






AT:P在CVSS 4.0中代表什么含义
at:p表示攻击者前置条件(attack requirements: privileged)为“必需”,即攻击者在发起利用前必须拥有目标系统上的特权账户或权限。这意味着漏洞无法被无认证的外部用户直接触发,必须先通过其他手段获取合法的高权限身份。
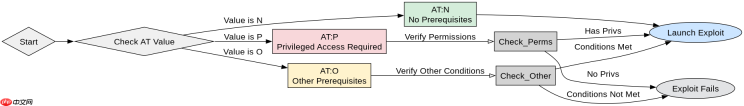
在CVSS v3.x中,类似的限制通常体现在AV:A(网络攻击向量)结合AC:H(攻击复杂度:高)以及PR:N到PR:H的权限要求变化上。但在v4.0中,AT子指标专门用于描述利用漏洞所需的额外前置步骤或环境条件。AT:P明确指出了这种前置条件是权限相关的。如果AT值为N(None),则无需任何前置条件;若为P(Privileged),则必须有特权;若为O(Other),则有其他特定前置条件(如物理接触、特定时间窗口等)。对于CVE-2024-109619,其AT:P评级意味着该漏洞是一个典型的权限提升(Privilege Escalation)类漏洞,或者需要管理员权限才能触发的配置错误/逻辑缺陷。
CVE-2024-109619的具体利用前置条件有哪些
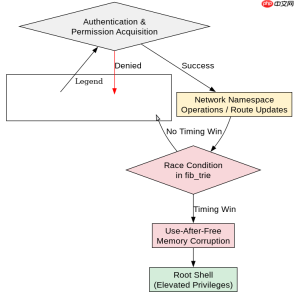
CVE-2024-109619是Linux内核中的一个漏洞,具体涉及net/ipv4/fib_trie.c中的竞态条件。其利用前置条件包括:攻击者必须在本地拥有一个非特权用户账户(Low Privilege User),并且能够执行特定的网络命名空间操作或触发路由表更新相关的系统调用。此外,利用成功依赖于特定的时序竞争,这通常需要攻击者具备持续发送请求的能力,且目标系统处于高负载或频繁进行路由变更的状态。
import os
import time
import threading

# 模拟低权限用户触发路由表更新的场景
def trigger_route_update():
    # 实际利用代码需针对特定内核版本和配置
    # 此处仅为示意触发fib_trie相关路径的代码结构
    try:
        # 尝试修改路由或触发内核路由查找逻辑
        os.system('ip route add 192.168.1.100/32 dev eth0')
    except Exception as e:
        print(f"Trigger failed: {e}")

def race_condition_exploit():
    threads = []
    for _ in range(10):
        t = threading.Thread(target=trigger_route_update)
        threads.append(t)
        t.start()

    for t in threads:
        t.join()

if __name__ == "__main__":
    # 注意:此代码仅用于演示触发逻辑,实际利用需更复杂的时序控制
    # 且必须在受控测试环境中运行
    print("Starting exploit simulation...")
    race_condition_exploit()
    print("Simulation complete.")
上述代码展示了如何通过多线程并发触发路由更新操作,以尝试重现导致fib_trie中竞态条件的场景。在实际利用中,攻击者需要精确控制这些线程的执行时机,以便在内核释放或修改trie节点时插入恶意数据。由于AT:P的存在,攻击者首先需要通过其他漏洞(如本地提权漏洞)或配置错误获得足够的权限来执行这些网络管理命令,或者利用某些允许非特权用户修改网络命名空间的特性。
基于fib_trie.c中Trie节点内存分配的具体问题
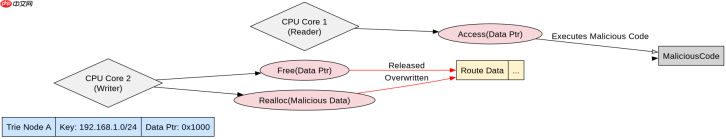
在CVE-2024-109619中,具体的技术问题是当内核在处理IPv4路由查找时,fib_trie模块在动态调整Trie树结构时存在一个竞态条件。具体来说,当一个CPU核心正在遍历Trie节点以查找最长匹配前缀时,另一个CPU核心可能正在修改或删除该节点。由于缺乏适当的锁机制保护某些临界区,这可能导致对已释放内存的访问(Use-After-Free)或对未初始化内存的读取。这种内存安全问题使得攻击者可以在获得低权限后,通过精心构造的网络包序列,触发内核崩溃或实现任意代码执行,从而将权限提升至root。
#include <stdio.h>
#include <stdlib.h>
#include <string.h>

// 简化版Trie节点结构,用于说明内存布局
struct trie_node {
    int key;
    struct trie_node *child[2];
    void *data; // 指向路由信息的指针
};

void simulate_uaf() {
    struct trie_node *node = malloc(sizeof(struct trie_node));
    node->key = 1;
    node->data = malloc(100); // 模拟路由数据

    printf("Node allocated at %p, data at %p\n", node, node->data);

    // 模拟另一个线程释放了node->data
    free(node->data);
    node->data = NULL; // 实际漏洞中可能未立即置空

    // 当前线程尝试访问已释放的数据
    if (node->data) {
        printf("Accessing freed memory!\n");
    } else {
        printf("Data is nullified, safe access prevented.\n");
    }

    free(node);
}

int main() {
    simulate_uaf();
    return 0;
}</string.h></stdlib.h></stdio.h>
这段C代码模拟了Use-After-Free的基本概念。在真实的fib_trie漏洞中,内核的并发处理逻辑未能正确同步对Trie节点及其关联数据的访问。攻击者可以利用这一缺陷,在节点被释放后重新分配相同大小的堆对象,并植入恶意数据。当内核再次访问该节点时,就会执行攻击者控制的代码。由于这需要精确的内存布局控制和时序竞争,因此AT:P的前置条件强调了攻击者必须具备足够的系统访问权限来执行此类精细的操作。





