






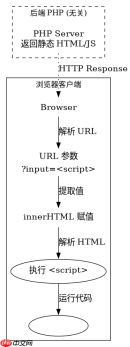
dom型xss与后端php没有直接关系,它完全发生在浏览器端,由前端javascript操作dom时未对输入进行安全处理导致。使用innerhtml属性产生xss是因为它将字符串作为html片段解析并插入到文档中,如果该字符串包含恶意脚本标签(如<script>),浏览器会执行其中的代码。</script>

为什么DOM XSS不涉及后端PHP逻辑?
DOM XSS的发生机制决定了后端服务器不参与其攻击链的核心部分。在传统的存储型或反射型XSS中,恶意载荷通常由后端PHP脚本生成、存储或回显到页面中,服务器是恶意内容的源头。而在DOM XSS中,服务器只返回原始的HTML和JavaScript代码,这些代码中包含读取URL参数或用户输入的逻辑。当用户在浏览器中触发特定行为(如点击链接)时,前端JavaScript直接读取了不可信的数据源(如window.location.hash),并将其通过不安全的方法(如innerHTML)写入DOM树。整个过程在客户端完成,后端PHP可能根本不知道存在恶意输入,甚至可能因为输入被编码而认为它是安全的。因此,后端PHP代码的正确性无法防止DOM XSS,必须依靠前端的安全编码实践。
    <meta charset="UTF-8"><title>DOM XSS 示例</title><h1>测试 DOM XSS</h1>
    <p id="output"></p>

    <script>
        // 模拟从 URL 获取参数
        const urlParams = new URLSearchParams(window.location.search);
        const userInput = urlParams.get('input');

        // 危险操作:直接将用户输入插入 innerHTML
        if (userInput) {
            document.getElementById('output').innerHTML = userInput;
        }
    </script>
预期结果:当访问 ?input=<script>alert(1)</script> 时,浏览器会弹出警告框。这是因为 innerHTML 将 <script></script> 标签解析为可执行的脚本节点。后端PHP在此过程中未参与内容生成,仅提供了静态页面结构。
innerHTML 如何具体导致 XSS 漏洞?
innerHTML 属性会将指定的字符串解析为 HTML 元素,并替换目标元素内的所有内容。这种解析过程包括对 HTML 标签、属性和事件的识别。如果插入的字符串中包含 <script></script>、 等带有可执行代码的标签,浏览器会在解析后立即执行这些代码。例如,设置 element.innerHTML = ' 时,浏览器会创建一个 '
src 无效触发 onerror 事件,从而执行 alert(1)。这种机制使得任何未经过滤的用户输入都可能成为攻击载体,特别是当输入来自 URL 片段、表单提交或 AJAX 响应时。

生成可在 deepbi 沙箱 iframe 内运行或作为独立文件运行的交互式 HTML 页面,使用 `window.deepbi` JS SDK 实现数据查询、空间管理、文件浏览及用户操作。当用户提出以下需求时启用该能力: - 创建 KPI 仪表盘、数据表格、文件浏览器、成员列表、管理页面; - 明确要求“转成 dhtml”、“转译成 HTML”、“把 XX 页面转成……”、“控制台页面”、“管理后台”、“DeepBI 页面迁移”; - 提及位于 `apps/console/src/featur

    <meta charset="UTF-8"><title>innerHTML XSS 详细演示</title><div id="container"></div>

    <script>
        // 模拟恶意输入
        const maliciousPayload = '@@##@@';

        // 使用 innerHTML 插入恶意内容
        document.getElementById('container').innerHTML = maliciousPayload;
    </script>
预期结果:页面加载后,浏览器会弹出包含当前域 Cookie 的警告框。这证明了 innerHTML 不仅渲染 HTML 结构,还会执行其中嵌入的事件处理器。修复方法是使用 textContent 替代 innerHTML,或对输入进行严格的 HTML 实体编码。
当 innerHTML 接收到空字符串时会发生什么?
当 innerHTML 接收到空字符串 '' 时,它会清空目标元素内的所有子节点和内容,但不会引发错误或异常。这是一个安全的操作,常用于动态更新界面时重置状态。例如,document.getElementById('box').innerHTML = '' 会将 #box 内部的所有 HTML 和文本移除,使其变为空白容器。这种行为在开发中常用于清除之前的输出或准备新的内容区域。需要注意的是,虽然空字符串本身无害,但在实际应用中应确保在赋值前对变量进行类型检查,避免意外传入非字符串类型导致隐式转换问题。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





