






使用 preg_quote() 函数可以将用户输入的字符串中的正则表达式元字符进行转义,从而防止正则注入。只需将用户输入作为第一个参数传入该函数,并指定分隔符(通常为 /)作为第二个参数,即可得到安全的字符串。这样处理后,特殊字符如点号、星号等将被添加反斜杠,不再具有正则含义,确保在构建动态正则表达式时不会破坏原有逻辑或引发意外匹配。
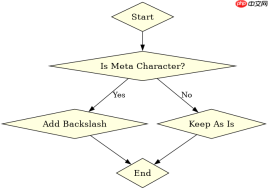
preg_quote() 如何处理常见元字符
preg_quote() 会识别所有 PHP 正则表达式中的保留字符,并在其前面添加反斜杠。例如,点号 . 会被转为 \.,加号 + 会被转为 \+。这种处理是逐字符进行的,不改变非特殊字符的内容。通过这种方式,即使用户输入包含类似 .+* 的字符串,也不会被解释为正则量词或通配符,而是作为普通文本处理。
<?php $userInput = "test.user+name";
$escaped = preg_quote($userInput, "/");
echo $escaped; // 输出: test\.user\+name
?>
上述代码展示了如何将包含点号和加号的输入安全转义。运行后,输出的字符串可以直接嵌入到正则表达式中,例如 /^test\.user\+name$/,此时点号和加号仅匹配字面量,而非正则语法。
未指定分隔符时的默认行为差异
如果调用 preg_quote() 时省略第二个参数,函数只会转义正则元字符,而不会转义当前正则表达式使用的分隔符。这可能导致在某些分隔符下仍出现注入风险。例如,若使用 # 作为分隔符,而用户输入中包含 #,且未显式指定分隔符参数,则 # 不会被转义,从而可能截断正则表达式或引发错误。因此,始终建议显式传入分隔符以确保安全性。


<?php $userInput = "test#value";
// 未指定分隔符,# 未被转义
$unsafe = preg_quote($userInput);
echo $unsafe; // 输出: test#value

// 指定分隔符 /,# 被转义
$safe = preg_quote($userInput, "/");
echo $safe; // 输出: test#value (注意:/ 不是 #,所以 # 仍不被转义,除非指定 #)

// 正确做法:指定实际使用的分隔符
$correct = preg_quote($userInput, "#");
echo $correct; // 输出: test\#value
?>
以上代码对比了不同分隔符设置下的转义结果。当使用 # 作为分隔符并显式传入时,# 会被正确转义为 \#,避免潜在的正则结构破坏。这一细节在实际开发中至关重要,尤其在处理用户可控的分隔符场景时。
基于用户输入包含空值时的处理结果
当用户输入为空字符串时,preg_quote() 返回空字符串,不会引发错误或异常。这是符合预期的行为,因为空字符串不包含任何需要转义的字符。开发者在构建正则表达式时,可直接拼接该返回值,无需额外判断。例如,若用户未输入任何内容,生成的正则部分将为空,整体表达式仍保持合法结构,仅匹配范围缩小至空串。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!


