






在 symfony 8.2 中,让指定路由使用对应的防火墙,核心做法是在 security.yaml 的 firewalls 配置中利用 pattern 或 request_matcher 来精确匹配目标路由路径。通过为不同的防火墙设置互斥的路由匹配规则,symfony 的安全系统会根据请求 url 自动选择匹配的防火墙进行认证和授权处理。

如何配置基于路径的防火墙匹配?
直接回答:通过在 firewalls 下定义多个防火墙,并为每个防火墙设置唯一的 pattern(正则表达式)或 request_matcher(服务 ID),可以强制特定路由进入特定的安全上下文。例如,将 /admin 开头的路由分配给 admin_area 防火墙,而将其他路由分配给 main 防火墙。
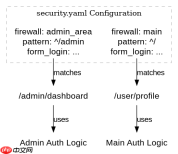
security:
    firewalls:
        admin_area:
            pattern: ^/admin
            # 管理员专用配置
            user_checker: security.user_checker.admin
            form_login:
                login_path: admin_login
                check_path: admin_login_check
            logout:
                path: admin_logout
                target: /admin

        main:
            pattern: ^/
            # 普通用户配置
            lazy: true
            provider: app_user_provider
            form_login:
                login_path: app_login
                check_path: app_login_check
            logout:
                path: app_logout
                target: /
上述代码展示了两个防火墙的配置。当请求 /admin/dashboard 时,由于它匹配 ^/admin 模式,Symfony 会跳过 main 防火墙,直接使用 admin_area 防火墙的逻辑。如果请求 /user/profile,则不匹配 ^/admin,因此落入 main 防火墙。注意 pattern 是正则表达式,必须确保互斥性,通常将更具体的路径放在前面,或者使用 request_matcher 进行更复杂的逻辑判断。
如何使用 Request Matcher 实现更灵活的路由匹配?
直接回答:当路径匹配过于复杂或需要基于路由名称、HTTP 方法等条件判断时,应使用 request_matcher 属性注入一个实现了 RequestMatcherInterface 的服务。这种方式比正则表达式更清晰且易于维护,特别适合动态路由或基于业务逻辑的防火墙切换。

开箱即用的技能链路由引擎。13 条预定义链覆盖搜索、开发、审查、MLOps、法律、创意等场景,三层路由架构(触发词→SAD反馈→DAG编排),recall@10=96.97%。配置驱动(chains.yaml),零代码扩展。pip install skill-weave-chains 一键安装。

// src/Security/AdminRequestMatcher.php
namespace App\Security;

use Symfony\Component\HttpFoundation\Request;
use Symfony\Component\HttpFoundation\RequestMatcherInterface;

class AdminRequestMatcher implements RequestMatcherInterface
{
    public function matches(Request $request): bool
    {
        // 示例:仅当路由名称包含 'admin' 且方法为 GET 时匹配
        $routeName = $request->attributes->get('_route');
        return str_contains((string) $routeName, 'admin')
               && $request->isMethod('GET');
    }
}
security:
    firewalls:
        admin_api:
            request_matcher: App\Security\AdminRequestMatcher
            stateless: true
            jwt: ~

        main:
            pattern: ^/
            lazy: true
            form_login: ~
在上面的例子中,AdminRequestMatcher 被定义为服务。当请求到达时,Symfony 会调用 matches() 方法。如果返回 true,则使用 admin_api 防火墙(这里配置了 JWT 无状态认证)。否则,回退到 main 防火墙。这种方法允许你在 PHP 代码中编写更复杂的逻辑,比如检查用户角色、IP 地址或自定义属性,而不仅仅依赖 URL 路径。
当路由同时匹配多个防火墙时会发生什么?
直接回答:Symfony 按照 security.yaml 中定义的顺序从上到下检查防火墙。一旦找到第一个匹配 pattern 或 request_matcher 的防火墙,就会停止搜索并使用该防火墙。因此,防火墙的定义顺序至关重要,必须将更具体、更严格的防火墙放在前面,通用的防火墙放在后面,以避免意外覆盖。
以之前的配置为例,如果 main 防火墙定义在 admin_area 之前,且 main 的 pattern 为 ^/(匹配所有路径),那么所有请求都会先被 main 捕获,admin_area 永远不会被触发。正确的做法是将 admin_area 放在 main 之前。此外,如果使用了 request_matcher,其优先级高于 pattern,但同样遵循顺序原则。务必测试边界情况,确保没有重叠导致的安全漏洞或认证失败。


