






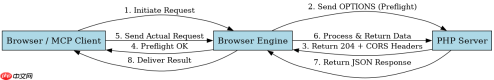
在 php 中处理 mcp(model context protocol)或类似 json-rpc 接口的跨域请求被拒绝时,核心做法是在服务端响应头中显式设置 access-control-allow-origin、access-control-allow-methods 和 access-control-allow-headers。你需要编写一个中间件或在入口文件顶部输出这些 http 头,确保预检请求(options)直接返回 204 状态码并终止后续逻辑,从而允许浏览器发起实际的数据请求。
如何配置具体的允许来源域名?
要配置允许的来源,只需将 Access-Control-Allow-Origin 的值设置为特定的前端域名(如 http://localhost:3000),或者使用通配符 * 允许所有来源(仅限非凭证请求)。在实际开发中,建议根据环境变量动态读取允许的域名列表,以区分开发与生产环境。
<?php // config.php - 定义允许的源
$allowed_origins = [
    'http://localhost:3000',
    'https://app.example.com'
];

$current_origin = $_SERVER['HTTP_ORIGIN'] ?? '';

if (in_array($current_origin, $allowed_origins)) {
    header('Access-Control-Allow-Origin: ' . $current_origin);
    header('Access-Control-Allow-Credentials: true');
} else {
    // 可选:拒绝未授权的来源
    http_response_code(403);
    exit;
}
header('Access-Control-Allow-Methods: GET, POST, OPTIONS');
header('Access-Control-Allow-Headers: Content-Type, Authorization');

if ($_SERVER['REQUEST_METHOD'] === 'OPTIONS') {
    http_response_code(204);
    exit;
}

// 后续 MCP 接口逻辑...
?>
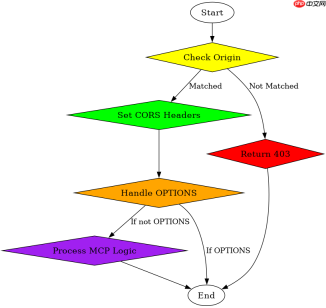
上述代码首先检查请求头中的 Origin 是否在白名单内。如果匹配,则设置对应的 CORS 头;如果不匹配,则直接返回 403 禁止访问。对于预检请求(OPTIONS),代码直接返回 204 No Content,这告诉浏览器预检通过,无需发送实际数据即可继续。运行此脚本后,来自 http://localhost:3000 的请求将不再被浏览器拦截。
如何处理包含认证信息的复杂跨域场景?
当 MCP 客户端需要携带 Cookie 或 Authorization 令牌时,必须同时设置 Access-Control-Allow-Credentials: true。此时,Access-Control-Allow-Origin 不能设置为通配符 *,必须指定确切的源域名。此外,还需要确保前端 JavaScript 请求中开启了 withCredentials: true,否则浏览器会忽略服务端返回的凭证头。


<?php // 假设已在前一节定义了 allowed_origins 和基础头

// 针对需要认证的 MCP 端点
if ($_SERVER['REQUEST_METHOD'] === 'POST') {
    // 允许自定义头部,例如 MCP 可能使用的特定协议头
    header('Access-Control-Allow-Headers: Content-Type, Authorization, X-MCP-Version');

    // 获取实际请求体
    $input = json_decode(file_get_contents('php://input'), true);

    // 模拟 MCP 响应
    $response = [
        'jsonrpc' => '2.0',
        'id' => $input['id'] ?? null,
        'result' => ['status' => 'ok', 'data' => 'processed']
    ];

    header('Content-Type: application/json');
    echo json_encode($response);
}
?>
这段代码展示了在处理 POST 请求时的完整流程。它保留了前一段设置的凭证头,并扩展了允许的头部列表以支持 Authorization 和自定义的 X-MCP-Version。当客户端发送带有 Token 的 POST 请求时,服务端会解析 JSON 输入并返回标准 JSON-RPC 格式的结果。由于设置了 Allow-Credentials: true 且源域名明确匹配,浏览器将允许 JavaScript 读取响应内容并处理认证信息。
为什么预检请求(OPTIONS)会导致接口无响应?
如果后端没有正确处理 OPTIONS 请求,浏览器会在发送实际数据前阻塞并等待服务器响应。若服务端未对 OPTIONS 返回 2xx 状态码,或遗漏了必要的 CORS 头,浏览器会判定预检失败,从而拒绝发送实际的 GET 或 POST 请求。这通常表现为控制台报错 "CORS preflight channel" 或网络面板中 OPTIONS 请求显示为 (failed) 或无响应。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





