






通过检查请求的http user-agent、referer以及post body中的特定payload特征,可以判断这些异常post请求是否为攻击。通常,如果请求头缺失或包含明显的扫描器指纹(如sqlmap),或者body中包含sql注入关键字(如union select)、xss脚本标签(如<script>)以及路径遍历序列(如../),则极大概率为恶意攻击。建议结合waf日志和ip频率进行综合判定。</script>
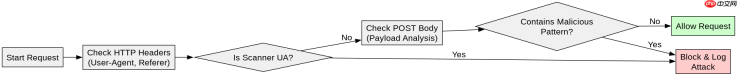
如何识别常见的Web攻击Payload特征?
可以通过正则表达式匹配POST Body中是否包含已知的攻击模式来识别攻击。例如,检测SQL注入常用的UNION、SELECT语句,或XSS攻击中的script标签。若Body内容符合这些特征,即可判定为攻击尝试。
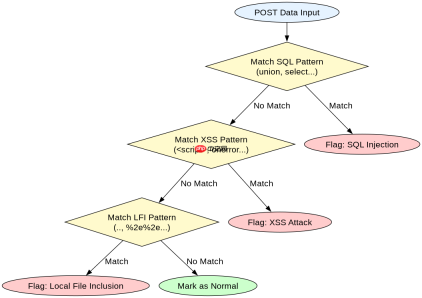
<?php // 定义常见的攻击模式正则
$patterns = [
    'sql' => '/(union|select|insert|update|delete|drop|alter)/i',
    'xss' => '/<script>|javascript:|onerror=/i',
    'lfi' => '/\.\./|%2e%2e/i'
];

$postData = $_POST;
$isAttack = false;
$attackType = '';

foreach ($postData as $key => $value) {
    foreach ($patterns as $type => $pattern) {
        if (preg_match($pattern, $value)) {
            $isAttack = true;
            $attackType = $type;
            break 2;
        }
    }
}

if ($isAttack) {
    echo "Detected Attack Type: " . $attackType;
} else {
    echo "Normal Request";
}
?></script>
预期结果:当POST数据包含“union select”时,输出“Detected Attack Type: sql”;当包含“<script>alert(1)</script>”时,输出“Detected Attack Type: xss”;正常数据输出“Normal Request”。
如何通过User-Agent判断自动化扫描工具?
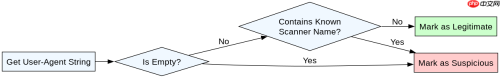
可以通过解析HTTP请求头中的User-Agent字段,将其与已知的扫描器指纹库进行比对。如果User-Agent为空、包含常见爬虫名称(如Baiduspider但行为异常)或特定的安全测试工具名称(如Nikto, Sqlmap),则应视为可疑或攻击请求。

<?php $userAgent = $_SERVER['HTTP_USER_AGENT'] ?? '';
$knownScanners = ['sqlmap', 'nikto', 'nmap', 'masscan'];

$isScanner = false;
foreach ($knownScanners as $scanner) {
    if (stripos($userAgent, $scanner) !== false) {
        $isScanner = true;
        break;
    }
}

if ($userAgent === '') {
    $isScanner = true; // 空UA通常也是可疑的
}

if ($isScanner) {
    echo "Suspicious User-Agent Detected";
} else {
    echo "Legitimate Browser";
}
?>
预期结果:当User-Agent为“sqlmap/1.5”时,输出“Suspicious User-Agent Detected”;当User-Agent为“Mozilla/5.0...”时,输出“Legitimate Browser”;当User-Agent为空字符串时,输出“Suspicious User-Agent Detected”。
基于程序中某个输入、条件或结果的具体问题
在PHP程序中,如果POST Body中的参数值经过HTML实体编码后仍被正则匹配到,说明攻击者可能使用了二次编码或混淆技术。此时简单的正则匹配可能会失效,需要引入更复杂的解码逻辑或依赖专业的WAF规则引擎来处理此类边缘情况。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





