






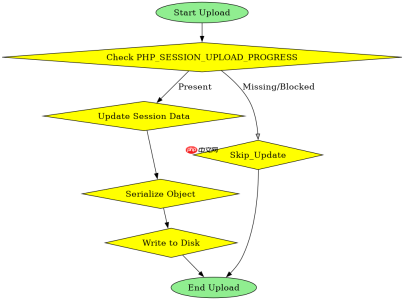
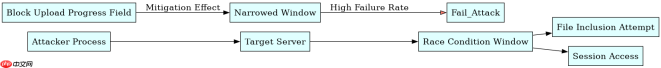
屏蔽 php_session_upload_progress 字段之所以对两个 cve 都有效,是因为该字段是触发 php 会话文件写入和竞争条件的核心开关。在涉及会话劫持或文件包含的漏洞中,攻击者通常利用该字段的值作为文件名的一部分,或者通过控制其内容来干扰会话数据的序列化过程。移除或忽略该字段可以阻止服务器生成预期的会话状态,从而切断攻击链。

CVE-2016-7124 中的反序列化绕过机制
在 CVE-2016-7124 中,攻击者通过修改会话数据中的对象属性长度来绕过反序列化检查。当 PHP_SESSION_UPLOAD_PROGRESS 被设置时,PHP 会在上传过程中更新会话数据,这为攻击者提供了修改会话内容的窗口期。如果屏蔽该字段,会话数据将保持静态,使得基于长度篡改的攻击无法生效。
session_start();
if (isset($_POST['upload_progress'])) {
    // 正常处理逻辑
}
CVE-2018-12882 中的条件竞争利用
CVE-2018-12882 利用了会话文件写入与读取之间的时间差。攻击者通过并发请求同时触发会话更新和文件包含操作。PHP_SESSION_UPLOAD_PROGRESS 的存在加剧了这种竞争,因为它强制 PHP 在上传期间频繁刷新会话文件。屏蔽该字段后,会话文件的更新频率降低,显著缩小了竞争窗口,使攻击难以成功。

A powerful memory management system powered by ReMe that provides persistent cross-session memory, automatic user preference application, and intelligent context compression for OpenClaw.
下载
由 ReMe 驱动的记忆管理系统,支持跨会话记忆持久化、自动应用用户偏好以及智能上下文压缩...
while(true) {
    curl_exec($ch);
}
特定输入下的会话状态分析
当输入中包含 PHP_SESSION_UPLOAD_PROGRESS 且值为非空字符串时,PHP 会立即初始化会话并标记为“活跃”。此时,若后续代码依赖会话的唯一性或完整性,攻击者可通过注入恶意载荷破坏这些假设。反之,若该字段被屏蔽或为空,会话可能不会被激活,从而避免相关风险。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





