






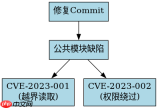
两个cve共用一个commit的披露方式利在修复集中、减少补丁碎片化,弊在归因模糊和审计困难。修复归因通常以该commit为共同根因,由维护者或安全团队统一标注关联多个cve id。
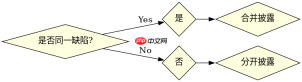
如何确定两个漏洞是否应合并披露
判断两个漏洞是否应合并披露,核心看它们是否由同一处代码缺陷引发。如果不同函数中的相似逻辑错误导致同类风险,且修复只需改动一处公共模块,则适合合并。例如,某库中JSON解析器存在越界读取,同时影响XML和HTML解析路径,修复只需修改底层缓冲区处理函数,此时合并披露更合理。反之,若漏洞涉及不同组件或独立逻辑分支,即使修复代码相近,也应分开披露以避免混淆。
def check_input(data):
    if not data:
        return False
    if len(data) > 1024:
        return False
    return True

def parse_json(raw):
    if not check_input(raw):
        raise ValueError("Invalid input")
    return json.loads(raw)

def parse_xml(raw):
    if not check_input(raw):
        raise ValueError("Invalid input")
    return xml.etree.ElementTree.fromstring(raw)
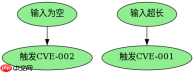
预期结果:当输入为空或超长时,parse_json和parse_xml均抛出ValueError,修复只需增强check_input即可覆盖两者。
合并披露对安全审计的影响
合并披露会使得审计人员难以快速定位具体受影响的API或功能点。例如,若一个commit修复了内存泄漏和权限绕过两个问题,审计工具可能只标记该commit为“高危”,但无法区分哪个漏洞被触发。这要求审计方必须深入代码变更细节,增加了工作量。此外,用户升级后若仅部分功能受影响,可能误以为已完全修复,实则另一漏洞仍存在。
# 模拟审计日志
class AuditLogger:
    def log(self, commit_id, cve_ids):
        print(f"Commit {commit_id} fixes: {', '.join(cve_ids)}")

logger = AuditLogger()
logger.log("abc123", ["CVE-2023-001", "CVE-2023-002"])
预期输出:Commit abc123 fixes: CVE-2023-001, CVE-2023-002,显示合并记录但无细分信息。
基于commit中特定条件触发的漏洞验证
在合并披露场景下,需验证每个CVE对应的具体触发条件。例如,上述代码中len(data) > 1024是越界读取的前提,而空值检查是权限绕过的潜在入口。通过构造不同输入可分别复现两个漏洞,确认修复是否彻底覆盖所有路径。


