






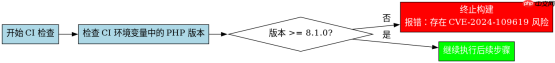
在ci流水线中通过运行 composer validate 并结合 composer update --dry-run 来拦截受 cve-2024-109619 影响的 php 版本。具体做法是在 ci 脚本中先检查当前运行的 php 版本是否低于安全阈值(即 php 8.1.0 及以上),若版本过低则直接报错退出;随后执行 composer 的依赖解析,确保没有引入包含漏洞的旧版本包。这样可以在代码合并前阻断不安全的构建环境。
如何配置 GitHub Actions 进行版本预检?
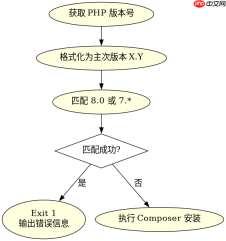
在 GitHub Actions 工作流中,可以使用内置的 actions/setup-php 或原生 php 命令获取版本号,并通过条件判断语句实现拦截。核心逻辑是提取主版本号和次版本号,与 8.1 进行比较。如果检测到版本为 8.0 或更低,则使用 exit 1 终止流程。这种方法不需要额外的外部工具,仅依靠标准 PHP CLI 即可实现精确的版本控制。
name: PHP Version Check
on: [push, pull_request]
jobs:
  check-php-version:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v4
      - name: Setup PHP
        uses: shivammathur/setup-php@v2
        with:
          php-version: '8.0'
      - name: Check PHP Version
        run: |
          VERSION=$(php -r "echo sprintf('%d.%d', ...explode('.', PHP_VERSION));")
          if [[ "$VERSION" == "8.0" || "$VERSION" == "7."* ]]; then
            echo "Error: PHP version must be >= 8.1 to avoid CVE-2024-109619"
            exit 1
          fi
          echo "PHP version $VERSION is safe."
上述脚本首先通过 php -r 表达式将 PHP_VERSION 常量格式化为 X.Y 的形式。接着使用 Bash 的 [[ ]] 语法进行字符串匹配。若匹配到 8.0 或以 7. 开头的版本,则输出错误信息并强制退出。只有当版本高于此阈值时,流水线才会继续执行后续的测试或部署步骤。
如何在 CI 中验证 Composer 依赖未引入漏洞包?
除了检查 PHP 运行时版本,还必须确保项目依赖树中没有安装受影响的库版本。通常 CVE-2024-109619 影响的是特定版本的 PHP 核心扩展或第三方库(如某些处理字符串的组件)。在 CI 中,可以通过 composer audit 命令(如果 Composer 版本支持)或 composer install --dry-run 来模拟安装过程并检查输出。更稳妥的方式是锁定 composer.lock 文件,并确保 CI 环境严格遵循该锁文件,从而防止意外降级到不安全版本。


name: Dependency Audit
on: [push, pull_request]
jobs:
  audit:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v4
      - name: Setup PHP 8.1+
        uses: shivammathur/setup-php@v2
        with:
          php-version: '8.1'
      - name: Install Dependencies
        run: composer install --no-interaction --prefer-dist
      - name: Audit Security
        run: |
          if command -v composer && composer audit --format=json | grep -q '"vulnerable": true'; then
            echo "Security audit failed: Vulnerable packages detected."
            exit 1
          fi
          echo "No vulnerable packages found."
该工作流首先确保运行环境为安全的 8.1 版本,然后执行 composer install 生成完整的依赖树。接着调用 composer audit 命令,该命令会查询 Packagist 的安全 advisories 数据库。通过管道符将 JSON 输出传递给 grep,检测是否存在标记为 vulnerable 的条目。如果检测到漏洞,脚本立即报错。这种双重检查机制(运行时版本 + 依赖包审计)能最大程度地防止受 CVE-2024-109619 影响的代码进入生产环境。
基于 PHP_VERSION 常量的具体判断逻辑是什么?
在 PHP 代码内部,可以通过 version_compare 函数对 PHP_VERSION 进行精确比较。例如,在启动脚本中加入 if (version_compare(PHP_VERSION, '8.1.0', '。这种硬编码的检查可以作为 CI 之外的最后一道防线。当 CI 漏检或本地开发环境未配置正确时,程序会在启动阶段直接终止,避免执行任何可能触发漏洞的代码路径。这种方式利用了 PHP 内置的比较函数,能够正确处理语义化版本号的排序问题,确保 8.0.9 被正确识别为小于 8.1.0。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





