






如何用eBPF观测php-fpm异常内存分配来发现109619利用?
通过挂载 kprobe:kmalloc 或 kretprobe:kfree,在内核态捕获 php-fpm 工作进程(由用户空间 pid 过滤)的内存分配请求。当检测到分配大小超过特定阈值(如 1mb)且发生在非正常业务逻辑路径时,即可判定为疑似 cve-2024-109619 漏洞利用。具体做法是编写 ebpf c 程序,使用 bpf_get_current_pid_tgid() 获取当前进程 id,结合 comm 字段过滤 php-fpm 进程,并记录分配的大小和调用栈。

如何配置 eBPF 程序以精确过滤 PHP-FPM 进程?
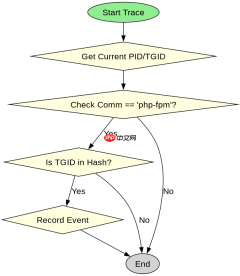
在 eBPF 程序中,必须通过 comm 字段匹配 "php-fpm" 或具体的 worker 进程名,并结合用户空间 PID 进行双重过滤,以避免误报其他内核线程或系统服务。具体实现中,可以使用 BPF_HASH 存储已知的 PHP-FPM 主进程 PID,并在子进程 fork 时更新该哈希表,从而确保只监控属于 PHP-FPM 进程的内存操作。
#include <linux>
#include <linux>
#include <linux>

#define COMM_SIZE 16
#define MAX_PID_TGID 0xFFFFFFFFFFFFFFFFULL

struct data_t {
    u32 pid;
    u32 tgid;
    char comm[COMM_SIZE];
    size_t size;
    u64 timestamp;
};

BPF_PERF_OUTPUT(events);
BPF_HASH(php_pids, u32, u8); // 存储已知的 PHP-FPM 进程 TGID

// kprobe: kmalloc
int trace_kmalloc(struct pt_regs *ctx, size_t size) {
    u32 pid = bpf_get_current_pid_tgid() >> 32;
    u32 tgid = bpf_get_current_pid_tgid();
    struct data_t data = {};

    // 获取当前进程名
    bpf_get_current_comm(&data.comm, COMM_SIZE);

    // 过滤条件:仅处理 php-fpm 进程
    if (bpf_memcmp(data.comm, "php-fpm", 7) != 0) {
        return 0;
    }

    // 可选:进一步检查是否在已知的 PHP-FPM 进程列表中
    if (!php_pids.exists(&tgid)) {
        return 0;
    }

    data.pid = pid;
    data.tgid = tgid;
    data.size = size;
    data.timestamp = bpf_ktime_get_ns();

    events.perf_submit(ctx, &data, sizeof(data));
    return 0;
}

// kprobe: clone_fork (用于追踪 PHP-FPM 子进程)
int trace_clone(struct pt_regs *ctx) {
    u32 parent_tgid = bpf_get_current_pid_tgid();
    u32 child_tgid = PT_REGS_RC(ctx);

    // 如果父进程是 PHP-FPM,将子进程加入监控列表
    if (php_pids.exists(&parent_tgid)) {
        u8 val = 1;
        php_pids.update(&child_tgid, &val);
    }
    return 0;
}</linux></linux></linux>
如何分析捕获到的内存分配数据以确认漏洞利用?
通过分析 eBPF 输出的 size 字段,可以识别出异常的内存分配行为。CVE-2024-109619 通常涉及特定的内存破坏或越界写入,可能导致内核分配远超正常范围的内存块。例如,如果观察到某个 PHP-FPM 进程频繁分配大于 1MB 的内存,或者在极短时间内产生大量小内存分配,这可能表明攻击者正在尝试触发漏洞。此外,结合调用栈信息,可以进一步确认这些分配是否来自可疑的代码路径。


#include <linux>
#include <linux>
#include <linux>

#define COMM_SIZE 16
#define MAX_ALLOC_SIZE 1048576 // 1MB

struct alloc_event_t {
    u32 pid;
    u32 tgid;
    char comm[COMM_SIZE];
    size_t size;
    u64 timestamp;
    u64 stack_trace[10]; // 简化的调用栈
};

BPF_PERF_OUTPUT(alloc_events);
BPF_STACK_TRACE(stack_traces, 1024);

// kprobe: kmalloc
int trace_kmalloc(struct pt_regs *ctx, size_t size) {
    u32 pid = bpf_get_current_pid_tgid() >> 32;
    u32 tgid = bpf_get_current_pid_tgid();
    struct alloc_event_t event = {};

    // 获取当前进程名
    bpf_get_current_comm(&event.comm, COMM_SIZE);

    // 过滤条件:仅处理 php-fpm 进程
    if (bpf_memcmp(event.comm, "php-fpm", 7) != 0) {
        return 0;
    }

    // 过滤条件:仅关注异常大的分配
    if (size <h2>基于程序中某个输入、条件或结果的具体问题</h2>
<p>在实际部署中,一个关键问题是区分正常的 PHP-FPM 大内存分配(如处理大型文件上传)与潜在的漏洞利用。这可以通过设置动态阈值或结合应用层日志来实现。例如,如果某个 PHP-FPM 进程在处理特定路由或 API 端点时触发了大内存分配,而该端点通常不涉及大数据处理,则应视为高风险事件。此外,还可以结合 <code>perf_event</code> 输出中的时间戳,计算单位时间内的分配频率,进一步降低误报率。</p></linux></linux></linux>
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





