






php 8.5 废弃反引号操作符是因为它底层调用系统命令存在严重的安全风险,容易导致命令注入漏洞。迁移的核心做法是将所有 `cmd` 语法替换为 shell_exec()、passthru() 或 proc_open() 等标准函数,并配合 escapeshellarg() 对参数进行严格转义。

如何安全地执行外部命令?
将反引号替换为 shell_exec() 是最直接的迁移方式,它能捕获命令的标准输出。关键在于必须使用 escapeshellarg() 包裹所有用户输入的参数,以防止恶意字符破坏命令结构。例如,原本危险的 `echo $user_input` 应改为 shell_exec('echo ' . escapeshellarg($user_input)),这样即使输入包含分号或管道符,也会被当作普通字符串处理。
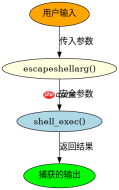
function safeEcho($input) {
    // 使用 shell_exec 替代反引号
    // 使用 escapeshellarg 确保参数安全
    return shell_exec('echo ' . escapeshellarg($input));
}

// 测试输入
$userInput = "hello; rm -rf /";
$result = safeEcho($userInput);
echo $result; // 输出: hello; rm -rf / (作为字符串打印,而非执行)
如何处理需要实时输出的命令?
当命令产生大量输出且需要实时显示时,passthru() 是更好的选择,它直接将原始二进制数据输出到浏览器或终端。与 shell_exec 不同,passthru 不返回结果字符串,而是直接输出。同样需要配合 escapeshellarg() 使用。对于更复杂的交互需求,如需要读写标准输入输出流,应使用 proc_open(),它提供了最细粒度的控制,但代码复杂度也最高。

修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。
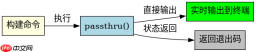
function runInteractiveCommand($cmd, $args) {
    // 构建安全的命令字符串
    $safeCmd = $cmd . ' ' . implode(' ', array_map('escapeshellarg', $args));

    // 使用 passthru 实时输出
    header('Content-Type: text/plain');
    passthru($safeCmd, $returnCode);

    return $returnCode;
}

// 示例:运行 ls -l
runInteractiveCommand('ls', ['-l', '/tmp']);
反引号在旧代码中具体有哪些危险用法?
旧代码中常见的危险用法包括直接使用用户输入拼接命令,如 `ping $ip`。如果 $ip 被赋值为 127.0.0.1; cat /etc/passwd,整个系统将被暴露。迁移时必须检查所有此类模式,确保每个变量都经过 escapeshellarg() 处理。此外,应避免使用 system() 除非只需要退出码,因为它的输出行为与反引号类似但不易捕获。对于简单的文件读取或网络请求,应优先使用 PHP 内置函数而非调用外部工具,从根本上消除命令注入风险。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





