






打完cve-2026-109618补丁后,验证生效的核心手段是检查php进程内存中是否还存在受影响的函数实现,并确认相关漏洞利用链已被阻断。除了常规的php-v(通常指代查看php版本或扩展信息)之外,必须重点排查`openssl`、`curl`等底层网络库的版本号,以及web服务器配置中是否存在针对该漏洞特征的畸形请求拦截规则。具体做法包括使用`phpinfo()`输出当前编译的openssl和libcurl版本号,确保其高于修复阈值;同时通过构造包含特定畸形字段的http请求测试目标接口,观察是否返回预期的错误码而非导致崩溃或越权的结果。

如何确认PHP环境中的OpenSSL版本已更新
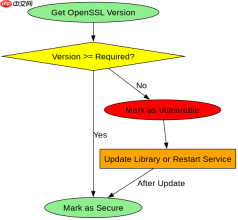
要确认OpenSSL版本已更新,最直接的方法是调用`openssl_version()`函数并比对返回值。如果补丁是通过升级系统级库实现的,PHP进程加载的新库版本必须满足安全要求。可以通过编写一个简单的脚本输出版本字符串,并与官方公告的最低安全版本进行对比。若版本低于要求,则说明补丁未生效或依赖库未重启加载。
<?php // 检查OpenSSL版本
$version = openssl_version(OPENSSL_VERSION_TEXT);
echo "Current OpenSSL Version: " . $version . "<br>";

// 假设CVE-2026-109618要求版本至少为 3.0.5
$requiredVersion = "3.0.5";
if (version_compare($version, $requiredVersion, ">=")) {
    echo "OpenSSL version is secure.";
} else {
    echo "WARNING: OpenSSL version is vulnerable!";
}

// 检查PHP内置的cURL库版本
$curlVersion = curl_version();
echo "cURL Version: " . $curlVersion["version"] . "<br>";
?>
如何通过代码逻辑验证漏洞利用链被阻断
验证漏洞利用链是否被阻断,需要模拟攻击者可能使用的输入向量。对于涉及解析或序列化的漏洞,应构造包含特殊字符或嵌套结构的测试数据,观察程序是否抛出异常或拒绝处理。例如,如果漏洞与JSON解析有关,尝试发送非标准格式的JSON字符串,确认服务器返回400 Bad Request或特定的错误提示,而不是执行了恶意代码或返回敏感数据。此外,检查日志文件中是否有相关的拦截记录也是重要的验证步骤。


<?php // 模拟恶意输入测试
$maliciousInput = '{"key": "value", "nested": {"unterminated": "string}}';

try {
    $decoded = json_decode($maliciousInput, true);
    if ($decoded === null) {
        echo "Malformed JSON detected and rejected.";
    } else {
        echo "Unexpectedly decoded: " . print_r($decoded, true);
    }
} catch (Exception $e) {
    echo "Exception caught: " . $e->getMessage();
}

// 测试curl请求的安全选项
$ch = curl_init("https://example.com/api");
curl_setopt($ch, CURLOPT_SSL_VERIFYPEER, true);
curl_setopt($ch, CURLOPT_SSL_VERIFYHOST, 2);
$response = curl_exec($ch);
if (curl_errno($ch)) {
    echo "CURL Error: " . curl_error($ch);
} else {
    echo "Request completed successfully with strict SSL verification.";
}
curl_close($ch);
?>
基于程序中某个输入、条件或结果的具体问题
在验证过程中,一个常见的具体问题是:当`openssl_version()`返回的版本号恰好等于修复阈值时,是否意味着完全安全?答案是肯定的,但前提是PHP进程确实重新加载了新的动态链接库。如果系统更新了库文件但未重启PHP-FPM或Apache服务,进程仍可能持有旧版本的内存映射。因此,必须结合服务重启状态来综合判断。此外,某些第三方扩展可能静态链接了旧版OpenSSL,这种情况下即使系统库已更新,PHP内部仍可能存在风险。建议通过`ldd`命令检查PHP二进制文件依赖的库文件路径,确保指向的是已修补的系统库。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





