






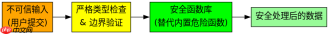
开发者需要立即调整的核心安全习惯是:彻底放弃对不可信数据的信任,在数据进入任何处理环节前进行严格的类型检查和边界验证,并统一使用经过审计的安全函数库替代易错的内置函数。具体做法包括将动态类型判断前置、禁用危险函数(如 `eval`)、以及采用白名单机制处理用户输入,从而阻断注入和代码执行类攻击。
unserialize() 反序列化漏洞如何触发与防御
PHP 的 unserialize() 函数在处理不可信数据时会实例化对象,若目标类中存在魔术方法(如 __wakeup 或 __destruct),攻击者可构造恶意序列化字符串实现远程代码执行。防御方法是避免直接反序列化用户输入,改用 JSON 格式传输数据,或使用白名单限制可反序列化的类名。
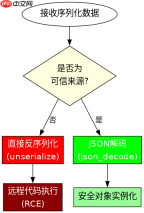
$data = $_POST['user_data'];
// 危险做法:直接反序列化
$obj = unserialize($data);

// 安全做法:先验证来源或使用JSON
if (isset($data['type']) && $data['type'] === 'safe') {
    $obj = json_decode($data['payload']);
}
文件包含函数 include() 的路径遍历风险
在使用 include() 或 require() 时,若路径参数来自用户输入且未做严格过滤,攻击者可通过 ../ 进行目录穿越,读取敏感文件或执行任意 PHP 代码。解决策略是建立固定的模块映射表,仅允许包含预定义的合法文件,严禁拼接用户输入到路径中。

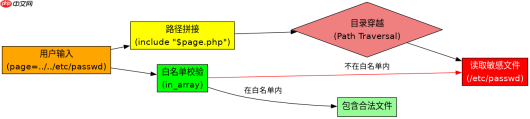
$file = $_GET['page'];
// 危险做法:直接包含
include($file . '.php');

// 安全做法:白名单映射
$allowed_pages = ['home', 'about', 'contact'];
if (in_array($file, $allowed_pages)) {
    include($file . '.php');
} else {
    die('Invalid page');
}
基于 eval() 动态代码执行的输入条件分析
当程序使用 eval() 执行由用户输入拼接而成的 PHP 代码时,只要输入中包含闭合当前语句的分号或换行符,即可注入任意命令。例如输入 ; system('whoami'); 会导致服务器执行系统命令。必须彻底移除 eval(),改用配置数组或正则表达式解析器来处理逻辑。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





