






配置pdo连接mysql的ssl,需要在实例化时通过构造函数数组参数传入`pdo::mysql_attr_ssl_ca`、`pdo::mysql_attr_ssl_key`和`pdo::mysql_attr_ssl_cert`等选项。其中`attr_ssl_ca`的值必须填写服务器端ca证书在本地文件系统中的绝对路径或相对路径,确保php进程有读取权限。
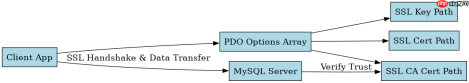
如何构建包含SSL参数的PDO连接字符串
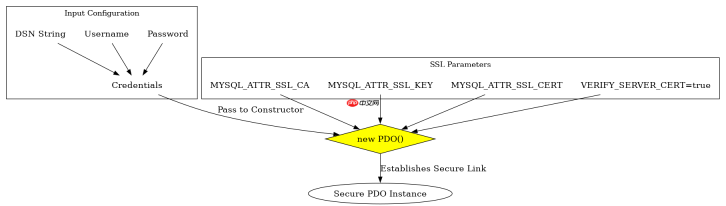
构建连接时,将主机名、数据库名、用户名和密码作为DSN字符串,同时将SSL相关的证书路径数组作为第二个参数传入构造函数。这样PDO会在建立TCP连接后自动发起SSL握手,验证服务器身份并加密传输数据。
$dsn = 'mysql:host=192.168.1.100;dbname=testdb';
$options = [
    PDO::MYSQL_ATTR_SSL_CA      => '/etc/ssl/certs/ca-cert.pem',
    PDO::MYSQL_ATTR_SSL_KEY     => '/etc/ssl/private/client-key.pem',
    PDO::MYSQL_ATTR_SSL_CERT    => '/etc/ssl/certs/client-cert.pem',
    PDO::MYSQL_ATTR_SSL_VERIFY_SERVER_CERT => true,
];
try {
    $pdo = new PDO($dsn, 'user', 'password', $options);
    echo "Connected successfully with SSL";
} catch (PDOException $e) {
    echo "Connection failed: " . $e->getMessage();
}
上述代码中,`$dsn`指定了目标数据库地址,`$options`数组包含了关键的SSL配置。`MYSQL_ATTR_SSL_CA`指向CA证书,用于验证服务器证书是否由受信任的机构签发。如果服务器证书是自签名的,或者使用的是私有CA,必须提供对应的CA证书文件。`MYSQL_ATTR_SSL_VERIFY_SERVER_CERT`设为true会强制进行证书验证,防止中间人攻击。运行该代码,若路径正确且证书有效,将输出成功连接的消息;若路径错误或证书不匹配,将抛出异常。
不同操作系统下证书路径的处理差异
在不同操作系统上,证书路径的写法需要特别注意转义字符和目录分隔符。Windows系统通常使用反斜杠`ackslash`,而在PHP字符串中需要双重转义或使用正斜杠`/`。Linux和macOS则直接使用正斜杠。无论哪种系统,路径都必须是脚本执行用户可访问的绝对路径,以避免权限问题导致连接失败。

安装、修复、更新或打包一个基于 Python 和 PyMySQL 实现的 Windows `mysql` 命令。适用于用户希望在 PowerShell/CMD 中输入 `mysql` 时重定向到 Python 实现、需要交互式输入 MySQL 连接信息、需要同步到当前用户本地 bin 目录,或需要将该能力封装成可公开复用的 Codex skill。
// Windows 示例
$caPath = 'C:\OpenSSL\certs\ca-cert.pem';
// Linux/Mac 示例
$caPath = '/etc/ssl/certs/ca-cert.pem';

$options = [
    PDO::MYSQL_ATTR_SSL_CA => $caPath,
];

$pdo = new PDO('mysql:host=localhost;dbname=test', 'root', '', $options);
在Windows环境下,如果使用双引号包裹路径,反斜杠需要写成`\`,因为单个反斜杠是转义字符。更推荐的做法是使用正斜杠`/`,如`'C:/OpenSSL/certs/ca-cert.pem'`,这样既符合Unix风格,也能被Windows正确解析。在Linux系统中,直接写入绝对路径即可。务必确认PHP进程(通常是www-data或apache用户)对证书文件具有读取权限,否则即使路径正确也会报错。此外,如果使用了客户端私钥和证书进行双向认证,还需确保`MYSQL_ATTR_SSL_KEY`和`MYSQL_ATTR_SSL_CERT`指向的文件同样可读。
当SSL证书验证失败时的排查方法
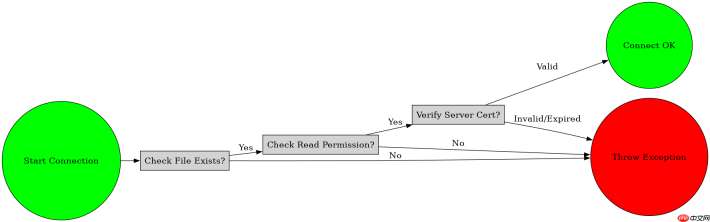
当连接因SSL问题失败时,最常见的原因是证书路径错误、证书过期或服务器证书不受信任。可以通过开启PDO的错误模式来查看具体的错误信息。检查`ATTR_SSL_CA`指向的CA证书是否包含服务器证书的签发者。如果服务器使用的是自签名证书,可以将服务器证书本身作为CA证书传入,或者禁用严格验证(不推荐生产环境使用)。
$options = [
    PDO::MYSQL_ATTR_SSL_CA => '/path/to/ca.pem',
    PDO::MYSQL_ATTR_ERRMODE => PDO::ERRMODE_EXCEPTION,
];
try {
    $pdo = new PDO($dsn, $user, $pass, $options);
} catch (PDOException $e) {
    // 打印详细错误以排查SSL问题
    var_dump($e->getMessage());
}
捕获异常后,查看消息内容。如果提示“certificate verify failed”,说明客户端无法信任服务器证书。此时应检查`ca.pem`文件是否正确,或者尝试将服务器的`server-cert.pem`复制到`ca.pem`位置进行测试(仅限测试环境)。如果提示“file not found”,则检查文件路径和权限。确保MySQL服务端也配置了`require_secure_transport=ON`,以强制要求SSL连接。通过逐步验证这些条件,可以定位并解决SSL连接问题。


