






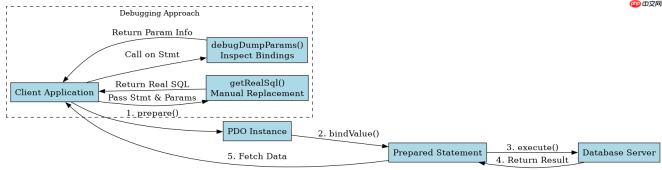
pdo绑定的参数无法直接通过单一函数打印出替换后的完整sql,因为预处理语句的设计初衷是分离sql结构与数据。要查看占位符替换后的真实sql,最可靠的方法是在执行前将参数值手动拼接到查询字符串中,或者使用pdo的`debugdumpparams()`方法查看绑定信息后自行组装。
如何获取预处理语句的参数详情
调用 debugDumpParams() 可以获取当前预处理语句绑定的参数类型、值和长度等详细信息,这是排查参数问题的第一步。该方法返回一个包含数组结构的对象,其中 params 字段列出了所有绑定的变量及其状态。
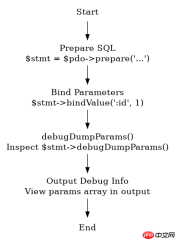
$pdo = new PDO('mysql:host=localhost;dbname=test', 'user', 'pass');$stmt = $pdo->prepare('SELECT * FROM users WHERE id = :id AND status = :status');$stmt->bindValue(':id', 1, PDO::PARAM_INT);$stmt->bindValue(':status', 'active', PDO::PARAM_STR);$stmt->debugDumpParams();
运行上述代码会输出类似如下的调试信息,显示参数 :id 被绑定为整数1,参数 :status 被绑定为字符串'active'。这些信息有助于确认参数是否正确传递,但不会直接给出最终的SQL字符串。
如何构造替换后的真实SQL用于调试
为了看到占位符替换后的真实SQL,需要编写一个简单的辅助函数,遍历预处理语句中的占位符,并用实际绑定的值进行替换。这种方法虽然简单,但在处理特殊字符(如引号)时需要小心转义,以免产生语法错误。

function getRealSql($stmt, $params) { $sql = $stmt->queryString; // 获取原始SQL模板 foreach ($params as $key => $value) { if (is_string($value)) { $escapedValue = addslashes($value); $sql = str_replace($key, "'$escapedValue'", $sql); } else { $sql = str_replace($key, $value, $sql); } } return $sql;}$stmt = $pdo->prepare('SELECT * FROM users WHERE name = :name');$stmt->bindValue(':name', "O'Reilly");$realSql = getRealSql($stmt, [':name' => "O'Reilly"]);echo $realSql;
上述代码演示了如何将参数值替换到SQL模板中。注意,对于字符串类型的参数,需要使用 addslashes 进行转义,以防止单引号等特殊字符破坏SQL结构。最终输出的 $realSql 即为替换后的真实SQL,可用于在数据库客户端中直接执行验证。
基于bindParam与bindValue的区别及具体输入问题
在使用 bindParam 时,如果传入的是变量而非字面量,需要注意其引用绑定的特性。例如,当循环中使用同一个变量绑定不同值时,可能会遇到预期之外的结果,因为 bindParam 绑定的是变量的引用,而不是值的副本。
考虑以下场景:在一个循环中,将不同的数组元素绑定到同一个占位符。如果使用 bindParam,由于它绑定的是变量的引用,最终执行的SQL可能会使用循环结束时的最后一个值,而不是每次迭代时的值。相比之下,bindValue 绑定的是值的副本,因此能正确反映每次迭代的值。
$stmt = $pdo->prepare('INSERT INTO logs (message) VALUES (:msg)');$messages = ['First', 'Second', 'Third'];foreach ($messages as $index => $msg) { // 使用 bindParam 可能导致问题 $stmt->bindParam(':msg', $msg); $stmt->execute();} // 此时可能只插入了 'Third'
为了避免此类问题,建议在循环中使用 bindValue,或者在每次迭代前重新创建预处理语句。这样可以确保每个值都被正确绑定和执行,避免因引用绑定导致的意外行为。



