





344起安全事件、13.2亿美元损失、tvl暴跌39%,这是2026年上半年defi交出的安全答卷。若仅凭同比数据回落就判断风险已经缓解,显然过于乐观。剔除bybit异常事件后,实际损失同比反而增长约28%;kelpdao因配置错误损失2.92亿美元,drift protocol则因社会工程攻击损失2.85亿美元。对defi而言,最危险的环节已不再只是智能合约本身,攻击者正在更频繁地绕开代码,转向人员、权限和运营流程。
表:2026年DeFi关键数据解读
| 指标 | 数据 |
|---|---|
| DeFi总锁仓价值(TVL) | 1150亿美元降至约700亿美元,跌幅39% |
| DeFi上半年安全事件 | 121起,累计损失约9.42亿美元 |
| DeFi第二季度黑客攻击 | 85起事件,损失约7.75亿美元 |
| 稳定币总市值 | 3216亿美元,较年初增长约12% |
| USDT供应量 / 市场份额 | 1890亿美元 / 超58% |
| USDC市值 / 市场份额 | 约764亿美元 / 约23.8% |
| 代币化RWA存款规模 | 从23亿美元增至74亿美元 |
| RWA现货交易量 | 同比增长约220% |
说明:以上内容根据公开市场信息整理,仅用于行业观察与风险认知。
2026年DeFi安全全景:高频攻击与高额损失并存
如果问题是“去中心化金融DeFi安全吗”,那么2026年上半年的数据已经给出直接回应:344起事件、13.2亿美元损失,DeFi安全压力仍处于高位。
安全事件数量下降,不代表实际风险减弱
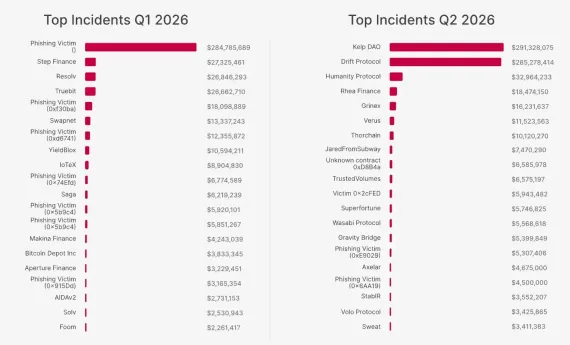
CertiK《Hack3D:2026年上半年报告》显示,Web3生态共发生344起安全事件,累计损失约13.2亿美元。表面上看,这一数字较2025年同期下降46.8%;但若剔除Bybit 14.5亿美元异常事件,实际损失同比增长约28%。进入第二季度后,事件数量从145起升至194起,单起事件损失中位数同比增长60.6%。仅4月,Drift Protocol和KelpDAO两起事件合计就占当月损失的93%。
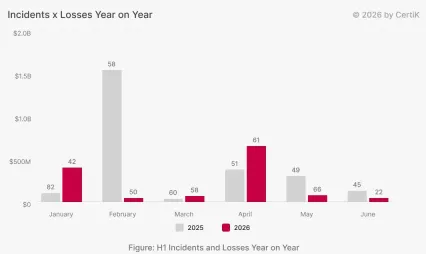
这意味着,DeFi安全问题已经从阶段性爆发转向更高频、更持续的风险暴露。更值得关注的不是单纯的事件次数,而是攻击效率和单次破坏力的同步上升。
TVL下滑39%,资金对风险更敏感
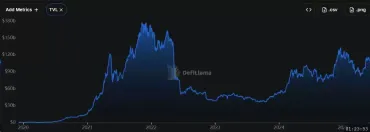
2026年,DeFi总锁仓价值(TVL)从年初约1150亿美元降至6月约700亿美元,累计下跌39%。KelpDAO事件发生后,Aave用户在四天内撤出约150亿美元存款。DeFiLlama数据显示,自DeFi兴起以来,未投保借贷协议因攻击造成的损失已达77亿美元,仅4月单月安全损失就超过6亿美元。
从结果看,TVL回落不仅是市场周期波动的体现,也反映出资金对安全事件的即时反应。每一次重大攻击,都会直接削弱用户与机构对协议的信任基础。
DeFi风险正在演变:漏洞不止存在于代码
判断DeFi是否安全,不能只盯着智能合约审计结果。2026年的多个案例显示,真正的薄弱点正向配置、密钥和人员环节转移。
从合约漏洞转向配置错误与社会工程
2026年最具代表性的案例之一来自KelpDAO。其2.92亿美元损失并非源自智能合约漏洞,而是配置错误:该协议将跨链桥配置为“1-of-1”单一验证者,而LayerZero官方文档已明确标注这属于不安全配置。攻击者随后通过DDoS攻击迫使RPC节点故障转移至其控制的节点,并向验证者提供伪造区块,最终铸造出11.65万枚无抵押rsETH。Drift Protocol的2.85亿美元损失,同样主要源于社会工程攻击,而不是代码层面的漏洞。
wallet与密钥管理成为更大风险敞口
CertiK报告指出,2026年上半年wallet被盗事件仅33起,却造成约4.5亿美元损失,占全部损失的三分之一以上,单次事件平均损失超过1340万美元。攻击重点已明显从传统合约漏洞,转向密钥管理系统、多签wallet以及机构级基础设施。

2026年DeFi安全指南:风险管理比“单点防护”更重要
DeFi是否安全,很大程度上取决于参与者如何识别和管理风险。在当前攻击路径变化的背景下,安全策略也需要从单纯关注代码,升级为覆盖使用习惯、权限管理和合规边界的全流程防护。
个人用户:从“相信项目”转向“验证每一步”
超过60%的DeFi资产损失来自钓鱼攻击,而非合约漏洞。对普通用户而言,2026年的安全重点已经不是只看项目热度,而是建立基础的操作验证机制。可重点关注以下几项:
| 安全维度 | 具体措施 |
|---|---|
| 合约安全 | 优先关注代码是否开源,以及是否经过CertiK等机构审计 |
| 授权管理 | 避免无限授权,定期清理历史授权记录 |
| 官方入口 | 通过官方渠道访问协议,警惕高仿页面与钓鱼网站 |
| 资产隔离 | 采用分层管理方式,避免将全部资产集中在单一wallet中 |
| 硬件wallet | 大额资产尽量使用Ledger或Trezor等硬件wallet存储 |
需要注意的是,以上措施只能降低风险暴露,并不能完全消除安全事件发生的可能。
保险覆盖有限,难以对冲链下风险
Nexus Mutual创始人透露,DeFi总锁仓价值中,不到2%具备保险覆盖。Nexus Mutual TVL仅1.235亿美元,覆盖规模不足DeFi 830亿美元市场的0.14%。与此同时,保费可能侵蚀三分之一至一半的收益空间。更现实的问题在于,攻击者正越来越多地利用链下弱点,例如私钥泄露、钓鱼和社交工程,而这类风险通常难以标准化定价与承保。
监管补位:FATF开始明确DeFi责任边界
2026年7月,FATF发布《DeFi监管挑战专项报告》,明确指出:若DeFi中存在可识别的“控制权或足够影响力”人员,那么无论项目如何定义自身的去中心化程度,均可能适用虚拟资产服务提供商相关监管规则。报告还显示,93%的辖区尚未针对落入监管范围的DeFi项目落实R.15。
从行业发展角度看,监管并非单纯的外部约束。在安全缺口持续扩大的情况下,合规要求也在某种程度上承担了信任修复的功能。
2026年DeFi安全常见问题
Q1:DeFi资产被盗后还能追回吗?
答:通常非常困难。与传统银行体系不同,DeFi缺乏中心化机构来撤销交易或冻结转账。一旦私钥泄露,或用户签署了恶意交易,链上资产转移通常不可逆。现实中的补救方式主要包括攻击者主动归还,或执法机构介入冻结关联地址,但两者都较为少见。2026年上半年13.2亿美元损失中,追回比例不足10%。
Q2:只要合约通过审计,资产就安全吗?
答:不能简单这样理解。审计更像是基础门槛,而不是绝对保障。2026年几起重大事件中,KelpDAO损失2.92亿美元、Drift Protocol损失2.85亿美元,主要都与配置错误和社会工程攻击有关,而非典型合约漏洞。审计报告通常只能反映特定时间点代码层面的已知风险,无法覆盖运营流程、权限配置、人员管理或钓鱼攻击等问题。
Q3:DeFi保险能覆盖全部损失吗?
答:多数情况下不能。当前DeFi总锁仓价值中,不到2%具备保险覆盖。Nexus Mutual TVL仅1.235亿美元,覆盖规模不足DeFi 830亿美元市场的0.14%。同时,保险产品通常更偏向承保智能合约漏洞,而2026年主流攻击路径已经扩展至私钥泄露、钓鱼和社交工程等链下风险,这些部分往往更难纳入有效保障范围。
结语:DeFi并非天然安全,关键在于如何管理风险
“去中心化金融DeFi安全吗?”从2026年的现实情况看,答案并不乐观,但也并非无法应对。攻击路径正在从智能合约漏洞,持续转向密钥管理、验证者配置和运营流程。TVL从1150亿美元降至700亿美元,累计损失达到77亿美元,这些数据共同说明,DeFi安全的核心已经不再只是代码审计,而是覆盖人员、权限、流程与基础设施的全链条风险管理。对任何参与者而言,理解风险、验证细节、控制敞口,仍是进入DeFi前不可忽视的一步。





