





安德烈·克罗尼耶(André Cronje)近日指出,当前的去中心化金融(DeFi)生态已逐渐偏离“去中心化”的初衷。由于过度依赖中心化操作和复杂的金融工具叠加,许多协议实际上已不再是纯粹的DeFi。与此同时,行业内关于引入“熔断机制”的辩论日益激烈。开发者们正探讨通过暂停交易或限制报价范围来应对极端市场波动,旨在防止风险传染,但这一举措也引发了关于如何平衡流动性与安全性、避免重蹈传统金融覆辙的深刻反思。
Flying Tulip创始人安德烈·克罗尼耶认为,熔断机制能在异常资金流出时为团队争取关键的应对时间。然而,Curve Finance联合创始人迈克尔·埃戈罗夫(Michael Egorov)则发出警告,指出这类机制若设计不当,可能会引入新的人为漏洞。
克罗尼耶表示,如今许多所谓的去中心化金融项目“已不再严格意义上是DeFi”。这主要因为开发者们正在争论是否有必要引入熔断机制及其他紧急管控措施,以保护用户免受攻击漏洞的侵害。这种对安全控制的依赖,恰恰背离了早期DeFi的精神。
在接受Cointelegraph采访时,“飞天郁金香”(Flying Tulip)创始人克罗尼耶直言,许多协议已不再是不可更改的公共产品,而更像是“由团队运作的营利性企业”。这些项目的合约具备可升级性,且拥有链下基础设施和运营控制权。
“这种转变彻底改变了安全模式,”克罗尼耶指出。他回顾道,早期的DeFi协议大多由不可更改的智能合约定义,但较新的系统往往依赖于代理升级、多重签名、基础设施提供商、管理员流程以及人工响应团队。
“我认为,我们今天所拥有的,包括Flying Tulip在内,已经不再是DeFi了。它不是去中心化金融,也不是不可篡改的代码,”克罗尼耶说道,“这不过是团队在经营营利性企业罢了。”
这些评论正值4月份一系列DeFi安全事件将行业焦点从智能合约审计拓展至运营风险之际。周四,Flying Tulip新增了一项提款熔断机制,旨在异常资金外流期间延迟或排队处理提款请求。此举紧随涉及去中心化交易所Drift Protocol和再质押平台Kelp的重大安全事件之后,这两起事件造成的估算损失分别约为2.8亿美元和2.93亿美元。
Flying Tulip的安德烈·克罗尼耶(左)与Cointelegraph的埃兹拉·雷格拉(右)。来源:Cointelegraph
DeFi风险已超出智能合约范畴
克罗尼耶表示,行业目前过于关注代码审计,而忽视了大多数系统实际上可由开发者更改或通过管理流程控制的事实。
“整个行业的关注点仍然主要集中在合约领域,而非更传统的金融运营领域,”克罗尼耶向Cointelegraph表示。他补充道,近期许多漏洞利用事件都涉及“传统的Web2技术”,例如基础设施访问权限泄露、系统漏洞以及社会工程学攻击。
他指出,带有可升级合约的协议需要引入传统的制衡机制,以明确谁有权升级代码、谁批准变更,以及是否存在恰当的时间锁和多重签名控制。
Curve Finance与Yield Basis创始人迈克尔·埃戈罗夫也持类似观点。他表示,近期发生的几起事件表明,风险日益与中心化和链外依赖相关,而不仅仅是智能合约本身的代码漏洞。

“最近大多数DeFi漏洞并非源于代码错误,”叶戈罗夫向Cointelegraph表示,“它们之所以发生,是因为中心化风险——即存在于链外的单点故障。”
埃戈罗夫以近期的rsETH事件为例,指出Aave、Kelp和LayerZero的智能合约并未遭到黑客直接攻击,漏洞实则源自链外基础设施。他强调,DeFi协议可能面临“一整棵风险之树”的威胁,其中最大的风险往往与人为因素相关,而非代码本身。
熔断机制将DeFi开发者分化
克罗尼耶澄清,Flying Tulip的熔断机制并非旨在永久性阻止取款,而是为了在资金流出超出正常范围时提供一个应对窗口。“我们的熔断机制实际上并不是用来阻止或避免任何事情发生的,”他说道,“这是为了给我们反应的时间。”
Flying Tulip的系统为团队提供了大约六小时的缓冲期。不过,克罗尼耶表示,对于规模较小或地域分布较广的团队,可能需要12到24小时甚至更长的时间。他指出,该工具主要适用于涉及用户资金的合约,但应被视为审计、分布式多重签名、时间锁及其他控制措施中的一层防护手段。
“安全始终是一种分层方法,”克罗尼耶说,“绝不是‘只要做到这一点’就能让你无懈可击。”
相比之下,埃戈罗夫显得更为谨慎。他表示,从理论上看,熔断机制是有道理的,但前提是实施方式不能由此产生新的特权攻击面。“熔断机制由人工控制,这意味着它们本身也可能成为潜在的漏洞,”埃戈罗夫向Cointelegraph表示。
他警告称,如果紧急控制措施允许签名者更改合约代码或阻止提款,那么被攻破的签名者就可能将这一安全机制变成一个吸金器或集中式冻结机制。在他看来,更理想的长期解决方案是设计出能够无需人工干预即可安全运行的系统。
“DeFi设计的目标应是尽量减少以人为中心的故障点,而非增加它们,”叶戈罗夫表示,“DeFi必须安全,而安全性源于去中心化。”
渣打银行:Kelp事件彰显DeFi韧性
渣打银行将Kelp事件视为DeFi成长过程中的阵痛,而非行业的致命失败。
在Cointelegraph看到的一份周三研究报告中,该银行指出,4月18日的盗窃事件暴露了系统性风险,其影响已蔓延至Aave。不过,报告同时强调,DeFi United联盟筹集的超过3亿美元资金,以及Aave V4和以太坊经济区等结构性变革,都表明该行业正在构建更强大的防御机制。
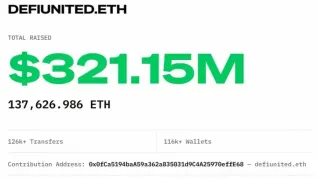
DeFi United网站显示,已筹集或承诺的金额超过3.21亿美元。来源:DeFi United
该银行表示,这些升级有望降低对跨链桥的依赖。在近期的加密货币黑客攻击中,跨链桥一直被视为主要的攻击途径。通过增强生态系统的内在韧性,DeFi有望在经历动荡后实现更稳健的发展。





