






linux 配置路由表实现流量分流的核心方法是使用策略路由(policy-based routing, pbr),通过 `ip rule` 命令根据源 ip、目标 ip 或数据包标记(fwmark)将流量引导至不同的路由表,并在对应的路由表中定义具体的下一跳或出口接口。具体做法是创建一个新的路由表 id(例如 100),添加默认路由指向特定的网关或接口,然后添加一条规则指定哪些流量使用该新表,最后确保主路由表不受影响且回环正常。
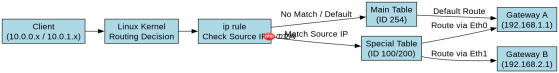
如何基于源 IP 地址进行流量分流
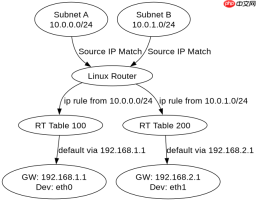
基于源 IP 地址分流是最常见的场景,通常用于多拨号或多出口环境,让不同内网网段的用户走不同的外网出口。实现这一功能需要为每个出口创建一个独立的路由表,并配置对应的源 IP 匹配规则。
#!/bin/bash
# 定义路由表 ID
RT_TABLE_1=100
RT_TABLE_2=200

# 假设 eth0 连接出口 A (网关 192.168.1.1)
# 假设 eth1 连接出口 B (网关 192.168.2.1)

# 1. 配置出口 A 的路由表
ip route add default via 192.168.1.1 dev eth0 table $RT_TABLE_1
# 可选:添加直连路由以确保本地通信正常
ip route add 192.168.1.0/24 dev eth0 src 192.168.1.10 table $RT_TABLE_1

# 2. 配置出口 B 的路由表
ip route add default via 192.168.2.1 dev eth1 table $RT_TABLE_2
ip route add 192.168.2.0/24 dev eth1 src 192.168.2.10 table $RT_TABLE_2

# 3. 添加策略路由规则
# 源 IP 为 10.0.0.0/24 的流量使用表 100
ip rule add from 10.0.0.0/24 table $RT_TABLE_1
# 源 IP 为 10.0.1.0/24 的流量使用表 200
ip rule add from 10.0.1.0/24 table $RT_TABLE_2

# 4. 验证
ip rule show
ip route show table $RT_TABLE_1
ip route show table $RT_TABLE_2
上述脚本中,我们首先定义了两个路由表 ID 100 和 200。接着,在表 100 中添加了默认路由,指向通过 eth0 可达的网关 192.168.1.1,同时添加了该子网的直连路由以优化本地通信。对表 200 执行类似操作,指向 eth1 和网关 192.168.2.1。关键步骤在于 `ip rule add`,它建立了源 IP 与路由表的映射关系。当来自 10.0.0.0/24 的数据包进入时,内核会查找表 100 决定出口;来自 10.0.1.0/24 的则查找表 200。这种配置实现了严格的基于源地址的分流,互不干扰。
如何基于应用端口或协议进行流量分流
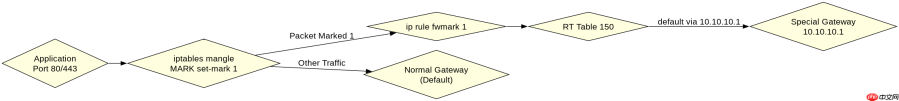
当需要根据服务类型而非用户来源进行分流时,可以使用 iptables 的 MARK 机制配合 fwmark 路由规则。这种方法允许我们将特定端口的流量打上标记,然后在策略路由中匹配这些标记,从而将其导向特定的出口。这对于需要将视频流量走专线、普通网页走公网的场景非常有效。

#!/bin/bash
# 定义路由表 ID 和 MARK 值
RT_TABLE_SPECIAL=150
MARK_VALUE=1

# 1. 配置特殊路由表
ip route add default via 10.10.10.1 dev bond0 table $RT_TABLE_SPECIAL

# 2. 使用 iptables 打标记
# 假设我们要分流 TCP 80 和 443 端口到特殊出口
iptables -t mangle -A OUTPUT -p tcp --dport 80 -j MARK --set-mark $MARK_VALUE
iptables -t mangle -A OUTPUT -p tcp --dport 443 -j MARK --set-mark $MARK_VALUE

# 如果是转发流量(路由器模式),需使用 FORWARD 链
# iptables -t mangle -A FORWARD -p tcp --dport 80 -j MARK --set-mark $MARK_VALUE
# iptables -t mangle -A FORWARD -p tcp --dport 443 -j MARK --set-mark $MARK_VALUE

# 3. 添加策略路由规则匹配 MARK
ip rule add fwmark $MARK_VALUE table $RT_TABLE_SPECIAL

# 4. 验证
iptables -t mangle -L -n -v
ip rule show | grep $MARK_VALUE
ip route show table $RT_TABLE_SPECIAL
在这个方案中,核心在于 `iptables` 的 `mangle` 表和 `MARK` 目标。脚本首先设置了目标路由表 150,其默认网关指向 10.10.10.1。接着,通过 `iptables` 命令,将输出(OUTPUT)或转发(FORWARD)链中目的端口为 80 和 443 的 TCP 数据包标记为 1。随后,`ip rule add fwmark 1 table 150` 告诉内核,任何带有标记 1 的数据包都应查询表 150 来确定路由路径。这种方式灵活且高效,因为标记是在内核网络栈早期设置的,路由决策紧随其后,无需修改应用程序。注意,如果本机有进程监听这些端口,OUTPUT 链生效;如果是作为网关转发其他设备的流量,必须使用 FORWARD 链。
配置后如何验证路由是否生效及常见问题排查
配置完复杂的策略路由后,验证流量是否按预期路径传输至关重要。常用的验证工具包括 `tracepath`、`curl` 结合 `--interface` 参数以及检查 `conntrack` 表。此外,一个常见的问题是回程路由缺失导致连接中断,这需要确保出口网关能正确路由回源地址,或者在 Linux 上启用双向对称路由检查的豁免。
# 验证源 IP 分流
# 模拟来自 10.0.0.5 的请求,查看出口 IP
curl --interface eth0 http://ifconfig.me
# 或者使用 ip route get 测试特定源 IP 的路由选择
ip route get 8.8.8.8 src 10.0.0.5
ip route get 8.8.8.8 src 10.0.1.5

# 验证 MARK 分流
# 对于本机发出的 HTTP 请求,检查 conntrack 中的 mark
conntrack -L -p tcp --dport 80 | head -n 5

# 常见问题:反向路径过滤 (RPF) 阻断
# 如果收到 "Connection reset" 或无响应,可能是 rp_filter 导致
# 检查当前设置
cat /proc/sys/net/ipv4/conf/all/rp_filter
cat /proc/sys/net/ipv4/conf/eth0/rp_filter
# 如果设置为 1 (严格模式),在多出口环境下可能需要改为 0 或 2
sysctl -w net.ipv4.conf.all.rp_filter=0
sysctl -w net.ipv4.conf.eth0.rp_filter=0
sysctl -w net.ipv4.conf.eth1.rp_filter=0
验证阶段,`ip route get` 是最直接的诊断工具,它能显示内核针对特定源 IP 和目标 IP 选择的实际路由路径,包括使用的表和下一跳。如果输出显示使用了预期的路由表 ID 和网关,说明规则已生效。对于基于 MARK 的分流,由于 MARK 是内部状态,直接观察较难,通常通过观察连接建立后的行为或使用 `tcpdump` 抓包确认出口接口来判断。关于回程路由问题,Linux 默认启用了反向路径过滤(rp_filter),在多宿主主机或非对称路由环境中,这可能导致从非主接口收到的回复包被丢弃。将 `rp_filter` 设置为 0(禁用)或 2(宽松模式)可以解决此问题,确保流量在复杂路由环境下能正常往返。务必在修改 sysctl 参数后重新测试连通性。








