






使用 ansible-vault 加密变量并批量变更密码,核心做法是将明文密码写入文件并通过 --vault-password-file 或环境变量提供密钥,在 playbook 中直接引用该变量。执行时 ansible 会自动解密并替换目标主机上的配置,无需手动修改配置文件内容。

如何创建和加载加密的密码变量
通过命令行工具生成加密文件并在运行时加载,即可让 Playbook 获取到明文密码。使用 ansible-vault create 命令交互式地输入密码并保存为 secret.yml,随后在 Playbook 中使用 vars_files 引入该文件。Ansible 会在启动时要求输入 Vault 密码,解密后变量 db_password 即可在任务中使用。
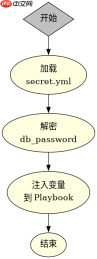
echo 'my_secret_password' | ansible-vault encrypt_string --name 'db_password' --stdin-name 'db_password'
上述命令会将生成的密文块输出到终端,将其保存至 group_vars/all/secret.yml。Playbook 示例如下:
- hosts: all
  vars_files:
    - group_vars/all/secret.yml
  tasks:
    - name: Print decrypted password
      debug:
        var: db_password
运行命令:ansible-playbook site.yml --ask-vault-pass。预期结果:控制台打印出 my_secret_password,证明变量已正确解密。
如何在批量部署中应用加密变量更新服务
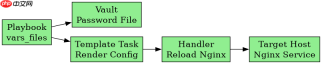
将解密后的变量传递给具体的配置管理任务,实现批量更新。以 Nginx 为例,将 db_password 注入到配置模板中,并使用 notify 触发服务重载。这种方式确保只有持有 Vault 密钥的用户才能查看或修改敏感信息,且变更过程自动化。
- hosts: webservers
  vars_files:
    - group_vars/all/secret.yml
  tasks:
    - name: Update nginx config with password
      template:
        src: nginx.conf.j2
        dest: /etc/nginx/conf.d/app.conf
      notify: reload nginx
  handlers:
    - name: reload nginx
      service:
        name: nginx
        state: reloaded
假设 nginx.conf.j2 中包含 password {{ db_password }};。运行相同的带 --ask-vault-pass 的命令,Ansible 会解密变量,渲染模板,并重启 Nginx。预期结果:所有 webservers 主机的配置文件更新,服务重启成功。
当加密文件中包含多个密码时如何处理冲突
如果 secret.yml 中定义了多个变量(如 db_password 和 api_key),它们在作用域内是独立的,不会发生命名冲突。但在批量变更时,需确保每个任务只引用所需的特定变量。若不同组(如 db_servers 和 webservers)需要不同的密码,应分别定义在对应的 host_vars 或 group_vars 目录下的加密文件中,Ansible 会根据主机归属自动合并变量,优先级高的覆盖低的。











