






使用 auditctl 添加 -w 规则并指定 -k 标签即可审计关键配置文件的读取。例如,对 /etc/passwd 执行 auditctl -w /etc/passwd -p r -k passwd_read,任何进程对该文件的读操作都会生成包含该标签的审计日志。

如何设置针对特定文件的只读审计规则
通过 auditctl 命令可以立即生效地添加文件监控规则。核心参数是 -w 指定路径,-p r 指定权限为只读(read),-k 用于给事件打标签以便过滤。
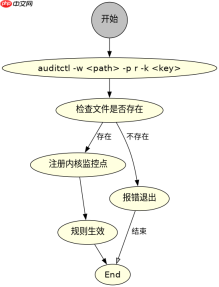
auditctl -w /etc/ssh/sshd_config -p r -k sshd_config_read
auditctl -w /etc/crontab -p r -k crontab_read
上述命令将分别监控 SSH 配置文件和定时任务文件的读取行为。执行后,可以使用 aureport -f 查看具体的文件访问记录,或使用 ausearch -k sshd_config_read 根据标签检索相关事件。
如何确保审计规则在重启后依然有效
使用 auditctl 设置的规则仅存在于内存中,重启后会丢失。要持久化规则,需要编辑 /etc/audit/rules.d/audit.rules 文件或在 /etc/audit/auditd.conf 中配置 admin_space_left_action 等策略,但最直接的方式是将规则写入 rules 文件。


# /etc/audit/rules.d/audit.rules
-w /etc/passwd -p r -k passwd_read
-w /etc/shadow -p r -k shadow_read
-w /etc/sudoers -p r -k sudoers_read
写入规则文件后,执行 augenrules --load 或重启 auditd 服务使规则生效。这样即使系统重启,针对这些关键配置文件的读取审计也会自动恢复。
当多个进程同时读取同一配置文件时审计日志如何区分
审计日志会记录每个独立的读取事件,并通过 uid、pid 和 exe 字段区分不同的进程。即使多个进程同时读取同一个文件,每个进程都会产生单独的审计记录,其中包含发起读取操作的进程 ID 和执行文件的路径。





