






debian处理noisytcp应先核对发行版安全仓库中的linux源码包修复状态,再安装对应内核并重启,最后确认正在运行的是新内核。安全跟踪当前列出bookworm-security的6.1.192-2和trixie-security的6.12.117-1为已修复;这些是linux源码包版本,不能与uname -r输出的二进制内核名称直接逐字比较。
记录当前系统与运行内核
在维护窗口前保留业务备份和可用控制台,确认能在重启失败时进入引导菜单。先记录发行版、当前内核及已安装的内核包:
cat /etc/os-release
uname -r
dpkg-query -W 'linux-image-*'
宿主机和容器需要分开判断:容器中的uname显示共享内核,修复通常由宿主机管理员完成。自编译内核、第三方云内核或其他衍生发行版,应查对应供应商修复记录,不能直接套用Debian包版本。
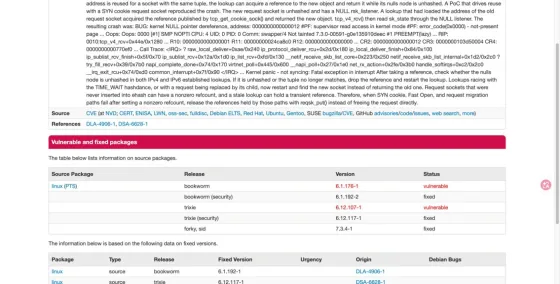
Debian按发行版及源码包版本列出漏洞状态;不是uname版本对照表。
从本发行版安全仓库更新
确认已启用本系统发行版对应的官方安全仓库,刷新索引并查看实际内核元包候选。以下安装命令只适用于已经采用标准linux-image-amd64元包的amd64主机;云内核、实时内核或其他架构应保持原有内核系列。
sudo apt update
apt-cache policy linux-image-amd64
sudo apt install linux-image-amd64
安装前阅读APT给出的版本、来源和变更清单。候选包必须来自本发行版的有效更新源,并能对应安全跟踪中的已修复状态;不要通过混装sid内核或仅修改版本字符串“消除”告警。若组织镜像尚未同步修复包,应联系镜像维护者或按既有流程切换到受信任更新源。
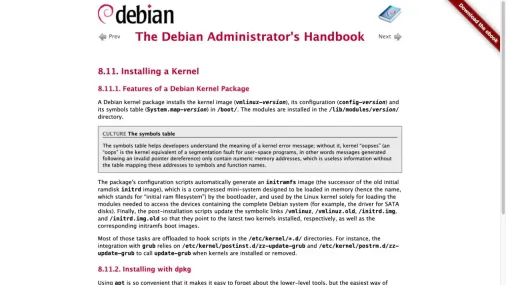
Debian手册说明内核安装会处理initramfs与引导器相关步骤。
重启后核对真正使用的内核
确认新内核及initramfs安装成功、引导配置更新完成后,安排重启。重新登录后执行以下命令,找到运行内核所属二进制包及对应源码版本:
uname -r
dpkg-query -S "/boot/vmlinuz-$(uname -r)"
dpkg-query -W -f='${binary:Package} ${Version} ${source:Package} ${source:Version}\n' "linux-image-$(uname -r)"
systemctl --failed
将源码包和版本与Debian当前安全跟踪核对,同时检查业务服务、网络和监控。仅看到APT安装成功,不能证明服务器已切换到修复内核;若仍启动旧内核,应检查引导默认项和云平台启动方式。保留原有可用内核用于恢复,但不要长期继续运行受影响版本。
不要向生产服务发送漏洞利用流量作为更新验收。临时关闭SYN cookies会削弱对SYN flood的防护,调整RX队列和RPS也会影响吞吐;确需采用时,应由运维按风险评估临时实施,而不是替代安全更新。


