






2026年11月18日
处理 cve-2026-115731,先确定接收 agent 报告的服务器运行了哪一套 puppet,再更新对应的服务端组件。本文覆盖 puppet enterprise、debian 软件包及 red hat satellite 环境。完成后应能给出每个节点的修复依据、实际进程状态和合法报告提交结果。
先拿到每台服务器的真实信息
列出主服务器、CA、编译节点、负载均衡后端以及容器实例。下面是 Linux 主机上的只读检查示例,需要有管理员权限。部分命令依赖对应产品已安装,PE 与发行版安装的路径可能不同。
cat /etc/os-release
command -v puppet
command -v puppetserver
puppet --version
puppetserver --version
systemctl list-units --type=service --all | grep -Ei 'puppet|openvox'
sudo ss -lntp | grep ':8140'
# Debian/Ubuntu 包来源与已安装版本
dpkg-query -W 'puppet*' 'openvox*'
# RPM 系统改用下面的检查
rpm -qa | grep -Ei 'puppet|openvox|satellite'
把命令中的未安装提示与实际服务列表一起看。puppet --version 反映的是命令行所用组件,不能独立证明服务端 JVM 中的 Ruby 代码已更新。还要记录服务启动参数、包来源以及是否存在厂商目录和系统目录两套安装。
按产品选择修复依据
| 部署类型 | 确认的修复依据 | 执行路线 |
|---|---|---|
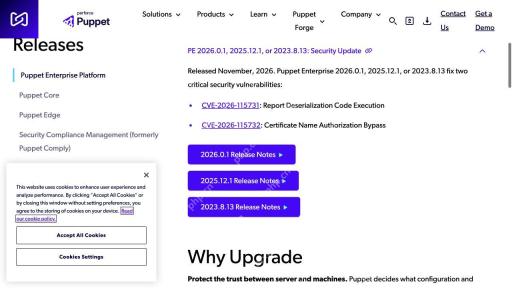
| PE 所在分支 | 厂商列出 2023.8.13、2025.12.1、2026.0.1 安全更新 | 采用所在分支允许的升级路径和官方安装器。 |
| Debian 12 bookworm | puppet-agent 7.23.0-1+deb12u1 | 通过相应 security 仓库取得包含修复的包。 |
| Debian 13 trixie | puppet-agent 8.10.0-5+deb13u1 | 核对完整包版本及仓库来源。 |
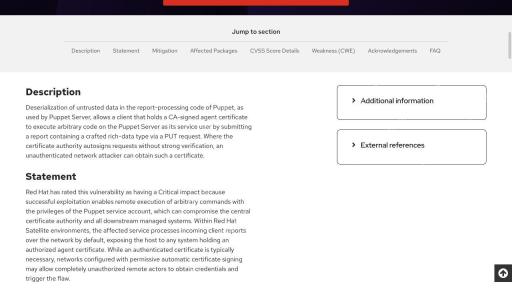
| Red Hat Satellite | Red Hat 对当前 Satellite 版本的安全勘误 | 使用 Satellite 维护流程及厂商支持的包集合。 |
确认服务究竟加载哪套组件
如果同一台机器同时存在系统 puppet 命令和 /opt/puppetlabs 下的工具,先查看 systemd 单元的 ExecStart、Environment 和配置文件参数。继续核对对应包的文件列表,确认报告解析所用 Ruby 库由哪个包提供。变更时记录这个包的完整版本,避免更新了另一套安装。
sudo systemctl cat puppetserver
# Debian 系列查看包内文件
 dpkg -L puppet-agent | grep '/puppet/transaction/event.rb'
# RPM 系列查看 Puppet Agent 包内文件
rpm -ql puppet-agent | grep '/puppet/transaction/event.rb'
上面的命令用于确认常见包的文件位置,查询无结果时要继续查实际运行库,不能直接判为不受影响。PE 安全更新应通过集成安装器处理,软件包清单用于核对升级结果。多后端环境可为每台机器填写“服务名、运行库路径、包来源、完整版本、验证时间”五列。
安排测试与分批上线
测试环境至少选择一个普通 Agent、一个带自定义类型的节点和一个使用敏感 Hiera 数据的代表节点。用相同代码提交进行 noop 测试,检查目录能否编译、敏感值是否被正确保护、报告处理器是否仍能消费结果。维护窗口内暂停同时发生的代码发布,便于定位差异。
先更新一组受控服务器,再验证新的合法报告可被接收。编译节点逐个离开和重新进入负载均衡,记录每次后端切换。CA 所在主服务器、灾备副本及其他角色按厂商对应部署文档安排顺序,工单中明确失败后由谁暂停下一批操作。
维护前保存什么?
先记录配置仓库当前提交、节点角色、安装包清单、服务状态、证书签发策略和正常报告时间。日志按组织规定保存到受控位置,并记录时区。对含 CA 的系统,备份必须覆盖相应证书和密钥,并验证访问权限与恢复方式。
PE 标准或大型部署可按官方备份工具流程执行。先检查空间、数据库状态和备份目录,核对当前版本支持的参数,再创建备份。
sudo /opt/puppetlabs/bin/puppet-backup create --help
sudo /opt/puppetlabs/bin/puppet-backup create
保存工具生成的备份文件和日志,检查命令退出状态。密钥、编译节点和灾备副本的保护要求需要单独核实,PE 备份工具的覆盖范围有边界。虚拟机快照应与数据库一致性方案配合,恢复演练应在隔离环境完成。
Puppet Enterprise 如何升级?
从厂商渠道取得适合当前操作系统、架构和升级路径的安装包,核对签名或校验值。先在测试环境检查自定义模块、Ruby gems、报告处理器和证书配置。PE 的基础设施节点顺序取决于标准、大型或带灾备的部署结构,应使用相应版本的升级流程。
采用 tarball 安装器的部署,在已解压的官方安装目录执行以下命令。目录名随版本和平台变化,应先确认自己所在目录。
pwd
ls -l ./puppet-enterprise-installer
sudo ./puppet-enterprise-installer
安装结束后逐台检查基础设施组件。确认主服务器、编译节点和副本达到计划状态,再通过产品支持的 Agent 升级方式逐批覆盖受管节点。升级过程出现失败时,保存安装器日志、失败节点名称及已完成阶段,再按该阶段恢复处理。
Debian 的安全更新怎么做?
以下命令适用于 Debian 仓库维护的安装。先确认 APT 候选包来自正确发行版的安全仓库。Puppet 官方仓库、OpenVox 仓库和 Debian 仓库的包版本规则各有差异。
sudo apt-get update
apt-cache policy puppet-agent puppetserver
sudo apt-get -s install --only-upgrade puppet-agent puppetserver
# 确认模拟结果及依赖变化后执行
sudo apt-get install --only-upgrade puppet-agent puppetserver
dpkg-query -W -f='${Package} ${Version}\n' puppet-agent puppetserver
如果某个包未安装,先核实实际依赖,再从命令中移除该未安装包。模拟阶段若出现跨发行版升级、删除关键依赖或候选版本为空,应先解决仓库配置。Debian 跟踪记录中的 puppet-agent 是源码包,服务端安装也可能使用它提供的 Ruby 库。
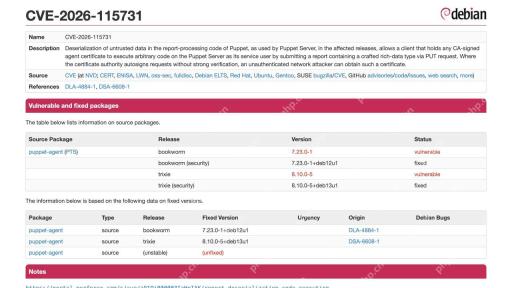
Debian 12 可用完整版本比较检查修复下限。Debian 13 将目标版本改为 8.10.0-5+deb13u1。此比较仅适用于同一发行版、同一打包来源。
installed_version=$(dpkg-query -W -f='${Version}' puppet-agent)
if dpkg --compare-versions "$installed_version" ge '7.23.0-1+deb12u1'; then
  printf '包版本达到 Debian 12 公告修复下限\n'
else
  printf '包版本尚未达到修复下限\n'
fi
Satellite 应如何安排?
先在 Red Hat 安全页和当前 Satellite 版本的勘误中确认受影响组件、固定构建及维护前提。使用支持的维护工具规划更新,覆盖提供相关服务的 Satellite/Capsule 节点。相关组件属于集成产品的一部分,替换成其他上游仓库的软件包会改变依赖和支持边界。
执行前记录 Satellite 版本、已启用仓库、对应 RHSA 和计划包清单,升级后按勘误核对实际 RPM。遇到受限仓库、订阅或版本路径问题时,将这几项信息附在支持工单中,先收敛报告接口访问和自动签发风险。
更新后怎样证明生效?
检查运行中的服务已经重新加载修复组件。独立开源部署常见服务名为 puppetserver,PE 服务名以本机实际列表为准。在窗口内完成相应服务重启后,检查状态、启动日志和每个负载均衡后端。
sudo systemctl status puppetserver --no-pager
sudo journalctl -u puppetserver --since '30 minutes ago' --no-pager
# 在已授权的测试 Agent 上执行,只编译预览并上报
sudo puppet agent --test --noop --detailed-exitcodes
测试命令的正常返回通常为 0 或 2。2 表示存在预期变更,启用 noop 后应核对预览结果。4 或 6 涉及失败,需要继续排错。随后在服务端确认同一次运行的报告已接收,环境名称、证书名称和时间一致。
服务恢复失败如何处理?
启动失败先看配置语法、Java/Ruby 依赖、文件权限及证书加载日志。服务活着但 Agent 收到 403 时,核对证书和 auth.conf。目录获取成功但无报告时,检查报告配置、转发链路和接收端日志。
恢复旧备份需要匹配 PE 版本并按照厂商流程处理数据库与灾备。恢复后若重新暴露受影响组件,应继续保留网络限制并安排修复。验收记录至少保存包版本、对应公告、服务启动时间、测试 Agent 报告及所有后端节点的检查结果。
扫描器仍报警,怎样核对?
保存扫描器插件编号、检测时间和它识别的版本字符串,再与服务器上的包来源、完整发行版修订号及相应安全公告对照。Debian 回移补丁后可能仍保留较旧的上游版本字段,应以 security 跟踪记录验证。若容器或另一个监听实例仍运行旧组件,应继续修复这些实例。
验收单应区分“包已安装”“服务已加载”“合法报告已通过”三个结果,并附对应时间。遇到只有第一项成功的情况,继续检查重启、服务启动路径和负载均衡旧节点,完成后再复扫。





