






2026年11月18日
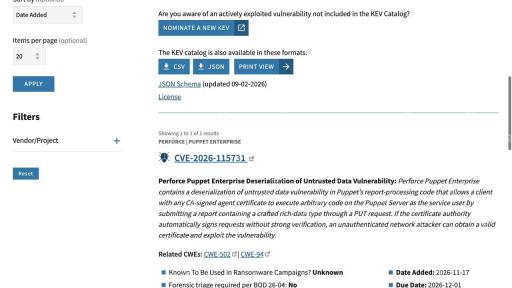
puppet 管理服务器需要立即进入排查和修复队列。2026 年 11 月 17 日,cisa 将 cve-2026-115731 列入已遭利用漏洞目录(kev)。这说明该问题已有现实利用证据,运维团队需要同时检查服务器补丁、证书签发策略和异常访问记录。
漏洞发生在什么位置?
问题位于 Puppet Server 处理 Agent 报告的过程。客户端上报运行结果时,报告中的事件可能包含需要恢复成对象的富数据。受影响实现没有把可恢复的类型限制在安全范围内,恶意输入因此有机会进入动态代码执行路径。
攻击者通常需要持有该环境 CA 签发的有效 Agent 证书,并能够访问报告接口。漏洞利用成功后,代码以 Puppet 服务账户的权限运行。管理服务器承担配置分发工作,这个账户能访问什么配置、凭据和证书材料,决定了后续影响可能延伸到哪里。
如果 CA 在缺少有效身份核验的情况下自动签发证书,攻击者可能先申请到有效证书,再提交恶意报告。已有证书的失陷节点也属于需要考虑的入口。
哪些环境要优先处理?
| 环境 | 需要立即确认的事项 |
|---|---|
| Puppet Enterprise | 安装版本是否已达到厂商针对所在分支提供的修复版。 |
| OpenVox Server | 服务端包和服务实际加载的 Ruby 组件是否包含修复。 |
| 发行版维护的 Puppet | 以发行版安全公告和完整包版本核对回移补丁。 |
| 公开可达或跨网段服务 | 是否有宽松 autosign、未知证书和不必要的报告接口访问。 |
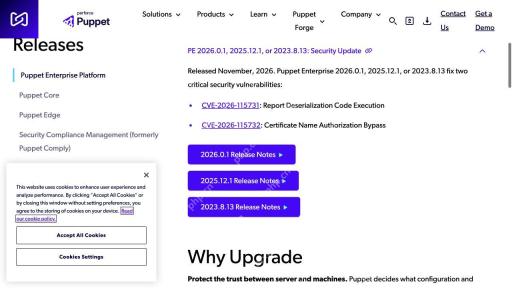
厂商已为 Puppet Enterprise 提供 2023.8.13、2025.12.1 和 2026.0.1 安全更新。应按自己所在分支及支持的升级路径选择修复版,老分支还需要确认支持状态和迁移路线。
版本升级要覆盖服务端
报告在服务端解析,因此需要盘点所有接收报告的实例,包括负载均衡后的编译节点、独立部署的服务器以及容器副本。只更新普通业务机器上的 Agent,无法证明管理服务器已经修复。
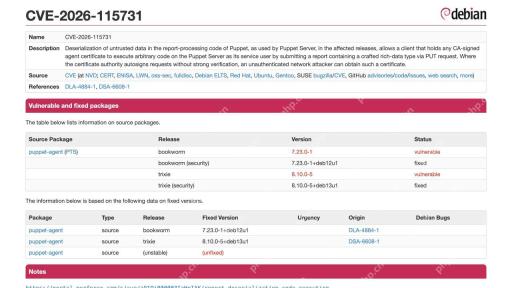
发行版可能把服务端所用的 Puppet Ruby 库放在名称含有 agent 的软件包中。因此,判断修复不能只看软件包名字。应结合服务的启动方式、包归属和实际加载路径确定需要更新的组件。
Debian 的跟踪记录就是一个例子。其修复记录列在 puppet-agent 源码包下,并分别给出 bookworm 与 trixie 的安全更新版本。扫描器仅按上游版本号比大小时,可能遗漏发行版回移补丁的信息。
列入 KEV 后该如何安排处置?
先限制不必要的网络访问,核对自动签发策略,随后安排管理服务器更新。在维护前保存必要的日志和状态,在修复后用合法 Agent 的目录请求与报告提交验证恢复情况。若已发现服务账户异常进程、陌生证书或配置仓库被改动,应同步启动事件响应。
CISA 条目列出的处置到期日为 2026 年 12 月 1 日。这个日期需要结合适用的美国联邦要求理解。其他组织可以据此提高修复优先级,并根据自己的暴露面安排更早的维护窗口。
现在可以确认哪些事实?
截至 2026 年 11 月 18 日,已确认该漏洞进入 KEV,官方修复版本已发布。条目中的勒索软件活动字段为 Unknown。公开条目没有给出足以确定所有受害组织、攻击规模或某个特定攻击团伙的材料。企业内部是否受到影响,需要结合自身证书、请求日志和主机证据调查。





