






2026年11月18日
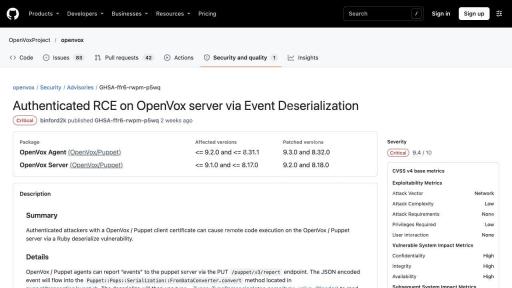
配置管理系统每天都会接收节点报告。cve-2026-115731 暴露的问题是,受影响的 puppet/openvox 服务端在恢复报告中的对象时,可能让客户端提交的数据进入动态代码生成和执行过程。一个用于汇报运行结果的接口,因而成为管理服务器的攻击入口。
Agent 证书只解决了身份问题
客户端通过证书认证,表示它具备进入某条通信通道的身份。服务端仍需要把客户端内容当作外部输入处理。节点上的凭据一旦被盗,或者节点本身被控制,合法身份就可能被用来提交恶意内容。
在这个漏洞中,报告里可以包含富数据类型。反序列化过程按输入解析类型,再构造相应对象。攻击者可控制的类型信息因此接触到动态代码执行能力,突破了报告应该具有的数据边界。
宽松 autosign 如何放大风险?
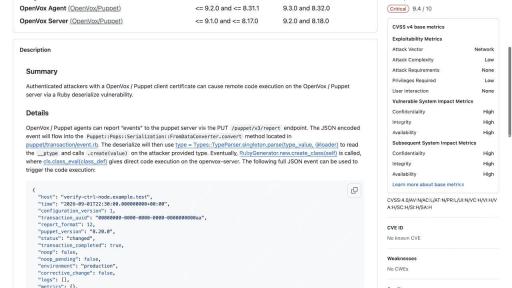
证书自动签发用于减少新机器接入时的人工操作。如果规则仅根据客户端自己填写的名字进行判断,攻击者可能伪装成符合规则的机器申请证书。其后续报告便能通过证书身份检查。
名字匹配、来源网段和外部身份核验需要分别考虑。攻击者能够选择自己的 certname,因此一个看似精确的域名匹配规则,也需要结合真实的注册控制。关闭自动签发会切断一部分新增身份的路径,已签发的证书仍需单独审计。

服务账户权限为何值得关注?
漏洞执行权限与 Puppet 服务账户相关。这个账户可能读取配置代码、环境数据以及部署中的其他集成信息。如果 CA 私钥也在同一权限边界内,风险可能进一步延伸到证书信任关系。
实际影响应逐项核对。CA 是否独立部署、私钥归谁拥有、编排系统如何授权、模块里是否存放静态口令,都会改变后续处置范围。主机上的管理服务、证书系统与受管节点之间存在不同信任关系,调查时需要把这些关系画清楚。
同批安全更新还有其他问题
Puppet 同批更新还处理了 CVE-2026-115732,官方将其描述为证书名称授权绕过。OpenVox 社区公告同时提到其他组件问题。报告反序列化、名称授权和容器白名单各自有不同的代码位置和检查方法,排查记录应分别标注对应问题。
升级后如果自定义 auth.conf 规则出现匹配变化,应拿真实允许和拒绝的证书案例回归。为恢复旧行为而放大通配符范围,可能重新扩大可访问对象。
谁应当收到内部修复工单?
| 负责人 | 需要交付的结果 |
|---|---|
| 配置管理运维 | 所有报告接收节点的版本、包来源、升级记录和健康检查。 |
| 网络与云平台 | 服务监听地址、负载均衡后端、访问范围和临时收敛记录。 |
| 证书管理员 | 自动签发策略、待签请求、近期签发记录及异常证书调查。 |
| 安全响应 | 服务账户进程、配置变更和凭据访问的关联分析。 |
如何判断这次处理是否闭环?
检查每个报告处理节点都已运行修复后的组件,合法 Agent 仍能取得目录并成功上报,未知身份无法获得证书或访问管理接口。对曾暴露的服务器,还应保留事件时间线和证据。发现 CA 或部署密钥可能失陷时,需要把凭据更换、节点重新建立信任和恢复观察加入工单。





