






2026年11月18日
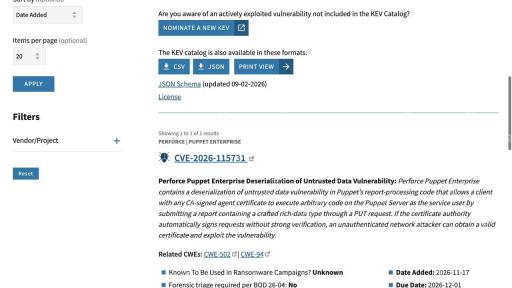
cve-2026-115731 的处置需要同时处理软件缺陷与此前可能发生的访问。先升级报告处理服务,随后检查证书签发、服务账户活动及配置分发记录。若已经发现异常,应边保存证据边控制访问,并由安全响应人员评估是否需要重建。
1. 先明确调查范围和时间
把主服务器、CA、编译节点、数据库、负载均衡、镜像仓库与受管节点登记到清单中。每个对象填写版本、IP、角色、负责人和相关日志位置。调查时间从本组织最早可能暴露的时点开始,不能只截取漏洞公开之后的记录。
保存接收端访问日志、服务日志、CA 签发记录、认证审计及网络流量元数据。记录时区和时钟偏差,把导出文件放到受控证据目录并计算校验值。含口令、证书或个人信息的内容按组织权限保存。
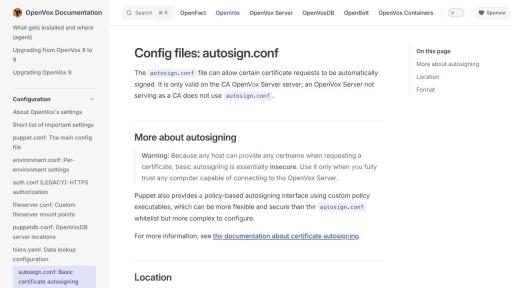
2. 核对 CA 当前真正使用的 autosign
以下示例用于提供 CA 的 Puppet/OpenVox Server。先定位配置文件和现有值,再决定修改。普通 Agent 主机上的同名设置不能代表 CA 的行为。
sudo puppet config print config --section server
sudo puppet config print autosign --section server
sudo puppetserver ca list --all
若输出是路径,检查它是普通白名单文件还是策略可执行文件,再审核内容与权限。自动签发脚本是否真正验证机器身份、是否使用一次性注册凭据、失败时会不会默认放行,都需要用新的测试请求验证。
3. 暂停不受验证的自动签发
维护前保存当前配置和节点注册安排。自管理部署可在 CA 使用的 puppet.conf 的 [server] 段明确设为 false。已有同名键时修改原值,避免重复配置。PE 或由配置管理维护的环境,应同步调整对应受控配置来源,防止下一轮运行覆盖修改。
[server]
autosign = false
按当前产品的配置加载要求执行重载或重启,再重新读取生效值。随后用专门测试节点提交 CSR,确认它留在待签状态。完成带外身份核验后,只对该 certname 人工签发,再验证正常注册。
sudo puppetserver ca list
# 将下面占位符替换为已通过身份核验的测试节点名称
sudo puppetserver ca sign --certname VERIFIED_TEST_CERTNAME
已有证书仍能继续使用,因此还需要审查历史签发。暂停自动签发后,新机器加入和自动扩缩容可能需要人工流程,应向相关运维人员明确过渡方式和负责人。
4. 审计已经签出的证书
将证书列表与 CMDB、云实例和节点清单比对,找出无人认领、重复、已退役或在异常时段签发的证书。结合负载均衡请求来源检查证书是否在不合理网段使用。命名相似只能作为线索,需要进一步核验。
对已确认应撤销的证书,先保存对应身份、序列号和调查记录,再用 CA 管理命令撤销。以下命令会影响该身份继续通信,实际执行需结合业务节点迁移安排。
sudo puppetserver ca revoke --certname CONFIRMED_COMPROMISED_CERTNAME
撤销后检查 CRL 已被相关服务加载,并验证相应证书不能再使用。保留撤销记录。CA 私钥可能泄露时,单独撤销几个 Agent 证书无法覆盖攻击者已经派生的身份,需要准备完整的信任重建计划。
5. 收敛访问范围并验证管理链路
盘点公网、安全组、防火墙、反向代理和 8140 监听。仅保留实际需要接入的受管节点网络及管理来源,覆盖 IPv4、IPv6、跨云互联和旁路地址。修改前记录合法来源,先用测试节点验证目录和报告,避免一次性阻断全部客户端。
如果临时限制报告接口,需明确会影响哪些运行报告和审计功能,并保留到升级完成的过渡安排。TLS 在代理层终止的部署,还要核对后端如何接收和信任客户端身份信息。
6. 关联报告请求与主机行为
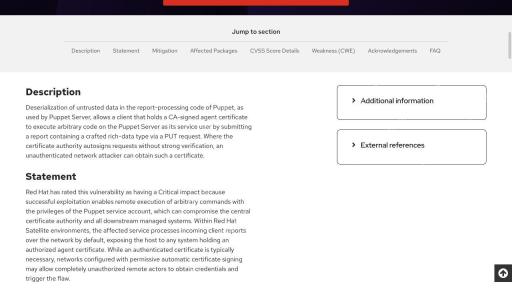
从实际日志中定位报告 PUT 请求,对照证书名称、来源 IP、时间、响应码及请求量。对陌生身份、异常密集请求或解析异常继续展开调查。正常报告也会产生 PUT 请求,HTTP 200 也可能出现在正常和恶意请求中,不能独立作为结论。
以下为常见 Linux 日志与进程检查示例。PE 日志目录、服务名及容器日志获取方式以本机部署为准。
sudo journalctl -u puppetserver --since '2026-11-03 00:00:00' --no-pager
sudo grep -R -n '/puppet/v3/report' /var/log/puppetlabs/puppetserver/
ps -eo user,pid,ppid,lstart,args --forest
sudo ss -tpn
sudo systemctl list-timers --all
将查询起点替换为实际调查窗口。重点检查服务账户是否启动了异常 shell、下载器或计划任务,是否出现陌生外连,以及代码仓库、Hiera 数据、自定义报告处理器和系统启动项是否被修改。证据采集要覆盖容器宿主机与持久卷,必要时由响应人员保留内存、磁盘快照和 EDR 记录。
把线索整理成能够交接的时间线
建议为每条异常登记“原始时间、标准化时间、主机、证书身份、来源地址、行为、证据文件和判断状态”。先记录可观察事实,再注明它与报告接口、证书签发或主机执行的关系。异常签发后紧跟报告请求、随后出现服务账户 shell 的组合,值得提高调查优先级。
常见日志可能没有完整请求体,也未必记录已认证 certname。应核实当前日志字段,后续改进需保护证书和敏感报告内容。调查期间建立临时监控,关注新签发、管理服务启动异常子进程以及配置仓库修改,告警交由明确的值班人处理。
7. 没有日志或发现可疑活动时怎么处理?
日志缺失时,记录缺失范围、保留策略和时段,再从反向代理、云流日志、EDR、审计系统及备份中补充。结论应写成“已检查哪些证据、还缺哪些证据”,避免用一条搜索无结果来判断服务器安全。
若确认服务账户代码执行,先控制服务器访问并保存证据,调查它能读取的 CA 材料、部署密钥和下游凭据。对受影响凭据逐项制定吊销、更换及依赖更新步骤。在干净管理环境完成轮换,避免新密钥再次进入已失陷主机。
8. 恢复服务需要哪些验收项?
重建方案应使用可信操作系统或镜像、已修复软件包和经过审查的配置代码。CA 信任重建需要安排 Agent 重新注册,验证分发的信任锚与证书链,并同步检查依赖该 CA 的集成组件。恢复配置前检查其来源和修改时间。
| 验收项目 | 需要保存的证据 |
|---|---|
| 漏洞修复 | 各后端节点的包版本、修复公告和新进程启动记录。 |
| 证书注册 | 未核验 CSR 留待审核,核验后测试节点可正常注册。 |
| 访问控制 | 允许来源可访问,拒绝身份和非必要网段不能接入。 |
| 配置与报告 | 合法 Agent 的目录、noop 结果和接收端报告能够对应。 |
| 凭据处置 | 受影响密钥清单、吊销/轮换记录及依赖更新情况。 |
| 持续观察 | 记录观察周期、负责人及异常进程、签发和报告请求告警。 |
当配置编译正常但自定义报告处理器失败时,保留原始合法样例,在测试环境检查格式兼容性。恢复旧配置前先对比升级前后的差异,确保补丁和证书控制仍保持生效。













