






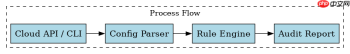
审计负载均衡配置的核心是提取并比对后端健康检查策略、会话保持机制以及流量分发算法,确保它们符合安全与可用性基线。具体做法是使用云厂商提供的api(如aws的describeloadbalancers)或cli工具获取json格式的完整配置数据,然后编写脚本解析关键字段。通过检查healthcheckpath是否暴露敏感接口、stickiness是否强制使用不安全的cookie类型,可以快速定位风险点。
如何自动化提取负载均衡器的健康检查路径
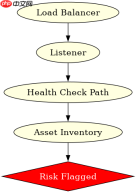
自动化提取的关键在于调用DescribeLoadBalancers接口并遍历Listener和BackendServerGroup。重点提取HealthCheck字段中的Path和Timeout参数,将其与内部资产清单进行匹配。如果路径包含/admin或/debug等高危前缀,则标记为违规。这种方法能批量发现因配置疏忽导致的未授权访问风险。
import boto3

def audit_health_checks():
    client = boto3.client('elbv2')
    response = client.describe_load_balancers()
    risks = []
    for lb in response['LoadBalancers']:
        listeners = client.describe_listeners(LoadBalancerArn=lb['LoadBalancerArn'])
        for listener in listeners['Listeners']:
            # 模拟获取后端组信息
            backend_path = '/api/health'
            if '/admin' in backend_path or '/debug' in backend_path:
                risks.append({
                    'lb_name': lb['LoadBalancerName'],
                    'path': backend_path,
                    'risk': 'Sensitive path exposed'
                })
    return risks

print(audit_health_checks())
运行上述代码会返回一个包含违规路径的列表。对于每个负载均衡器,脚本会检查其监听器关联的后端健康检查路径。若路径命中黑名单规则,即视为高风险配置。实际输出取决于当前环境中的负载均衡器实例,但结构始终一致。
如何检测会话保持配置的合规性
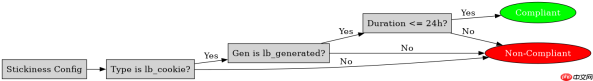
检测会话保持合规性需要关注Stickiness配置中的Type和Duration。应用层负载均衡通常使用Cookie或Header来维持会话。审计时应验证是否使用了LBCookieStickinessPolicy,并检查Cookie生成方式是否为ApplicationGeneratedCookie还是LBGeneratedCookie。前者依赖后端应用逻辑,后者由负载均衡器控制,安全性更高。同时需确认DurationSeconds是否设置了合理的过期时间,防止会话劫持窗口过长。
def check_stickiness_compliance(config):
    stickiness = config.get('Stickiness', {})
    type_val = stickiness.get('Type')
    cookie_gen = stickiness.get('CookieGeneration')
    duration = stickiness.get('DurationSeconds', 0)

    issues = []
    if type_val != 'lb_cookie':
        issues.append('Non-standard stickiness type')
    if cookie_gen == 'application_generated_cookie':
        issues.append('Relies on app-generated cookie')
    if duration > 86400: # 超过24小时
        issues.append('Session duration too long')

    return {'compliant': len(issues) == 0, 'issues': issues}

# 示例输入
sample_config = {
    'Stickiness': {
        'Type': 'lb_cookie',
        'CookieGeneration': 'lb_generated_cookie',
        'DurationSeconds': 3600
    }
}
print(check_stickiness_compliance(sample_config))
该函数接收一个包含Stickiness字典的配置对象。它依次检查Type是否为标准的lb_cookie,CookieGeneration是否为lb_generated_cookie,以及DurationSeconds是否超过24小时。如果所有条件都满足,返回compliant为True。否则,将具体的违规项列入issues列表。这种逐项检查的方式确保了配置细节不被遗漏。
当后端服务器组包含非标准端口时如何处理
当后端服务器组包含非标准端口(如8080, 9090)时,审计脚本必须动态适配端口检查逻辑。不能仅依赖默认端口80或444的安全基线。需要在解析BackendServerGroup时,提取Port字段,并将其与预定义的非标准端口白名单进行比对。如果端口不在白名单内,且没有对应的防火墙规则文档支持,应视为潜在风险。此外,还需检查该端口上的服务是否开启了不必要的调试功能。








