






2026年11月18日
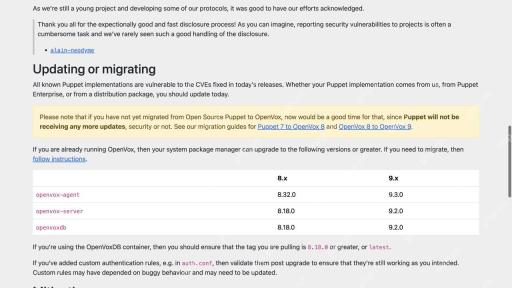
openvox 官方安全公告给出的修复版本为 server 8.18.0、9.2.0,以及 agent 8.32.0、9.3.0。修复 cve-2026-115731 时,应先让所有报告处理服务加载修复代码,再分批处理 agent 和其他依赖组件。本文中的软件包示例面向已使用 openvox 仓库的 linux 部署。
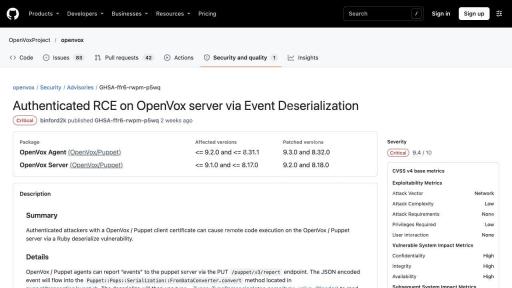
1. 确认当前主版本、包来源和部署形态
用包管理器确认版本,检查服务实际启动路径。如果使用容器,在编排配置和运行实例中同时记录镜像标签与摘要。如果从旧 Puppet 迁移过来,还要确认迁移后的包没有被旧仓库覆盖。
puppet --version
puppetserver --version
systemctl cat puppetserver
# Debian 系列
apt-cache policy openvox-server openvox-agent
# RPM 系列
rpm -q openvox-server openvox-agent
# 容器部署在对应 Docker 主机检查
docker ps --no-trunc
docker inspect --format '{{.Config.Image}} {{.Image}}' YOUR_SERVER_CONTAINER
8.x 与 9.x 分别按相应修复线更新。需要跨主版本时,额外检查操作系统、Java、模块、数据库和自定义插件的兼容要求。本次修复工单应记录变更前后两组版本,避免把主版本迁移和安全补丁的结果混在一起。
2. 备份并准备单节点演练
保存 Puppet 配置、代码目录、自定义报告处理器、服务端配置和证书数据。CA 与数据库需要按各自一致性要求备份,备份文件放在受限位置。提前验证能恢复到隔离测试主机,记录 CA 当前证书状态以及撤销列表。
多编译节点部署先选一个节点退出负载均衡,在其上演练更新和合法 Agent 回归。确认后滚动处理其余节点。独立服务器需要维护窗口,记录 Agent 重试安排和暂时无法编译目录的影响。
3. 使用包管理器升级
APT 环境先刷新索引、看候选包,再模拟升级。以下示例应在确认仓库签名、主版本和依赖变化后执行。
sudo apt-get update
apt-cache policy openvox-server openvox-agent
sudo apt-get -s install --only-upgrade openvox-server openvox-agent
sudo apt-get install --only-upgrade openvox-server openvox-agent
dpkg-query -W openvox-server openvox-agent
DNF 环境先刷新缓存并预览事务。若组织使用版本锁定、内部镜像或离线仓库,需要先把修复包及依赖同步到该渠道。
sudo dnf makecache
sudo dnf --showduplicates list openvox-server openvox-agent
sudo dnf upgrade --assumeno openvox-server openvox-agent
sudo dnf upgrade openvox-server openvox-agent
rpm -q openvox-server openvox-agent
若服务器同时运行 OpenVoxDB,按项目公告检查其对应维护版本。项目当次公告包含多个安全问题,各组件应分别留下修复证据。完成包更新后,在维护窗口重启服务,检查新进程正常启动。
sudo systemctl restart puppetserver
sudo systemctl is-active puppetserver
sudo journalctl -u puppetserver --since '15 minutes ago' --no-pager
4. 容器部署要更新镜像和所有副本
先从镜像维护者的发布记录确认服务端镜像包含修复组件,优先使用可追溯的固定版本和摘要。仅有宿主机软件包已更新的记录,无法证明容器内的 Ruby 库和服务已修复。
Docker Compose 环境修改自己的服务镜像引用后,拉取并重建对应服务。下面的 SERVER_SERVICE 是 compose.yaml 中实际服务名。
docker compose config
docker compose pull SERVER_SERVICE
docker compose up -d --no-deps SERVER_SERVICE
docker compose ps
docker compose logs --since=15m SERVER_SERVICE
Kubernetes 环境通过现有部署配置发布新镜像,检查 rollout 状态、每个 Pod 的 imageID 和就绪探针。保留 CA、配置和数据库卷的映射,在替换容器前核实挂载路径。临时进入旧容器修改文件会随重建丢失,需要让修复进入受控镜像构建流程。
5. 无法立即升级时怎样评估应急脚本?
项目安全公告链接到 Overlook InfraTech 的 openvox-security-patches 仓库,其中有针对事件反序列化问题的补丁脚本。该脚本面向特定 Ruby 文件,执行前需要审核源码、固定提交版本,并在与生产一致的副本演练。企业产品优先采用厂商支持的修复方式。
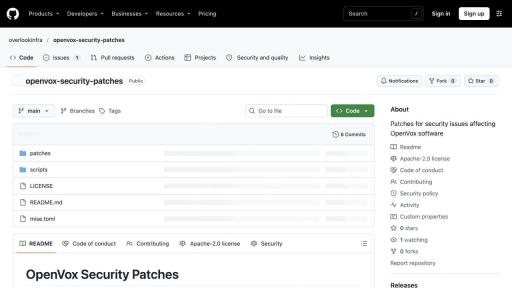
仓库里的脚本名较长,审核后可在本地保存为 event-fix.sh。先做语法检查和帮助查看,再用 -n 预演。预演会创建临时工作目录并检查条件,但不会实际演练补丁应用和服务重载,需继续在测试副本执行真实补丁验证。
bash -n ./event-fix.sh
bash ./event-fix.sh -h
sudo bash ./event-fix.sh -n
# 在测试副本完成实际补丁验证后,生产维护窗口执行
sudo bash ./event-fix.sh
已审阅的脚本使用 -t FILE 指定非默认目标路径,默认目标是 /opt/puppetlabs/puppet/lib/ruby/vendor_ruby/puppet/transaction/event.rb。脚本要求相关转换器存在,缺少该类时应停止并重新评估版本兼容性。
脚本会备份目标文件,尝试应用补丁并 reload puppetserver.service。目标文件可能已经替换成功而服务重载失败,因此遇到非零返回时,需要核对文件变化和服务状态。在维护窗口完成适用的重启后,再做功能验证。
多路径安装与补丁失败如何处理?
脚本默认路径属于常见的 /opt/puppetlabs 安装。若系统来自发行版包,先查清报告处理服务使用的 event.rb,再用 -t 指向已经核实的目标文件。保存原文件权限、属主和校验值,不能在找到多个同名文件时全部修改。
补丁冲突可能表示文件来自其他版本、已有局部修补或受到本地修改。保存差异并交给维护者核对,手工强行调整上下文可能改变其他安全修复。执行记录中需要同时保留脚本输出、退出码和服务日志,失败后先判断停在哪个阶段。
已替换文件但重载失败时,先保持该后端离开负载均衡,再解决服务加载。若需恢复原文件,先保存修改后的版本和日志,在隔离状态按备份恢复并核对属主与权限。原文件包含受影响逻辑时,应继续保留访问限制,待修复和验证完成后再恢复接入。
6. 用合法报告验证,并检查特殊资源
在测试 Agent 上执行 noop 运行,确认目录获取、资源评估和报告提交三个阶段均正常。对使用自定义资源类型、富数据事件或报告处理器的项目,额外跑已有回归用例,检查报告中的显示值及下游解析。
sudo puppet agent --test --noop --detailed-exitcodes
sudo journalctl -u puppetserver --since '15 minutes ago' --no-pager
记录返回码、时间、certname、环境和目录版本,逐一对应到服务端报告。随后验证允许的证书规则仍可访问,被拒绝的测试身份仍会被拒绝,最后把更新节点重新接入负载均衡。
7. 常见失败如何定位?
| 现象 | 处理动作 |
|---|---|
| 仓库中找不到修复包 | 检查主版本仓库、缓存、版本锁定和内部同步状态。 |
| 补丁提示转换器缺失 | 核对运行库版本和实际路径,改用适配的升级或维护者方案。 |
| 脚本提示已打补丁 | 比对固定补丁与本机文件,并确认运行进程已加载更新。 |
| reload 失败 | 检查 service 定义和日志,在窗口内安排相应重启。 |
| 容器重建后修复消失 | 更新镜像构建与摘要,让所有副本运行已修复镜像。 |
| 升级后报告格式出错 | 复测自定义类型和报告处理器,保留最小合法样例交维护者分析。 |
手工补丁实施记录应包含提交号、脚本校验值、修改文件、备份位置和验收结果。后续包升级可能覆盖手工文件,应在包更新后再次核对,最终迁移到维护渠道正式发布的修复构建。
如何证明每个副本都完成更新?
将节点名称、包版本或镜像摘要、服务启动时间、测试 certname 和报告时间写入同一张验收表。对容器集群逐个核对 Pod 或容器运行的摘要,观察旧副本已退出,定时任务和备用部署也使用更新配置。然后通过实际入口完成一轮合法 Agent 测试,核对后端访问记录。
下次自动扩容还会使用启动模板、镜像缓存和内部软件源。同步更新这些来源,并新建一个测试实例验证它启动后已经包含修复,随后按维护流程清理测试实例。





