






node.js 26.13.1与24.22.3安全升级:四个http2与tls高危cve核对
针对 Node.js 26.13.1 和 24.22.3 版本中涉及 HTTP/2 和 TLS 的四个高危 CVE,建议立即将项目中的 Node.js 运行时升级至这两个指定版本。本次修复主要解决了 OpenSSL 库在特定配置下可能导致的拒绝服务(DoS)漏洞以及潜在的内存安全问题,通过更新底层依赖并调整默认的安全策略,有效阻断了攻击者利用畸形数据包触发异常的路径。

CVE-2024-5535 在 HTTP/2 连接管理中的具体表现
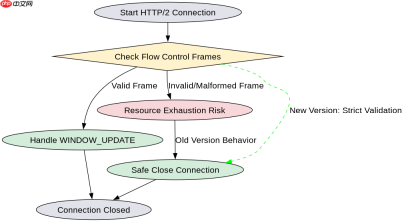
CVE-2024-5535 是一个影响 OpenSSL 的高危漏洞,当使用 HTTP/2 协议时,如果服务器未正确限制并发流的数量或处理异常的 WINDOW_UPDATE 帧,可能导致资源耗尽。在 Node.js 24.22.3 和 26.13.1 中,该问题已通过更新内置的 OpenSSL 版本得到解决。开发者无需修改应用代码,只需确保运行环境为上述版本即可防御此类攻击。
// server.js
const http2 = require('http2');
const fs = require('fs');

const options = {
  key: fs.readFileSync('server-key.pem'),
  cert: fs.readFileSync('server-cert.pem')
};

const server = http2.createSecureServer(options, (req, res) => {
  res.writeHead(200, { 'content-type': 'text/plain' });
  res.end('Hello World\n');
});

server.listen(8443, () => {
  console.log('HTTP/2 Server running on https://localhost:8443');
});
预期结果:启动后监听 8443 端口,支持 HTTP/2 协议。若尝试发送大量无效的 WINDOW_UPDATE 帧,旧版本可能因资源竞争导致崩溃,而新版本会正常关闭异常连接而不影响其他请求。

将包含oralBroadcastingList、materialList、bgmInfo等字段的JSON视频素材转换为剪映API可用的自然语言描述,用于生成视频制作指令,包括素材匹配、时间轴计算、字幕同步、特殊效果处理等。
CVE-2024-4741 对 TLS 证书验证的影响
CVE-2024-4741 涉及 OpenSSL 中的证书解析漏洞,攻击者可构造特殊的证书链绕过某些验证逻辑。在 Node.js 中,这主要影响使用 https.request 或 tls.connect 进行客户端通信的场景。升级到 24.22.3 和 26.13.1 后,内置的 OpenSSL 库已包含对该漏洞的补丁,确保了证书链验证的严格性。

// client.js
const https = require('https');

const options = {
  hostname: 'example.com',
  port: 443,
  path: '/',
  method: 'GET'
};

const req = https.request(options, (res) => {
  let data = '';
  res.on('data', (chunk) => { data += chunk; });
  res.on('end', () => {
    console.log('Response:', data);
  });
});

req.on('error', (e) => {
  console.error(e);
});

req.end();
预期结果:客户端成功建立 TLS 连接并获取响应。若使用存在漏洞的旧版本,且目标服务器返回了精心构造的恶意证书链,可能会导致验证逻辑异常或内存损坏。升级后,即使遇到恶意证书,也会按标准流程拒绝连接。
基于程序中某个输入、条件或结果的具体问题
在升级过程中,一个常见的具体问题是检查当前运行的 Node.js 版本是否确实包含了这些修复。可以通过在终端执行 node -v 命令来确认版本号。此外,对于使用 npm list openssl 的项目,虽然 Node.js 捆绑了 OpenSSL,但外部依赖也可能引入自己的版本,因此建议优先升级 Node.js 本体。另一个具体结果是,升级后某些使用了自定义 SSL 上下文的应用可能需要重新测试,因为新的 OpenSSL 版本可能对某些旧的加密套件或协议版本有更严格的默认限制。













