






审计 linux ssh 密钥使用和登录来源,核心在于解析 /var/log/secure(centos/rhel)或 /var/log/auth.log(ubuntu/debian)中的认证日志。通过提取包含 accepted publickey 的行,可以精准定位使用公钥成功的登录记录,并从中分离出用户名、源 ip 地址和时间戳。

如何从系统日志中提取公钥登录的详细信息
直接回答:在 RHEL/CentOS 系统中,使用 grep 命令过滤 /var/log/secure 文件,筛选包含 Accepted publickey 的行,即可获取所有基于密钥的成功登录记录。这些日志行通常由 sshd 进程写入,格式固定,便于后续用 awk 进行字段拆分。
grep "Accepted publickey" /var/log/secure | awk '{print $1, $2, $3, $9, $11}'
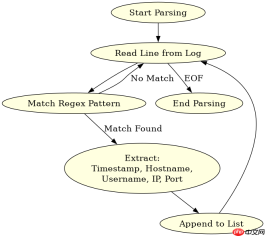
上述命令的执行逻辑如下:首先 grep 锁定目标事件;接着 awk 按空格分割字段,其中 $1 到 $3 分别代表月份、日期和时间;$9 是固定的字符串 publickey,用于确认认证方式;$11 则是实际登录的用户名。若需获取源 IP,由于 sshd 日志中 IP 信息通常位于行尾的 rport 或 ip 相关字段,或者更简单地,直接查看整行内容,因为标准日志格式中 IP 往往紧跟在 port 之后或在行的末尾部分(取决于 PAM 配置和 sshd 版本)。更稳健的方式是提取整行后,使用正则匹配 IP 模式,或者直接使用 last 命令结合 -i 参数查看,但 last 不区分密钥和密码。因此,针对 publickey 的精确审计,必须依赖日志文件解析。以下是一个更完整的 Python 脚本示例,用于解析日志并结构化输出:
import re
from datetime import datetime

def parse_ssh_logs(log_file):
    pattern = r"^([A-Za-z]+ [0-9]{1,2} [0-9:]+) ([-w.]+): Accepted publickey for ([-w]+) from ((?:25[0-5]|2[0-4][0-9]|[01]?[0-9][0-9]?)\.(?:25[0-5]|2[0-4][0-9]|[01]?[0-9][0-9]?)\.(?:25[0-5]|2[0-4][0-9]|[01]?[0-9][0-9]?)\.(?:25[0-5]|2[0-4][0-9]|[01]?[0-9][0-9]?)) port ([0-9]+) ssh2"
    results = []
    with open(log_file, 'r') as f:
        for line in f:
            match = re.search(pattern, line)
            if match:
                timestamp_str = match.group(1)
                hostname = match.group(2)
                username = match.group(3)
                ip_address = match.group(4)
                port = match.group(5)
                # 假设年份为当前年,实际生产中应处理跨年问题
                timestamp = datetime.strptime(timestamp_str, '%b %d %H:%M:%S').replace(year=datetime.now().year)
                results.append({
                    'timestamp': timestamp,
                    'hostname': hostname,
                    'username': username,
                    'ip_address': ip_address,
                    'port': port
                })
    return results

# 假设日志文件路径
log_path = '/var/log/secure'
# 注意:实际运行需要 root 权限读取 /var/log/secure
# parsed_data = parse_ssh_logs(log_path)
# for entry in parsed_data:
#     print(entry)
该脚本的预期输出结构为一个字典列表,每个字典包含 timestamp(时间对象)、hostname(服务器主机名)、username(登录用户)、ip_address(客户端 IP)和 port(SSH 端口)。通过遍历 parsed_data,开发者可以获得结构化的审计数据,便于进一步分析或入库。
如何识别异常或非预期的密钥登录行为
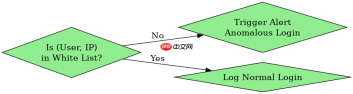
直接回答:识别异常行为的关键在于建立“白名单”机制,即预先定义允许使用密钥登录的用户与 IP 组合。通过将实时提取的登录记录与白名单进行比对,任何不在白名单内的 Accepted publickey 记录均可被视为潜在异常。此外,监控同一密钥在短时间内从多个不同 IP 地址登录,也是检测凭证泄露的有效手段。

# 伪代码逻辑展示异常检测流程
white_list = {('admin', '192.168.1.100'), ('deploy', '10.0.0.5')} # (user, ip)

for entry in parsed_data:
    user_ip_pair = (entry['username'], entry['ip_address'])
    if user_ip_pair not in white_list:
        alert(f"Anomalous login: User {entry['username']} from {entry['ip_address']} at {entry['timestamp']}")
    else:
        log(f"Normal login: {entry['username']} from {entry['ip_address']}")
此段伪代码展示了如何将解析后的数据与预设规则进行碰撞。如果 user_ip_pair 不在 white_list 中,则触发告警。这种方法的优点是简单直接,缺点是维护成本较高,需要人工更新白名单。另一种进阶方法是利用机器学习算法对登录频率、时间段等特征进行分析,但这超出了基础审计的范畴。对于大多数场景,基于规则的白名单比对已足够有效。
当密钥被用于非授权用户登录时系统会返回什么结果
直接回答:当私钥对应的公钥未添加到目标用户的 ~/.ssh/authorized_keys 文件中,或者 sshd_config 中禁用了公钥认证时,SSH 连接会失败。系统不会记录 Accepted publickey,而是记录 Failed publickey 或 Authentication refused 类型的日志条目。此时,客户端通常会收到 “Permission denied (publickey)” 的错误提示。
具体而言,如果私钥正确但用户不存在,日志中会出现 Invalid user 字样。如果用户存在但未配置公钥,日志中会出现 Disconnected from invalid user ... 或 Failed publickey for invalid user ...。这些失败记录同样存储在 /var/log/secure 或 /var/log/auth.log 中,可以通过 grep "Failed publickey" 进行检索。这为安全团队提供了追踪未授权访问尝试的重要依据。例如,攻击者可能尝试使用已知公钥进行暴力破解,虽然无法成功登录,但这些失败的尝试本身就是一种威胁信号,需要被记录和监控。





