






linux 处理 dns 解析缓存污染的核心做法是启用 dnssec 验证并配合使用支持递归验证的本地解析器,如 systemd-resolved、unbound 或 bind。通过强制对 dns 响应进行数字签名校验,系统能够自动丢弃伪造的缓存记录,从而确保解析结果的真实性与完整性。
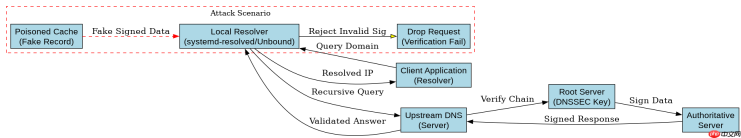
systemd-resolved 如何配置 DNSSEC
在基于 systemd 的现代 Linux 发行版中,systemd-resolved 是默认的本地 DNS 解析服务。要防止缓存污染,需要在配置文件中显式开启 DNSSEC 验证功能。默认情况下,该服务可能仅将 DNSSEC 设置为“尝试”模式,这意味着如果验证失败,它可能会回退到未验证的结果,这无法彻底抵御污染攻击。必须将其更改为“yes”,以确保只有经过严格签名验证的记录才会被接受和缓存。
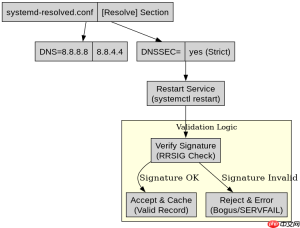
[Resolve]
DNS=8.8.8.8 8.8.4.4
Domains=~.
DNSSEC=yes
修改配置文件后,需要重启 systemd-resolved 服务以应用更改。此时,当系统发起域名解析请求时,解析器会向上游服务器请求带有 DNSSEC 签名的数据。如果遭遇缓存污染,攻击者提供的伪造 IP 地址将无法通过公钥验证,解析器将直接返回错误,而不是使用污染的缓存记录。这种机制从根源上切断了恶意缓存数据的注入路径。
Unbound 作为独立递归解析器的优势
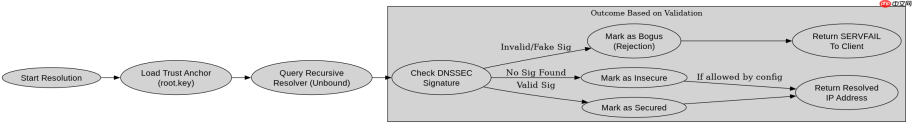
对于需要更高安全性或独立控制解析链的场景,Unbound 是一个优秀的选择。与 systemd-resolved 不同,Unbound 不仅是一个缓存,更是一个完整的递归解析器。它直接从根服务器开始构建信任链,不依赖上游公共 DNS 服务器的中间结果,从而减少了中间环节被污染的风险。Unbound 默认启用 DNSSEC 验证,并且可以配置为只信任特定的根密钥锚点。

server:
    do-ip4: yes
    do-ip6: no
    dnssec-enable: yes
    trust-anchor-file: /var/lib/unbound/root.key
    harden-algo-dowgrade: yes
在 Unbound 的配置中,trust-anchor-file 指向根区的信任锚点文件。每次解析时,Unbound 都会利用这些锚点逐级向上验证签名。如果任何一级的签名无效或缺失,解析过程就会终止。这种端到端的验证模型比单纯依赖本地缓存验证更为坚固,因为它确保了从根到权威服务器的整个链条都是可信的。此外,Unbound 还支持 hardening 选项,可以进一步加固解析过程,防止各种类型的 DNS 投毒攻击。
DNSSEC 验证失败时的具体行为表现
当系统中启用了严格的 DNSSEC 验证(如 systemd-resolved 中的 DNSSEC=yes 或 Unbound 的默认配置)并遭遇缓存污染时,具体的程序行为表现为解析请求直接失败,而非返回错误的 IP 地址。例如,使用 dig 命令查询一个已被污染的域名,如果上游服务器返回了伪造且无有效签名的记录,客户端会收到 SERVFAIL 状态码。这是因为验证器在检查 RRSIG 记录时发现签名不匹配或证书链断裂,从而拒绝接受该答案部分。
在实际应用中,这意味着用户访问网站时会看到连接超时或 DNS 解析失败的错误提示,而不是被重定向到钓鱼网站。这种“安全失败”(fail-secure)的设计原则是防御缓存污染的关键。开发者在排查此类问题时,应检查系统的日志文件,如 /var/log/syslog 或 journald 输出,寻找关于 DNSSEC 验证失败的明确报错信息,确认是否因签名问题导致了解析中断。同时,可以通过 resolvectl status 命令查看当前解析服务的 DNSSEC 状态,确认其是否处于“secured”模式。如果状态显示为“insecure”或“bogus”,则说明验证机制未能正常工作,需要进一步检查配置或网络环境中的中间设备干扰。





