






linux 磁盘配额默认不限制 root 用户,这是内核设计的安全机制。若需对 root 进行限制,必须通过修改内核源码或挂载选项中的特定标志来实现,但通常不建议这样做,因为这可能导致系统无法启动或关键服务崩溃。
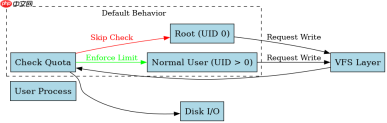
为什么默认不限制 root
在标准的 Linux 实现中,超级用户(root)被明确排除在磁盘配额检查之外。当进程以 UID 0 运行时,VFS(虚拟文件系统)层会跳过对该用户的 inode 计数和块限制检查。这意味着即使 /etc/fstab 中配置了 usrquota 或 grpquota,root 用户创建的文件也不会计入其配额统计,也不会触发 EDQUOT 错误。这种设计是为了防止系统管理员因配额耗尽而无法修复系统或安装安全补丁。
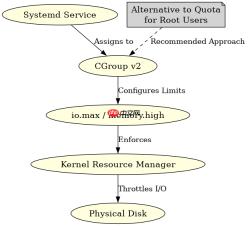
如何强制限制 root 用户
要限制 root 的磁盘使用,最可靠的方法是使用 mount 命令时的 nogrpid 结合特定的内核补丁,或者更常见的是,使用 systemd 的 LimitFSIZE 或 PrivateTmp 等资源控制指令来限制特定服务的资源,而非直接修改全局配额行为。然而,如果必须在传统配额框架下操作,某些定制内核允许通过 quotactl 系统调用手动调整 root 的配额结构,但这极其危险且非标准。另一种思路是使用 cgroups v2 的 io.max 或 memory.high 来限制包含 root 进程的 cgroup 的资源使用,这比修改配额逻辑更安全且可管理。


基于 quotaon 命令的具体问题
在使用 quotaon 启用配额时,如果系统提示 "Quota format not supported",通常是因为文件系统类型与配额工具版本不匹配。例如,在 ext4 上使用旧版 quota-tools 可能无法识别新的配额格式。解决方法是升级 quota 包至最新版本,并确保在挂载时指定正确的配额类型,如 mount -o remount,usrquota,grpquota /dev/sda1。此外,检查 /var/log/syslog 中的具体错误信息有助于定位是权限问题还是文件系统元数据损坏。





