






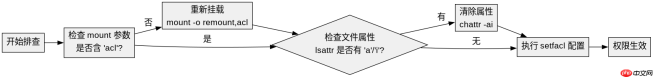
排查 linux acl 权限不生效,核心是确认挂载参数、文件属性与规则优先级。acl 功能依赖文件系统挂载时开启 acl 选项,若未开启则所有 setfacl 操作均无效;同时需检查文件是否被设置了 +a(追加只读)或 +i(不可变)属性,这些属性会直接拦截 acl 的修改与读取。最后,linux 内核遵循“允许优先”原则,即只要用户匹配到一条 rwx 中的任一允许规则,权限即刻生效,无需满足其他拒绝条件。
如何验证当前文件系统是否支持 ACL
通过 mount 命令查看挂载参数,确认是否包含 acl。大多数现代发行版默认开启,但部分精简环境或特定挂载点可能关闭。若缺失该参数,需重新挂载并添加 acl 选项,否则后续所有 ACL 配置将被忽略。
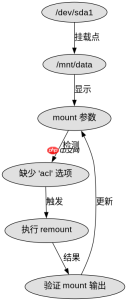
sudo mount -o remount,acl /dev/sda1 /mnt/data
mount | grep acl
为什么 setfacl 报错或无法保存规则
当文件被设置 +a 或 +i 属性时,setfacl 会返回 Operation not permitted。使用 lsattr 检查属性,若有 a 或 i,需用 chattr -ai 清除后再执行 ACL 操作。这是导致权限配置失败的常见原因。


lsattr file.txt
chattr -ai file.txt
setfacl -m u:user:rwx file.txt
ACL 权限为何比 umask 更早生效
ACL 规则在内核层面优先于传统 Unix 权限和 umask 计算。当用户访问文件时,系统先检查 ACL 列表,若找到匹配项则直接应用,不再考虑 umask。这意味着即使 umask 设置为 077,只要 ACL 中明确授权了 r 或 w,用户仍可访问文件。这种设计确保了细粒度控制的可靠性。








