






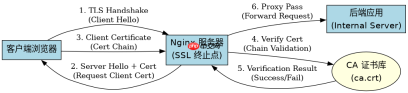
在 nginx 中配置 ssl 客户端双向认证,核心是启用 `ssl_verify_client` 并指定证书验证文件。具体做法是在 `server` 或 `location` 块中设置 `ssl_certificate` 和 `ssl_certificate_key` 以建立服务端信任链,同时通过 `ssl_client_certificate` 指向包含受信任 ca 的 pem 文件,并将 `ssl_verify_client` 设为 `on`。这样配置后,nginx 会强制要求客户端提供由该 ca 签发的有效证书,否则直接拒绝连接。
如何配置基础的双向认证环境
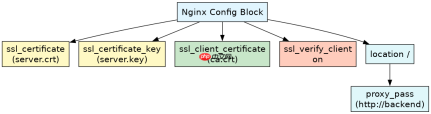
要实现双向认证,必须先生成服务端证书、私钥以及用于验证客户端证书的 CA 证书。配置时,需确保 `ssl_certificate` 指向服务端公钥,`ssl_certificate_key` 指向服务端私钥,而 `ssl_client_certificate` 则指向那个 CA 证书文件。当 `ssl_verify_client on` 生效时,Nginx 会在 TLS 握手阶段向客户端请求证书,并使用指定的 CA 进行验证。
server {
    listen 443 ssl;
    server_name example.com;

    # 服务端证书与私钥
    ssl_certificate /etc/nginx/ssl/server.crt;
    ssl_certificate_key /etc/nginx/ssl/server.key;

    # 客户端认证:指定受信任的 CA 证书
    ssl_client_certificate /etc/nginx/ssl/ca.crt;

    # 开启客户端证书验证
    ssl_verify_client on;

    location / {
        proxy_pass http://backend_app;
    }
}
上述配置中,`ca.crt` 必须包含签发客户端证书的根 CA 或中间 CA 信息。如果客户端证书不是由该 CA 直接签发,而是由中间 CA 签发,则 `ca.crt` 文件中应包含完整的证书链(即中间 CA 证书和根 CA 证书)。运行此配置后,任何未携带有效客户端证书的请求都会收到 400 Bad Request 错误。
如何处理客户端证书验证失败的情况
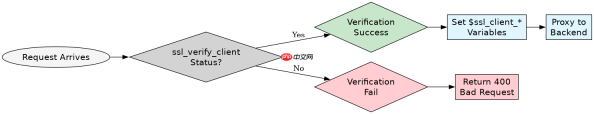
当客户端证书无效、过期或未提供时,Nginx 默认返回 HTTP 400 状态码。为了优化用户体验或便于调试,可以自定义错误页面或通过变量记录验证结果。虽然 `ssl_verify_client` 设为 `on` 是强制性的,但也可以设为 `optional` 来允许无证书访问,但这不符合严格的双向认证要求。在实际生产中,通常保持 `on` 并通过日志监控验证失败率。

# 可选:自定义错误页面以提示证书问题
error_page 496 /496.html;
location = /496.html {
    root /usr/share/nginx/html;
    internal;
}
在上述代码中,`error_page 496` 捕获了因客户端证书验证失败而产生的特定内部重定向状态码。这有助于区分网络错误和认证错误。此外,可以通过在 `location` 块中添加 `if ($ssl_client_verify != SUCCESS)` 逻辑来进一步处理,例如记录详细日志或重定向到登录页,但需注意 `if` 指令在 Nginx 中的使用陷阱,建议优先使用 `map` 模块或外部认证服务来处理复杂逻辑。
如何通过环境变量获取客户端证书信息
一旦客户端证书验证成功,Nginx 会将证书的相关信息存入特定的环境变量中,供后端应用使用。这些变量包括 `$ssl_client_serial`(证书序列号)、`$ssl_client_v_start`(证书有效期开始时间)和 `$ssl_client_v_end`(证书有效期结束时间)等。最常用的是 `$ssl_client_cert`,它包含完整的 PEM 格式客户端证书,可用于后端解析用户身份。
例如,在后端应用中,可以读取 `SSL_CLIENT_CERT` 环境变量来提取客户端的 CN(通用名称)作为用户名。这种机制避免了在后端重复实现证书验证逻辑,将验证责任完全交给 Nginx。需要注意的是,如果 `ssl_verify_client` 设置为 `optional`,即使验证失败,这些变量也可能存在但值为空或表示失败,因此后端仍需检查验证状态以确保安全。





