






nginx于2026年11月18日发布主线版1.31.9和稳定版1.30.7,两个分支均包含http/2、http/3、解析器、邮件代理和部分tls处理的安全修复。官方下载页已列出这两个版本,使用稳定分支的用户无需仅为取得这些共有修复而切换到主线分支。
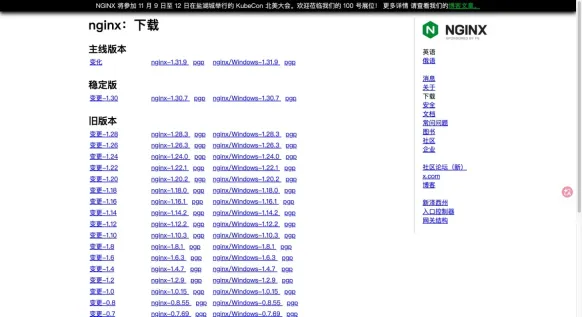
官方分别标注主线版本与稳定版本。
多项问题依赖具体模块和配置
修复涉及HTTP/2流控制中的内存破坏、HTTP/2和HTTP/3的释放后使用、resolver响应处理、邮件代理、alias结合try_files,以及stream客户端证书验证和TLS预读等路径。各项的受影响起始版本不同,不能把整批问题视为同一种触发条件。安全公告给出了逐项范围。
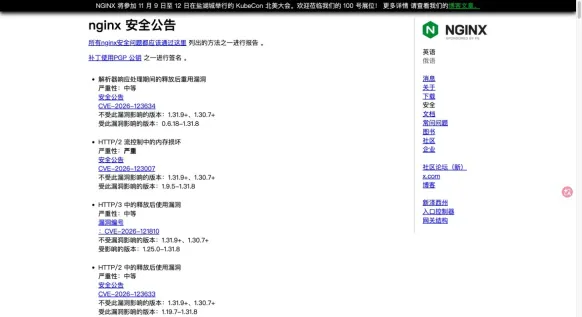
安全公告同时列出漏洞编号、严重性和版本边界;浏览器翻译视图。
主线还有一项不同的版本边界
使用PROXY protocol v2时的空指针解引用问题CVE-2026-120993,官方列出的受影响范围为1.31.4至1.31.8,修复版本为1.31.9及以后;它没有被列为1.30稳定分支的同一受影响范围。其余修复也应按公告逐项比对,不能仅凭版本大小推断所有历史分支的状态。

部署包仍要核对供应商状态
发行版、容器镜像和厂商套件可能采用回移补丁。维护者应同时检查软件包公告与实际运行进程,而不是只看响应头。配置重新加载会启动使用新配置的工作进程,但不会自动把磁盘上刚更新的可执行文件变成正在运行的新版进程;版本升级还需要按部署方式完成进程切换。


