






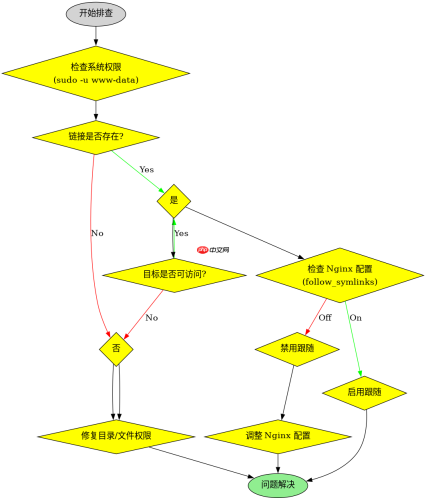
排查 nginx 中 root 路径被安全策略拦截导致符号链接失效,核心在于确认 nginx 进程用户(通常是 www-data)是否拥有该符号链接及其目标目录的遍历权限。nginx 默认配置下不会自动跟随跨目录的符号链接,若遇到 403 forbidden 或 404 not found,需检查文件系统权限及 nginx 配置中的 follow_symlinks 指令。
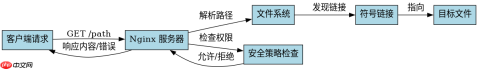
Nginx 如何识别并处理符号链接请求
Nginx 在处理静态文件请求时,会基于 root 或 alias 指定的基准路径拼接 URI。如果路径中包含符号链接,Nginx 的行为取决于操作系统内核的权限检查和 Nginx 自身的配置。默认情况下,Nginx 尝试访问最终目标文件。如果符号链接本身存在但目标不可达,或者符号链接指向的路径超出了 root 定义的范围且未启用跟随,请求将被拒绝。排查的第一步是验证 Nginx 工作进程能否在系统层面解析该链接。
sudo -u www-data ls -l /path/to/symlink
sudo -u www-data cat /path/to/symlink/target_file
上述命令模拟 Nginx 用户的视角。如果 ls 显示链接存在但 cat 报错 Permission denied,说明是目标文件或父目录权限不足。如果 ls 也报错,可能是符号链接本身的权限问题,或者 Nginx 配置中禁用了符号链接跟随。确保目标目录对 www-data 用户具有执行(x)权限,以便进行目录遍历。
如何通过配置允许或限制符号链接跟随
当确认系统权限无误后,需检查 Nginx 配置。Nginx 提供了 follow_symlinks 指令来控制行为。默认值为 on,表示允许跟随。如果设置为 off,Nginx 将把符号链接视为普通文件,无法读取其指向的内容,通常返回 403 或 404。此外,如果符号链接指向的路径完全位于 root 目录之外,即使开启了跟随,Nginx 也可能因为安全考虑(防止目录穿越)而拒绝访问,除非使用 alias 明确指定新根路径。

server {
    listen 80;
    server_name example.com;
    root /var/www/html;

    location /files/ {
        alias /mnt/data/files/;
        follow_symlinks on;
    }
}
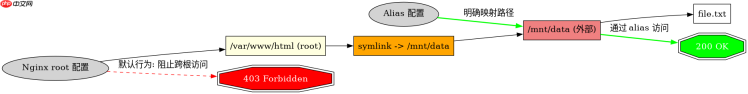
在 location 块中使用 alias 配合 follow_symlinks on 是处理跨目录符号链接的标准做法。alias 会将 URI 映射到新的文件系统路径,从而绕过 root 的限制。务必确保 alias 指向的目标路径也对 Nginx 用户可读。如果不需要跟随,显式设置 follow_symlinks off 可以提高安全性,避免意外泄露外部文件。
符号链接指向非 root 子目录时的具体行为
当符号链接指向 root 目录之外的路径时,Nginx 的安全机制会介入。默认配置下,Nginx 禁止通过 root 直接访问超出其定义范围的符号链接目标,以防止目录遍历攻击。此时,即使系统权限允许,Nginx 也会返回 403 Forbidden。解决此问题的唯一可靠方法是使用 alias 指令重新定义该位置的文件系统根目录,而不是依赖 root 和符号链接的组合。这种配置方式明确告知 Nginx 该位置的文件来源,从而合法地访问外部资源。


