






nginx 11月18日的安全更新除了http协议内存问题,还修复两项stream层tls处理问题:客户端证书验证中的sni绕过cve-2026-120967,以及ssl_preread模块对clienthello校验不足的cve-2026-123640。两者的处理阶段、配置前提和受影响版本并不相同,启用https本身并不足以判定是否满足触发条件。
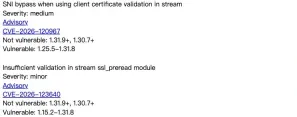
官方对SNI验证问题标为medium,对预读校验问题标为minor。
证书验证问题发生在stream SSL终止侧
官方变更记录说明,在stream模块内,能同步完成SSL握手的攻击者可能使客户端SSL证书按默认server的配置验证,而非按SNI选中的虚拟server配置验证。公告列出的受影响版本为1.25.5至1.31.8,1.31.9和1.30.7及以后相应分支修复。它讨论的是客户端证书验证,不是说所有服务器证书都会失效。
TLS预读不等于在此终止TLS
ssl_preread模块可在不终止SSL/TLS的情况下提取ClientHello中的SNI、ALPN等信息,用于后续转发。此次校验不足可能使格式异常的ClientHello被该模块与其他TLS实现作不同解释,进而绕过依赖这些信息的安全限制。官方受影响范围为1.15.2至1.31.8。

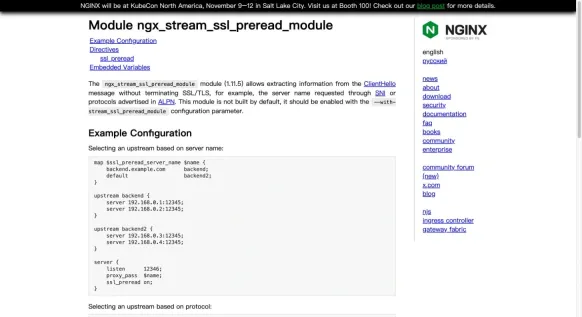
ssl_preread读取握手信息,用于stream层流量分流。
按真实入口分别检查
同时存在HTTP反向代理、stream客户端证书认证和TLS透传的部署,应分别检查对应配置。停用HTTP/2不会自动修复这两项stream问题;仅升级后端应用也不会替换前置Nginx的处理逻辑。使用厂商发行包时,仍以该包的修复公告和实际进程状态作为部署依据。


