






nginx安全包安装成功后,还要确认服务已切换到修复后的可执行文件,并且旧工作进程不再继续接收或维持受影响连接。先确定安装来源与服务实际路径,按供应商流程更新,再核对主进程、配置和业务请求。单独执行nginx -v或配置reload,都不足以证明生产进程已经运行新版本。
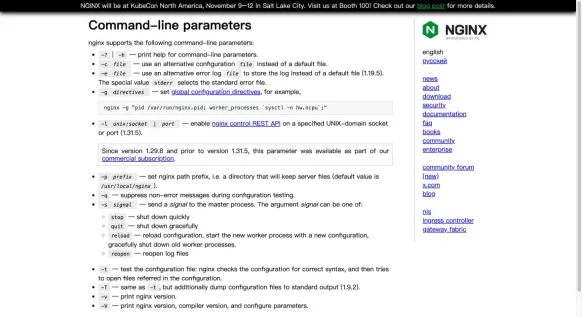
-v、-V、-t和-T提供不同信息,不能互相替代。
先找实际运行的服务
systemctl status nginx --no-pager
systemctl cat nginx
ps -eo pid,ppid,lstart,args | grep '[n]ginx'
command -v nginx
nginx -V
这些命令用于Linux上由systemd管理的服务;容器、源码自定义路径或其他管理器应改查各自的启动配置。核对ExecStart、主进程路径和PATH中的nginx是否同一个文件。nginx -T会输出完整配置,其中可能含内部地址或敏感参数,只在受控终端查看,不直接贴到公开讨论。
按原软件源取得对应修复包
官方当前主线修复版本为1.31.9,稳定分支为1.30.7。发行版可能回移补丁,因此同时核对包的安全公告,不能只比较上游数字。Debian/Ubuntu通过原已配置信任的软件源确认候选包并更新nginx;RPM系检查其原仓库的安全更新。不要混装来源或覆盖自定义模块。先保留原配置与可回退的软件包信息,再执行适合该系统的包管理命令。
先检查配置,再完成进程切换
sudo nginx -t
sudo systemctl restart nginx
systemctl status nginx --no-pager
ps -eo pid,ppid,lstart,args | grep '[n]ginx'
main_pid=$(systemctl show -p MainPID --value nginx)
sudo readlink "/proc/$main_pid/exe"
sudo "/proc/$main_pid/exe" -v
命令中的nginx必须替换为服务实际使用的同一绝对路径。restart会中断现有连接,应安排窗口;需要无中断二进制升级的环境,应按官方USR2流程和自己的服务管理约束执行,不能照搬为单次reload。验证主进程启动时间和日志,确认没有仍使用旧版本的工作进程。

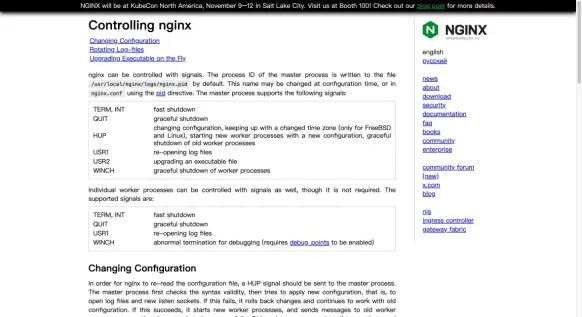
配置重载与升级可执行文件是不同操作。
最后验证业务,不只看进程存在
通过应用健康检查、静态资源和实际使用的代理接口确认服务正常;必要时检查HTTP/2、HTTP/3及stream入口。响应头可能隐藏或改写版本,不能作为唯一修复凭证。若新版配置或模块不兼容,应按事先保留的版本与配置回退,并重新评估旧版本风险;不要在未确认原因时反复重启掩盖错误。


