






尚未完成nginx安全更新的部署,可按版本暂时停用受影响入口的http/2,以阻断cve-2026-123007和cve-2026-123633的http/2路径。修改所有共用监听地址与端口的server配置,检查语法、重新加载,并验证alpn不再协商h2。它不解决http/3、resolver、邮件代理或stream tls问题,取得修复包后仍要完成更新。
停用方式取决于当前Nginx版本和实际配置语法。
1.25.1及以后核对两处配置
server {
    listen 443 ssl;
    http2 off;
    # 保留原来的证书、站点和代理配置
}
示例只展示需改的部分,不能整段替换现有站点。设置http2 off,并移除旧listen参数中的http2。一个地址和端口可被多个虚拟server共用,应逐一核对;只修改默认站点可能留下其他入口。原来存在IPv6、其他端口或include配置的,也要按实际部署检查。
1.9.5至1.25.0使用旧语法
这一区间还没有独立http2指令,不能直接加http2 off。将listen 443 ssl http2中的http2参数移除,保留TLS监听及其必要参数。若服务依赖原生gRPC等HTTP/2协议,停用会影响它,应优先安排修复版本或其他经过验证的隔离方式。
sudo nginx -t
sudo nginx -s reload
openssl s_client -connect HOST:443 -servername HOST -alpn h2 /null 2>&1 | grep -F 'ALPN protocol: h2'
把HOST替换为自己有权检查的真实主机,并使用服务实际Nginx路径。最后命令无输出可能表示未协商h2,也可能是DNS、TCP或证书连接失败;必须同时确认站点仍可通过HTTPS正常访问,不能把连接失败当作防护成功。

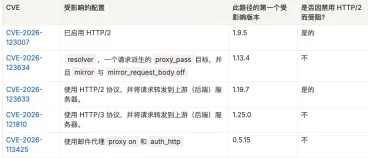
研究表明确指出另外三类路径不能靠停用HTTP/2阻断。
处理仍在使用旧配置的连接
reload只让新连接使用新配置,已有HTTP/2连接可能继续留在旧worker。检查是否仍有“worker process is shutting down”进程;必要时通过服务管理器重启,接受下载、上传和长连接被断开的影响。完成修复和业务回归后再决定恢复协议,不将这项临时措施当作永久补丁。


