






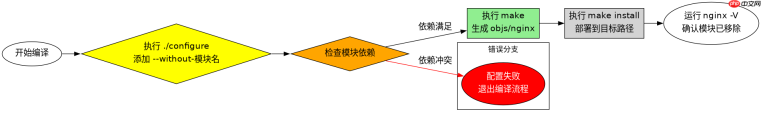
在 nginx 源码编译时删除不需要的默认模块,核心做法是在执行 ./configure 脚本时,使用 --without-模块名 参数显式禁用该模块。这样做会直接从编译产物中移除对应的功能代码,减小最终二进制文件体积并降低潜在攻击面。例如,若不需要 http 压缩功能,只需添加 --without-http_gzip_module 即可。
如何确认当前配置了哪些模块
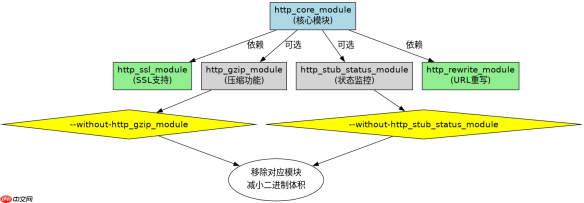
要准确知道哪些模块被编译进去,最直接的方法是查看编译时的配置日志或运行 nginx -V 命令。后者会输出完整的编译参数列表,其中包含所有启用的模块名称。通过对比官方文档中的默认模块列表,可以识别出哪些是多余的。通常,HTTP 相关模块如 http_ssl_module、http_gzip_module 和 http_stub_status_module 是最常被考虑精简的对象,因为它们可能并非所有部署场景都需要。
./configure --prefix=/usr/local/nginx --with-http_ssl_module --without-http_gzip_module --without-http_stub_status_module
make
sudo make install
上述命令展示了构建一个仅保留 SSL 支持且禁用了 Gzip 和状态监控模块的 Nginx 的过程。执行 make 后生成的 objs/nginx 即为精简后的二进制文件。安装后,可通过 /usr/local/nginx/sbin/nginx -V 验证模块是否已移除。如果输出中不再出现 --with-http_gzip_module 等字样,说明禁用成功。注意,某些模块之间存在依赖关系,例如 http_ssl_module 依赖于 http 核心模块,因此不能随意移除基础模块,否则会导致编译失败或运行时错误。
如何处理模块间的依赖冲突
在禁用模块时,必须注意模块之间的依赖关系。Nginx 的模块化设计允许灵活组合,但部分模块依赖其他模块提供的功能。例如,http_rewrite_module 依赖于 http_core_module,而 http_ssl_module 也依赖于 http_core_module。如果尝试移除 http_core_module,编译将立即失败。此外,某些第三方模块或特定功能模块可能隐含依赖其他默认模块。在不确定依赖关系时,建议先查阅 Nginx 源码目录下的 modules 文件夹或官方文档,了解各模块的具体依赖。对于大多数场景,仅禁用非核心的 HTTP 扩展模块(如 http_geoip_module、http_perl_module)是安全的,因为这些模块通常独立于核心功能。

# 示例:检查依赖关系的简化逻辑
if (module == "http_ssl_module") {
    require("http_core_module");
}
if (module == "http_rewrite_module") {
    require("http_core_module");
}
这段伪代码示意了模块依赖的检查逻辑。在实际编译过程中,./configure 脚本会自动处理这些依赖。如果用户尝试禁用一个被其他启用模块依赖的核心模块,脚本会报错并终止配置。因此,用户在指定 --without-模块名 时,应确保该模块不被其他已启用模块所依赖。对于高级用户,可以通过修改 auto/modules 文件来更精细地控制模块组合,但这需要深入理解 Nginx 的构建系统。通常情况下,使用命令行参数禁用模块足以满足大部分精简需求。
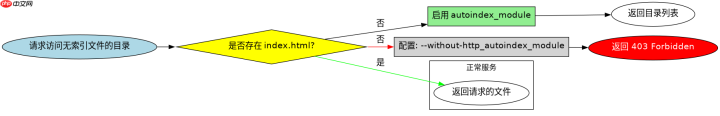
基于--without-http_autoindex_module输入条件的具体结果
当在编译配置中加入 --without-http_autoindex_module 时,Nginx 将不再提供自动索引功能。这意味着如果用户访问一个没有默认首页文件(如 index.html)的目录,且未配置其他处理逻辑,Nginx 将返回 403 Forbidden 错误,而不是列出目录内容。这一行为改变了默认的目录访问策略,增强了安全性,防止敏感文件列表泄露。该模块的移除不会影响其他 HTTP 功能的正常运行,因为自动索引是一个独立的可选功能。用户可以通过测试访问一个空目录来验证这一结果,确保服务器按预期返回 403 错误而非目录列表。


