






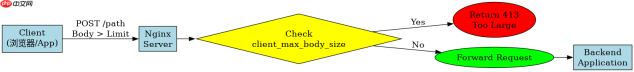
在 nginx 中设置客户端请求体最大限制,需要在配置文件中调整 client_max_body_size 指令。该指令可以设置在 http、server 或 location 块中,其中 location 块的优先级最高,能针对特定路径覆盖全局或服务器级别的默认值。如果未显式设置,nginx 的默认限制为 1mb,超出此限制的请求会返回 413 (request entity too large) 错误。
如何在全局和 Server 级别配置请求体大小
要修改整个站点或所有虚拟主机的请求体限制,可以在 http 或 server 块中直接添加 client_max_body_size 指令。这适用于大多数场景,例如统一限制上传文件大小。设置时需注意单位,支持 k、m 和 g 后缀,分别代表千字节、兆字节和吉字节。若设置为 0,则表示禁用限制,允许任意大小的请求体,但这在生产环境中通常不推荐,因为可能导致内存耗尽。
server {
    listen 80;
    server_name example.com;

    # 设置整个服务器的请求体最大为 10MB
    client_max_body_size 10m;

    location /api/upload {
        # 此处将继承服务器的 10m 设置
        proxy_pass http://backend;
    }
}
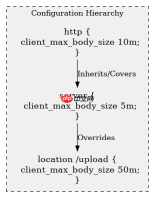
上述配置中,client_max_body_size 10m; 作用于整个 server 块。这意味着所有发往 example.com 的请求,其请求体大小不能超过 10MB。如果请求超过此限制,Nginx 会在处理请求体之前立即拒绝连接,并返回 413 状态码。这种全局设置简化了管理,但缺乏灵活性,无法针对不同接口设置不同的限制。
如何在 Location 级别覆盖请求体限制
当需要对特定 URL 路径应用不同的限制时,应在 location 块中重新定义 client_max_body_size。由于 Nginx 的配置指令具有层级继承性,location 块中的设置会覆盖其父级(即 server 或 http)的设置。这对于区分普通文本提交和大文件上传接口非常有用。例如,可以将 API 接口的限制设为 5MB,而将文件上传接口的限制设为 50MB。


server {
    listen 80;
    server_name example.com;

    # 全局默认限制为 1MB
    client_max_body_size 1m;

    location /api/data {
        # 保持默认或显式设置为 1m
        client_max_body_size 1m;
        proxy_pass http://backend_api;
    }

    location /upload/file {
        # 覆盖为 50MB,仅对此路径生效
        client_max_body_size 50m;
        proxy_pass http://backend_upload;
    }
}
在这个示例中,/api/data 路径的请求体限制为 1MB,而 /upload/file 路径的请求体限制被提升到了 50MB。Nginx 会根据请求的 URI 匹配相应的 location 块,并应用对应的 client_max_body_size 值。如果请求的 URI 不匹配任何特定的 location,则使用 server 块中定义的默认值。这种细粒度的控制确保了资源的有效利用和安全防护。
请求体过大时 Nginx 的具体行为与日志表现
当客户端发送的请求体大小超过当前 location 或上下文配置的 client_max_body_size 限制时,Nginx 会中止读取请求体,并立即向客户端返回 HTTP 413 (Request Entity Too Large) 响应。此时,后端服务器不会收到该请求,因此后端日志中不会有相关记录。Nginx 自身的错误日志(error log)中会记录一条警告信息,提示请求实体太大。了解这一行为有助于排查上传失败的问题,确认是网络问题还是配置限制导致。
# error.log 中的典型错误信息
2023/10/27 10:00:00 [error] 1234#0: *5678 client intended to send too large body: 10485760 bytes, client: 192.168.1.1, server: example.com, request: "POST /upload/file HTTP/1.1", host: "example.com"
从错误日志可以看出,Nginx 明确指出了客户端意图发送的字节数以及实际的限制情况。在上述例子中,客户端尝试发送 10MB 的数据,但如果 client_max_body_size 设置为 5MB,则会触发此错误。开发者可以通过检查错误日志来验证配置是否生效,并确保限制值符合业务需求。此外,前端开发者在接收到 413 错误时,应检查请求头中的 Content-Length 是否与预期一致,以避免因数据编码或压缩问题导致的意外超限。








