






企业应急不需要分两条线处理,应将其视为同一攻击链上的两个阶段进行统一阻断。php2shell漏洞(cve-2024-31768)允许攻击者通过构造恶意文件上传实现远程代码执行,而随后的shellshock漏洞(cve-1999-0517)则利用系统环境变量注入执行任意命令。由于前者是后者的前置条件,且两者在实战中常被组合使用以获取最高权限,因此应急响应的核心在于切断从web应用到操作系统的横向移动路径。建议优先修复php应用层的文件上传过滤逻辑,并同步加固shell脚本的环境变量调用方式,从而一次性消除该组合拳的攻击面。

CVE-2024-31768的利用原理与防御重点
该漏洞主要存在于某些PHP框架或CMS的文件上传模块中,攻击者可以通过上传包含特定PHP代码的恶意文件,触发远程代码执行。防御的关键在于严格校验上传文件的类型和内容,避免直接执行用户上传的代码。例如,可以使用白名单机制限制可上传的文件扩展名,并对文件内容进行深度扫描,确保不包含可执行的PHP标签。此外,部署Web应用防火墙(WAF)可以有效拦截此类攻击尝试,减少手动排查的工作量。
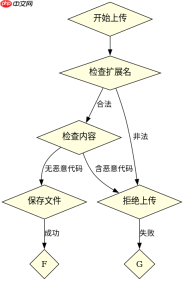
<?php // 示例:安全的文件上传处理
$allowedExtensions = ['jpg', 'png', 'gif'];
$fileExtension = pathinfo($_FILES['file']['name'], PATHINFO_EXTENSION);
if (!in_array($fileExtension, $allowedExtensions)) {
    die('Invalid file type');
}
// 进一步检查文件内容,确保不包含PHP代码
$fileContent = file_get_contents($_FILES['file']['tmp_name']);
if (strpos($fileContent, '<?php') !== false) {
    die('Malicious content detected');
}
move_uploaded_file($_FILES['file']['tmp_name'], '/path/to/upload/' . $_FILES['file']['name']);
?>
上述代码展示了如何通过扩展名白名单和内容检查来防止恶意文件上传。实际应用中,还需结合其他安全措施,如限制文件大小、设置独立的上传目录等,以提升安全性。
CVE-1999-0517的利用原理与防御重点
ShellShock漏洞利用了Bash shell在处理环境变量时的缺陷,攻击者可以通过设置恶意的环境变量值,在用户登录或执行脚本时触发任意命令执行。尽管该漏洞年代久远,但在某些遗留系统中仍可能存在风险。防御的重点在于避免在环境变量中存储可执行代码,并定期更新系统补丁。对于必须使用环境变量的场景,建议对变量值进行严格的 sanitization,确保其不包含特殊字符或命令注入片段。


# 示例:安全的shell脚本编写
#!/bin/bash
# 避免直接使用环境变量中的危险值
USER_INPUT="${1:-default}"
# 对输入进行清理,去除潜在的危险字符
CLEANED_INPUT=$(echo "$USER_INPUT" | sed 's/[^a-zA-Z0-9_-]//g')
echo "Processed input: $CLEANED_INPUT"
上述代码展示了如何在shell脚本中安全地处理用户输入,通过正则表达式过滤掉非字母数字和下划线的字符,从而降低命令注入的风险。在实际开发中,还应结合其他最佳实践,如使用只读权限运行脚本、限制脚本的执行权限等,以进一步提升系统的安全性。
基于程序中某个输入、条件或结果的具体问题
在上述PHP文件上传示例中,如果用户上传的文件名为`test.php.jpg`,程序会如何判断?根据当前代码逻辑,程序首先提取文件扩展名为`jpg`,并通过白名单校验。随后,程序读取文件内容并检查是否包含`
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





