






数据库密码不能写死在php代码里,因为硬编码会导致凭证泄露风险极高且无法动态更新。正确的做法是将密码存储在环境变量或独立的配置文件中,并在运行时通过函数读取注入到连接逻辑中,这样既隔离了敏感数据,又支持不同环境的差异化配置。

为什么硬编码密码是危险的?
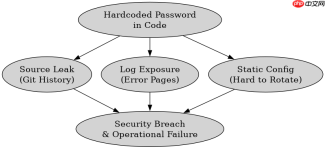
将密码直接写在PHP源码中会引发严重的安全隐患和运维难题。一旦代码被提交到版本控制系统(如Git),即使后来删除了密码,历史记录中依然留存明文,任何拥有仓库权限的人都能获取。此外,如果服务器日志、错误页面或第三方库意外输出了包含密码的变量,攻击者即可直接接管数据库。硬编码还意味着每次修改密码都需要重新部署代码,这在生产环境中是不可接受的。
<?php // 危险的做法:硬编码
$host = 'localhost';
$user = 'admin';
$password = 'SuperSecret123!'; // 明文存储
$dbname = 'myapp';

$conn = new mysqli($host, $user, $password, $dbname);
if ($conn->connect_error) {
    die("Connection failed: " . $conn->connect_error);
}
echo "Connected successfully";
?>
上述代码展示了典型的硬编码场景。运行该脚本时,虽然能成功连接数据库,但密码以纯文本形式存在于源代码文件中。若将此文件上传至GitHub,即便后续使用git filter-branch清除,原始提交中的密码仍对协作者可见。同时,任何打印$变量的调试语句都会暴露凭据。
如何使用环境变量安全传递密码?
利用环境变量管理密码是业界标准实践。操作系统或Web服务器容器可以将敏感信息注入到进程环境中,PHP通过getenv()或$_ENV超全局数组读取这些值。这种方式确保密码不进入代码仓库,且可在不同环境(开发、测试、生产)中独立配置,无需修改代码逻辑。


<?php // 安全做法:从环境变量读取
$host = getenv('DB_HOST') ?: 'localhost';
$user = getenv('DB_USER') ?: 'root';
$password = getenv('DB_PASSWORD');
$dbname = getenv('DB_NAME') ?: 'myapp';

if (!$password) {
    die("Error: DB_PASSWORD environment variable not set.");
}

$conn = new mysqli($host, $user, $password, $dbname);
if ($conn->connect_error) {
    die("Connection failed: " . $conn->connect_error);
}
echo "Secure connection established";
?>
此代码段演示了如何从环境变量中提取凭据。运行前需确保系统已设置DB_PASSWORD等变量。若未设置,程序会明确报错并终止,避免使用空密码连接。这种设计使得部署时只需调整环境配置,而PHP代码保持纯净不变。
当环境变量缺失时程序如何处理?
在上述实现中,如果关键的环境变量(如DB_PASSWORD)未被定义,程序不会尝试连接,而是触发防御性逻辑。具体而言,getenv('DB_PASSWORD')返回false或空字符串,随后的if (!$password)判断为真,执行die()输出错误信息并退出脚本。这防止了因配置遗漏导致的静默失败或弱密码连接,确保只有完整配置下才能建立数据库会话。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





