






session文件包含是指攻击者通过控制session id或session数据,将恶意代码写入服务器上的session存储文件中,进而利用文件包含漏洞执行这些代码。upload_progress滥用则是指攻击者利用php的upload_progress特性,在上传大文件时通过构造特定的请求头(如`upload_progress`),使得服务器在处理上传进度信息时,将用户可控的数据写入session文件或临时文件中,从而为文件包含创造条件。

Session文件包含的基本原理
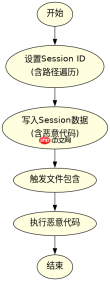
Session文件包含的核心在于Session数据的存储位置和可写性。当PHP配置为使用文件作为Session存储后端时,每个用户的Session数据会被保存为一个独立的文件,通常位于`/tmp`或`/var/lib/php/sessions`等目录。如果攻击者能够控制Session ID,或者能够通过某种方式向Session文件中注入恶意代码,那么当服务器尝试包含这个Session文件时,恶意代码就会被执行。
session.save_path = "/tmp"
session.name = "PHPSESSID"

// 假设攻击者控制了Session ID
$session_id = "../../etc/passwd";

// 设置Session数据
$_SESSION['evil'] = '<?php system($_GET["cmd"]); ?>';

// 触发Session写入
session_start();

// 假设存在一个文件包含漏洞
include($_GET['file']); // 如果file参数被设置为Session文件路径,则可能触发包含
在上述代码中,攻击者通过控制`$session_id`来影响Session文件的命名和位置。如果服务器配置不当,攻击者可能能够包含任意文件,包括Session文件。一旦Session文件被包含,其中注入的恶意代码就会被执行。
upload_progress特性的滥用机制
PHP的`upload_progress`特性允许开发者在文件上传过程中跟踪上传进度。这一特性通过在请求中设置特定的头部(如`X-Upload-Progress-ID`)来实现,服务器会将上传进度信息存储在Session中。然而,如果这一特性被滥用,攻击者可以利用它来向Session文件中注入恶意代码。

由 ReMe 驱动的记忆管理系统,支持跨会话记忆持久化、自动应用用户偏好以及智能上下文压缩...

// 模拟upload_progress的请求头
$headers = [
    'X-Upload-Progress-ID' => 'malicious_id',
    'Content-Type' => 'multipart/form-data; boundary=----WebKitFormBoundary7MA4YWxkTrZu0gW'
];

// 构造恶意Session数据
$session_data = '<?php system($_GET["cmd"]); ?>';

// 将恶意数据写入Session文件
file_put_contents('/tmp/sess_malicious_id', $session_data);

// 触发文件包含
include('/tmp/sess_malicious_id');
在这个例子中,攻击者通过构造特定的请求头和Session数据,将恶意代码写入到Session文件中。如果服务器随后尝试包含这个Session文件,恶意代码就会被执行。这种攻击方式的关键在于利用`upload_progress`特性将用户可控的数据写入到Session文件中,从而为文件包含创造条件。
基于Session文件路径的具体问题
在实际应用中,Session文件的路径和命名规则是固定的,但攻击者可以通过控制Session ID来影响文件的路径和名称。例如,如果Session ID中包含路径遍历字符(如`../`),攻击者可能能够包含不在预期目录下的文件。此外,如果服务器配置允许Session文件被外部访问,攻击者可以直接通过URL访问Session文件,从而获取其中的敏感信息或执行恶意代码。
为了防范这类攻击,开发者应该采取以下措施:首先,确保Session文件存储在不可公开访问的目录中;其次,对Session ID进行严格的验证和过滤,防止路径遍历攻击;最后,避免在服务器端直接包含Session文件,而是通过安全的API接口访问Session数据。





