






为修复nginx http/2漏洞cve-2026-123007,ubuntu、debian从nginx官方apt源获取安全更新时,应先核对系统支持范围、当前包来源与模块依赖,再导入并核验官方签名密钥,用signed-by把仓库绑定到专用keyring,最后检查候选版本后升级。本文适用于已决定使用nginx.org开源软件包的部署;发行版自带包、nginx plus和第三方整合包不直接套用同一迁移操作。
先确认发行版和现有软件包来源
cat /etc/os-release
lsb_release -cs
apt-cache policy nginx
dpkg-query -W nginx
确认系统版本在官方支持范围内。现有软件包若来自发行版仓库,先核对配置路径、动态模块与维护脚本差异;不要只为追求上游版本号直接混源。发行版可能回移安全补丁,是否已经修复需看该发行版完整包版本和安全公告。
针对本次HTTP/2问题,开源维护分支的修复版本包括1.30.7和1.31.9。以下示例选择stable仓库;已经使用mainline且有兼容要求的实例应保留经过确认的原轨道。
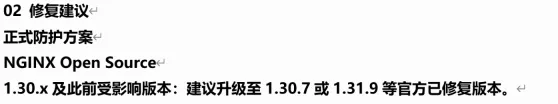
Nginx开源分支的安全修复版本建议
下载密钥后核对完整指纹
先安装所需工具:Debian可安装curl、gnupg2、ca-certificates、lsb-release、debian-archive-keyring;Ubuntu将最后一项换成ubuntu-keyring。然后下载到临时位置检查,不使用跳过签名校验的参数。
curl -fSLo /tmp/nginx_signing.key https://nginx.org/keys/nginx_signing.key
gpg --show-keys --with-fingerprint /tmp/nginx_signing.key
截至2026年11月20日,官方列出的完整指纹包含573BFD6B3D8FBC641079A6ABABF5BD827BD9BF62。逐段核对,不能只比对末尾几位。密钥轮换时重新对照官方说明;不匹配便停止导入。确认后写入专用keyring:
gpg --dearmor --output /tmp/nginx-archive-keyring.gpg /tmp/nginx_signing.key
sudo install -m 644 /tmp/nginx-archive-keyring.gpg /usr/share/keyrings/nginx-archive-keyring.gpg
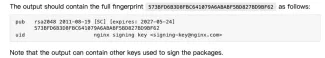

官方列出的签名密钥完整指纹
选择与系统匹配的仓库,不重复添加多条源
备份现有nginx.list后编辑/etc/apt/sources.list.d/nginx.list。Debian使用packages/debian,Ubuntu使用packages/ubuntu;将下面的系统代号改成lsb_release -cs的实际结果。只保留与当前系统匹配的一条。
# Debian 13示例,系统代号须核对
deb [signed-by=/usr/share/keyrings/nginx-archive-keyring.gpg] https://nginx.org/packages/debian trixie nginx

# Ubuntu 24.04示例,二者只选匹配的一条
deb [signed-by=/usr/share/keyrings/nginx-archive-keyring.gpg] https://nginx.org/packages/ubuntu noble nginx
若已有重复条目或相同仓库的Signed-By冲突,先整理原文件,不能通过添加trusted=yes绕过。需要让官方包优先时,再按仓库pinning规则设置来源优先级,并检查它对现有模块的影响。
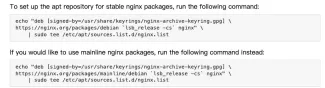
官方APT源通过signed-by绑定专用keyring
检查候选来源,再安排安装
sudo apt update
apt-cache policy nginx
sudo apt-get --simulate install nginx
sudo nginx -t
检查Candidate、仓库域名及模拟事务中的新增、升级、删除项目。确认目标版本、模块兼容和备份后,在维护窗口执行sudo apt install nginx,再按服务管理流程让新程序接管。候选仍未包含修复时应继续处理仓库与版本问题,不能把apt update成功当成修复完成。


