






nginx 轮询负载均衡解决会话丢失问题的核心做法是配置 ip_hash 指令,强制将来自同一客户端 ip 的请求始终转发到同一个后端服务器。这样即使不使用外部 session 存储,也能保证用户在同一会话期间的状态一致性。默认情况下 nginx 使用轮询策略,会导致请求分散在不同节点从而引发会话丢失。
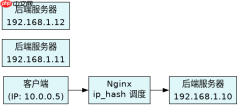
ip_hash 如何确保请求路由到固定节点
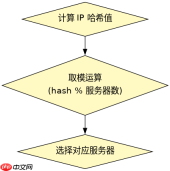
ip_hash 通过计算客户端 IP 地址的哈希值来决定目标服务器。该算法会生成一个固定的索引值,根据该索引在服务器列表中选取对应的节点。只要客户端 IP 不变,哈希结果就不变,因此请求会被持续定向到同一台服务器。这种方式避免了轮询导致的会话碎片化,适合没有共享 Session 的场景。
upstream backend {
    ip_hash;
    server 192.168.1.10:8080;
    server 192.168.1.11:8080;
    server 192.168.1.12:8080;
}
上述配置中,所有来自相同 IP 的请求都会命中同一个 server。例如 IP 10.0.0.5 首次访问时可能被分配到 192.168.1.10,后续所有请求也都会指向该节点,直到该节点宕机或手动移除。这种机制依赖于 IP 的唯一性,若多个用户共用出口 NAT IP(如公司内网),则可能意外共享同一后端节点,需注意适用边界。
当后端服务器增减时 ip_hash 的路由变化
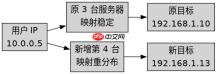
在 ip_hash 模式下,增加或减少后端服务器会改变哈希映射表,导致部分原有请求被重新分配到其他节点。这是因为哈希算法基于当前服务器总数计算索引,节点数量变化后,同一 IP 的哈希结果可能指向不同位置。这会造成短暂的用户会话中断或状态丢失,除非配合健康检查与平滑迁移策略。

# 原始配置:3 台服务器
upstream backend {
    ip_hash;
    server 192.168.1.10:8080;
    server 192.168.1.11:8080;
    server 192.168.1.12:8080;
}

# 新增一台后:4 台服务器
upstream backend {
    ip_hash;
    server 192.168.1.10:8080;
    server 192.168.1.11:8080;
    server 192.168.1.12:8080;
    server 192.168.1.13:8080; # 新增
}
对比两组配置可见,当从 3 台扩展到 4 台时,原本映射到 192.168.1.12 的部分 IP 可能转而指向 192.168.1.13。此时若用户会话仍保留在原节点内存中,新请求将无法获取有效状态。为避免此问题,应在扩容前启用 max_fails 和 fail_timeout 实现灰度下线,或提前迁移至 Redis 等集中式 Session 方案以解耦服务端状态。
客户端 IP 变更对 ip_hash 会话连续性的影响
当客户端 IP 发生变化时,ip_hash 会将新 IP 映射到不同的后端服务器,导致原会话无法延续。常见场景包括移动网络切换基站、家庭路由器重启、或使用代理/CDN 隐藏真实 IP。此时用户需重新登录或初始化状态,造成体验断裂。若业务强依赖会话连续性,应结合 Cookie 持久化或 JWT 令牌替代纯 IP 绑定策略。


