解决 nginx 代理 websocket 时出现的 400 bad request 错误,核心在于正确配置 http 升级机制。你需要在 `location` 块中设置 `proxy_http_version 1.1;`,并将 `connection` 和 `upgrade` 请求头传递给后端,同时移除默认的 `proxy-connection` 头。这样 nginx 才能将客户端的 tcp 连接从 http/1.1 升级为 websocket 协议,避免因为头部不匹配或协议版本过低导致的拒绝服务。
Nginx 配置中必须包含哪些关键指令
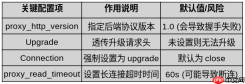
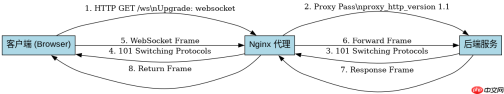
要成功建立 WebSocket 连接,Nginx 必须显式地告诉后端服务器使用 HTTP/1.1 协议,并透传升级所需的头部信息。默认情况下,Nginx 使用 HTTP/1.0 与后端通信,且会自动添加 `Proxy-Connection: close` 头,这会直接导致 WebSocket 握手失败。因此,必须在配置文件中覆盖这些默认行为。
server {
    listen 80;
    server_name example.com;

    location /ws/ {
        proxy_pass http://backend_server;
        proxy_http_version 1.1;
        proxy_set_header Upgrade $http_upgrade;
        proxy_set_header Connection "upgrade";
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_read_timeout 86400s;
    }
}
上述配置中,`proxy_http_version 1.1;` 是基础,它确保 Nginx 与后端之间的通信符合 WebSocket 的要求。`proxy_set_header Upgrade $http_upgrade;` 将客户端发送的 `Upgrade: websocket` 头原样传给后端。`proxy_set_header Connection "upgrade";` 明确指示连接需要升级。如果省略 `Connection` 头的设置,Nginx 可能会保留默认的 `close` 值,从而导致握手失败。`proxy_read_timeout` 设置为较长的时间(如一天),防止因长时间无数据交互而被 Nginx 主动断开连接。
如何验证 WebSocket 连接是否真正建立成功
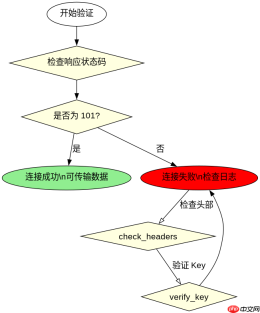
配置完成后,仅仅没有报错并不代表连接已建立。你需要通过实际的网络请求来验证握手过程是否完整。可以使用浏览器开发者工具、curl 命令或专门的 WebSocket 测试客户端来检查响应状态码和头部字段。成功的握手应该返回 HTTP 101 Switching Protocols 状态码,并且响应头中包含 `Upgrade: websocket` 和 `Connection: upgrade`。

可水平扩展的 WebSocket 中心模式,支持懒加载 Redis 订阅、连接注册表和优雅关闭。适用于构建可跨多实例扩展的实时 WebSocket 服务器。
curl -i -N \
    -H "Connection: Upgrade" \
    -H "Upgrade: websocket" \
    -H "Sec-WebSocket-Key: dGhlIHNhbXBsZSBub25jZQ==" \
    -H "Sec-WebSocket-Version: 13" \
    http://example.com/ws/
执行上述 curl 命令后,观察输出结果。如果看到 `HTTP/1.1 101 Switching Protocols`,说明 Nginx 已经成功将请求转发给后端,并且后端确认了升级。此时,终端会保持挂起状态,表示 WebSocket 连接已建立,可以开始双向数据传输。如果返回 400 或 404,请检查 Nginx 错误日志(通常位于 `/var/log/nginx/error.log`),查看具体的错误原因,例如是否缺少必要的头部或后端服务未启动。
当 Sec-WebSocket-Key 校验失败时该如何排查
在某些严格的后端实现或特定的 Nginx 版本中,可能会遇到 WebSocket 握手被拒绝的情况,这通常与 `Sec-WebSocket-Key` 的处理有关。虽然标准的 Nginx 模块不会修改这个 key,但如果后端服务期望特定的格式或 Nginx 配置中存在额外的过滤规则,可能会导致问题。此外,如果使用了负载均衡器或 CDN,它们可能会拦截或修改 WebSocket 相关的头部,导致 key 校验失败。
排查此类问题时,首先确认后端服务是否正确实现了 RFC 6455 标准。后端服务需要接收客户端发送的 `Sec-WebSocket-Key`,将其与特定的 GUID("258EAFA5-E914-47DA-95CA-5AB5D1E9A31B")拼接,进行 SHA-1 哈希运算,然后进行 Base64 编码,生成 `Sec-WebSocket-Accept` 响应头。如果 Nginx 配置正确但依然失败,尝试在后端日志中打印接收到的 `Sec-WebSocket-Key`,并与客户端发送的值进行比对。如果发现不一致,检查是否有中间件或安全策略在篡改请求头。另外,确保 Nginx 的 `proxy_set_header` 指令没有被后续的 `unset` 或重写规则覆盖。