






完成nginx http/2漏洞cve-2026-123007的补丁更新后,登录接口可配套启用限流:先在http块定义按客户端地址分组的limit_req_zone,再在准确的登录location中启用limit_req_dry_run观察正常流量,确认阈值后关闭dry_run并让被拒请求返回429。下面适用于已完成安全更新、包含限流模块的nginx;示例要求支持1.17.6起的$limit_req_status变量,限流控制业务请求速率,不能代替http/2漏洞补丁。
先确认真实登录路径和客户端地址
下面以/login及已有后端127.0.0.1:3000为例,必须替换为自己的实际路由和后端。若现有location还包含认证、请求头或超时设置,应在原配置内增补限流,不用示例整体覆盖。处于CDN或负载均衡后方时,先确认remote_addr是不是终端地址,避免按代理IP把所有用户合并。
定义共享区并从观测模式开始
# http块内
limit_req_zone $binary_remote_addr zone=login_per_ip:10m rate=5r/s;

log_format login_limit '$time_iso8601 $remote_addr $uri $status $limit_req_status';

# 在目标server中,补充到原有登录location
location = /login {
    limit_req zone=login_per_ip burst=10 nodelay;
    limit_req_dry_run on;
    limit_req_status 429;
    access_log /var/log/nginx/login-limit.log login_limit;

    proxy_pass http://127.0.0.1:3000;
}
5r/s和burst=10只是起始示例,需按真实业务流量调整。nodelay允许共享区接纳的突发请求立即处理,并不意味着长期不受速率约束;共享区应放在http层级,location使用相同的zone名称。
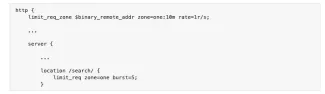
共享内存区与location限流的官方配置结构
观察dry_run结果,先排除误伤
sudo nginx -t
sudo systemctl reload nginx
sudo tail -n 100 /var/log/nginx/login-limit.log
dry_run开启时不会真正限制请求,但会记录超额状态。查看PASSED以及REJECTED_DRY_RUN、DELAYED_DRY_RUN等值,并结合登录成功率检查共享出口、自动重试和监控请求。应用本身返回的429与限流模块拒绝不是同一信号,应同时看$limit_req_status。
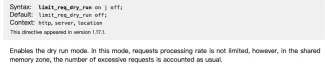

dry_run记录超额请求但不真正限制处理速率
确认阈值后启用拒绝,并验证正常登录
把目标location中的limit_req_dry_run on;改为off;,再次检查配置并重载。使用自有测试账号在受控环境验证正常登录和预期拒绝,不直接对生产账号反复提交失败密码。
limit_req_dry_run off;
limit_req_status 429;
被限流模块实际拒绝时,状态码应为配置的429,对应日志状态应为REJECTED。持续正常流量应仍可通过。默认拒绝状态码并非429,因此需要显式配置并让前端对429采取合理重试处理。
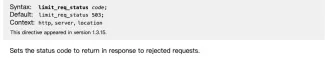
limit_req_status用于明确指定拒绝状态码
误伤时先恢复观测模式
出现正常用户受限时,先将dry_run重新设为on并重载,再核对真实客户端IP、阈值、突发容量和location命中范围。需要撤销时恢复原location并移除不再使用的日志安排;共享区仍被其他location引用时不能直接删除。登录限流与系统补丁、认证策略和账号锁定规则应分别维护。


