






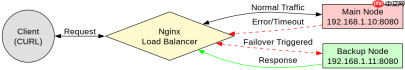
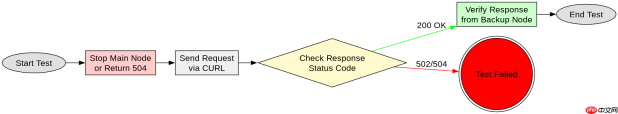
在 nginx 中配置故障转移的核心做法是结合 upstream 模块的 backup 参数与 proxy_next_upstream 指令,将备用服务器标记为仅在主服务器不可用时接收流量,并定义哪些错误条件触发请求转发。通过模拟主节点宕机或返回特定 http 状态码(如 502、504),可以验证备用节点是否成功接管请求。
如何配置主备模式的 Upstream 组
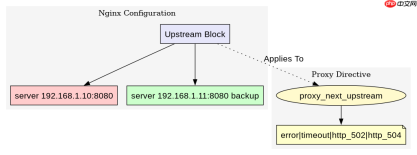
要实现故障转移,需要在 upstream 块中定义一组后端服务器,并为其中一台添加 backup 标志。同时,在 location 块中使用 proxy_pass 指向该组,并配置 proxy_next_upstream 来决定何时发起重试。这种配置确保了正常流量只流向主节点,只有当主节点出现指定错误时,Nginx 才会自动将请求发送给备份节点。
http {
    upstream backend {
        server 192.168.1.10:8080; # 主节点
        server 192.168.1.11:8080 backup; # 备用节点
    }

    server {
        listen 80;
        location / {
            proxy_pass http://backend;
            # 定义触发故障转移的条件:连接失败、超时、502、504
            proxy_next_upstream error timeout invalid_header http_502 http_504;
            proxy_connect_timeout 5s;
            proxy_send_timeout 5s;
            proxy_read_timeout 5s;
        }
    }
}
上述配置中,192.168.1.10 是活跃的主节点,192.168.1.11 是备用节点。proxy_next_upstream 列出了触发转移的具体条件,包括连接错误、超时以及后端返回的 502 和 504 错误。当主节点响应这些错误时,Nginx 会立即尝试下一个可用的服务器,即备用节点。

如何验证故障转移是否生效
验证故障转移的关键在于制造主节点的“故障”场景,并观察客户端请求是否被正确路由到备用节点。可以通过停止主节点服务、修改主节点应用以返回 502/504 错误,或使用 curl 命令配合 -v 参数查看响应头中的 X-Cache 或自定义头部来区分来源。如果备用节点正常工作且配置正确,客户端应能持续收到有效响应,尽管延迟可能略有增加。
# 假设主节点 192.168.1.10 已停止服务或返回 502
# 使用 curl 测试,观察响应来源
$ curl -v http://localhost/
*   Trying 192.168.1.10...
* connect to 192.168.1.10 port 8080 failed
* Failed to connect to localhost port 80 after 0 ms: Connection refused
* Switching to backup server 192.168.1.11
* Connected to 192.168.1.11 (192.168.1.11) port 80 (#0)
> GET / HTTP/1.1
> Host: localhost
Backup Node Response


