






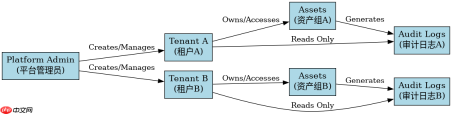
堡垒机多租户权限划分通常采用基于角色的访问控制(rbac)结合资源隔离机制,通过创建独立的租户空间、定义角色并分配权限来实现。具体做法是先在系统中建立租户层级,为每个租户配置专属的管理员和审计员角色,然后将具体的服务器资产授权给对应租户的角色,确保不同租户间的数据和操作日志互不可见。
如何创建独立租户并分配管理员角色
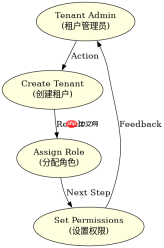
在主流堡垒机平台中,创建租户的核心在于启用“多租户模式”并为每个业务线或部门设立独立的空间。管理员需要在控制台新建租户实体,随后为该租户指定至少一名超级管理员,该管理员拥有该租户内部的所有管理权限,包括添加用户、分配资产和查看日志,但无法访问其他租户的资源。这种设计确保了管理层级的清晰隔离。
import requests

# 假设堡垒机API基础地址
BASE_URL = "https://bastion.example.com/api/v1"
TOKEN = "your_admin_token"
HEADERS = {"Authorization": f"Bearer {TOKEN}"}

def create_tenant(tenant_name, admin_username):
    # 1. 创建租户
    tenant_resp = requests.post(f"{BASE_URL}/tenants", json={"name": tenant_name}, headers=HEADERS)
    tenant_id = tenant_resp.json()["id"]
    print(f"Created tenant: {tenant_name} with ID: {tenant_id}")

    # 2. 创建管理员用户
    user_resp = requests.post(f"{BASE_URL}/users", json={
        "username": admin_username,
        "role": "tenant_admin",
        "tenant_id": tenant_id
    }, headers=HEADERS)
    print(f"Created admin user: {admin_username}")
    return tenant_id

# 执行示例
t_id = create_tenant("Finance_Department", "fin_admin")
如何将服务器资产授权给特定租户
资产授权是多租户权限管理的核心环节,必须确保资产与租户的绑定关系严格生效。操作时,管理员需将具体的服务器IP、端口及登录凭据录入堡垒机,并在录入过程中明确指定该资产所属的租户ID。随后,通过角色策略将该资产的操作权限(如SSH连接、RDP连接、文件传输)授予租户内的普通用户。这样,只有被授权的租户用户才能看到并使用这些服务器,实现了数据层面的物理或逻辑隔离。
# 续接上一节代码,演示资产授权

def assign_asset_to_tenant(tenant_id, server_ip, login_user, password):
    # 1. 录入资产并绑定租户
    asset_resp = requests.post(f"{BASE_URL}/assets", json={
        "ip": server_ip,
        "port": 22,
        "protocol": "ssh",
        "login_user": login_user,
        "password": password,
        "tenant_id": tenant_id  # 关键:绑定到特定租户
    }, headers=HEADERS)
    asset_id = asset_resp.json()["id"]
    print(f"Assigned asset {server_ip} to tenant {tenant_id}")

    # 2. 创建普通用户并授权
    user_resp = requests.post(f"{BASE_URL}/users", json={
        "username": "fin_user01",
        "role": "tenant_user",
        "tenant_id": tenant_id
    }, headers=HEADERS)
    user_id = user_resp.json()["id"]

    # 3. 分配权限策略
    policy_resp = requests.post(f"{BASE_URL}/policies", json={
        "user_id": user_id,
        "asset_id": asset_id,
        "permissions": ["connect", "file_transfer"]
    }, headers=HEADERS)
    print(f"Granted permissions to user {user_id} for asset {asset_id}")

assign_asset_to_tenant(t_id, "192.168.1.100", "root", "secure_password")
审计日志如何实现租户间完全隔离
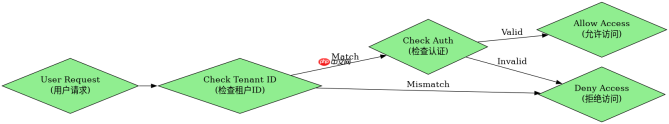
在多租户环境下,审计日志的隔离性直接关系到合规要求。堡垒机系统会自动为每个租户生成独立的审计日志流,普通租户管理员只能查询本租户内所有用户的操作记录,包括登录时间、执行的命令和上传下载的文件详情。系统底层通过租户ID对日志数据进行过滤和存储,确保即使在高并发场景下,租户A的用户也无法检索或导出租户B的任何操作痕迹,从而满足等保和ISO27001对于数据保密性的强制规定。













